

CAPEv2
 kevoreilly/capev2
Extraction de configuration et de payload de malware
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+6
3.4kil y a 1 jour
kevoreilly/capev2Extraction de configuration et de payload de malware
 cowrie/cowrie
Pot de miel SSH/Telnet Cowrie https://docs.cowrie.org/
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
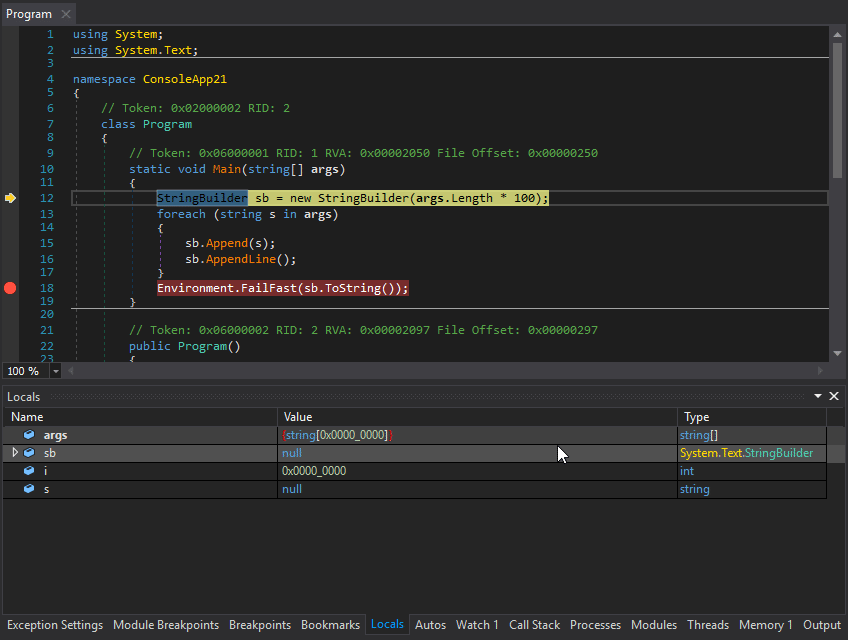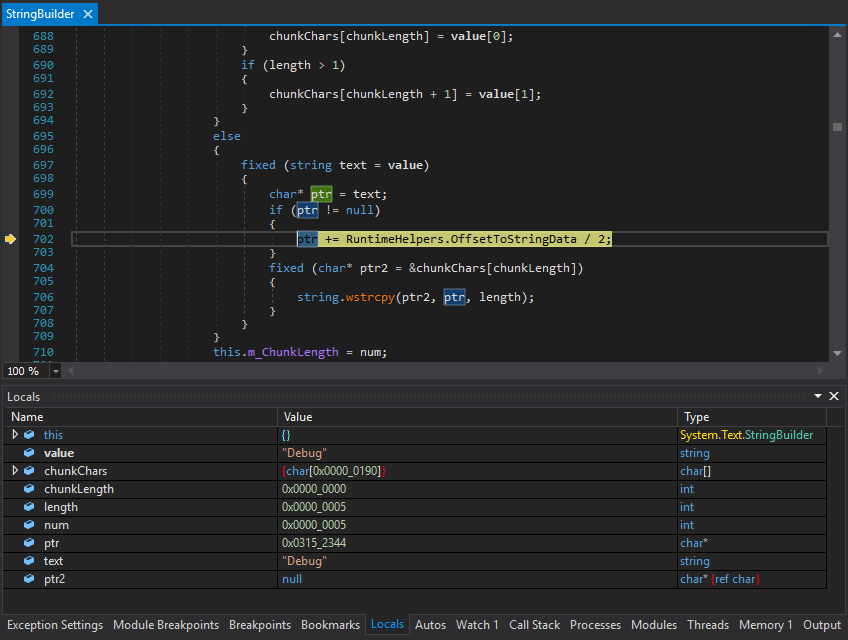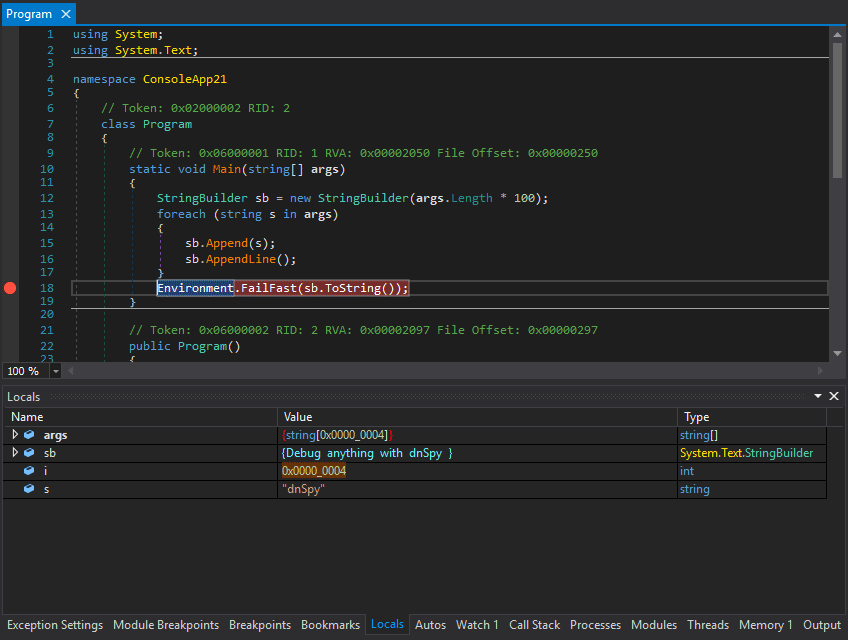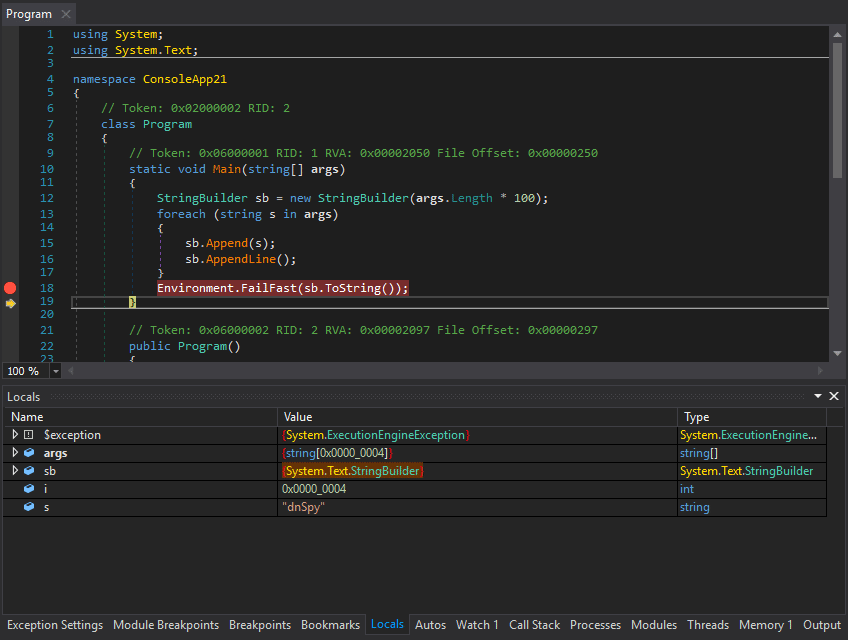 dnspyex/dnspy
Renaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy
 screetsec/thefatrat
Thefatrat est un outil d'exploitation massive : outil facile pour générer une porte dérobée et outil facile pour une attaque de post-exploitation…
 mandiant/capa
Outil d'analyse statique et dynamique basé sur des règles qui identifie les capacités dans les fichiers PE, ELF, .NET et shellcode, en les mappant…
 qilingframework/qiling
Un véritable framework d'émulation binaire instrumentable
 androguard/androguard
Reverse engineering and pentesting for Android applications
 blackorbird/apt_report
Rapport APT intéressant, collection et certains IOC spéciaux
 a-poc/blueteam-tools
Outils et techniques pour Blue Team / Réponse aux incidents
 mantvydasb/redteaming-tactics-and-techniques
Notes complètes de red teaming couvrant les techniques de sécurité offensive, notamment l'injection de code, l'évasion de défense, le mouvement…
 momo5502/sogen
🪅 Émulateur d'espace utilisateur Windows & Linux
 cisco-talos/clamav
Moteur antivirus open source pour détecter les trojans, virus et logiciels malveillants par analyse basée sur les signatures ; comprend un démon, une…
 lief-project/lief
Bibliothèque multiplateforme pour analyser, modifier et abstraire les formats exécutables ELF, PE et MachO. Prend en charge les API C++, Python et…
 avast/retdec
RetDec est un décompilateur de code machine reconfigurable basé sur LLVM.
 hugsy/gef
GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…
 fr0gger/awesome-gpt-agents
Une liste organisée d'agents GPT pour la cybersécurité
 mandiant/flare-vm
Une collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…