
gitgalaxy
 squid-protocol1/gitgalaxy
AST-free heuristic knowledge graph engine for deep repository intelligence and zero-trust security scanning. Integrates as a GitLab CI/CD component,…
vulnerability-scannersstatic-code-analysiscode-analysis+3
squid-protocol1/gitgalaxyAST-free heuristic knowledge graph engine for deep repository intelligence and zero-trust security scanning. Integrates as a GitLab CI/CD component,…

 sophoslabs/iocs
Indicateurs de compromission d'origine Sophos issus de rapports publiés.
 threatlabz/tools
Outils développés par l'équipe Threat Intelligence ThreatLabz de Zscaler.
 pandare9x/configuration_extractors
Configuration Extractors pour Malware
 x4nth055/pythoncode-tutorials
Les tutoriels de code Python
 koblers/np-audit
Analyse statique de sécurité pour les paquets npm. Détecte le code obfusqué, les patterns malveillants et les vulnérabilités connues avant…
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
 mandiant/speakeasy
Framework d'émulation de malwares Windows qui exécute des binaires, pilotes et shellcode dans un environnement d'exécution modélisé, en émulant les…
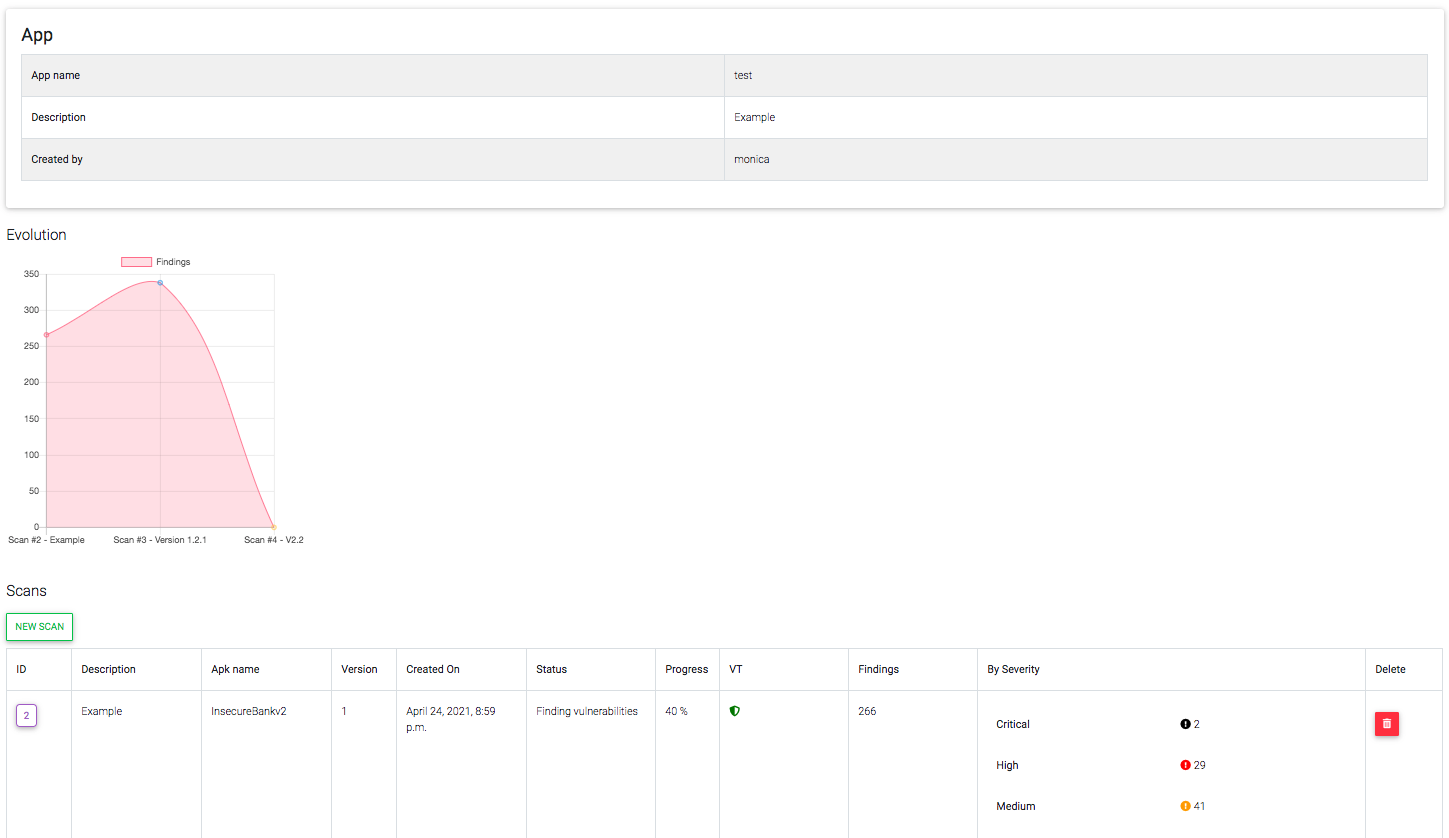 mpast/mobileaudit
Application Django qui effectue une analyse SAST et une analyse de malwares pour les APK Android.
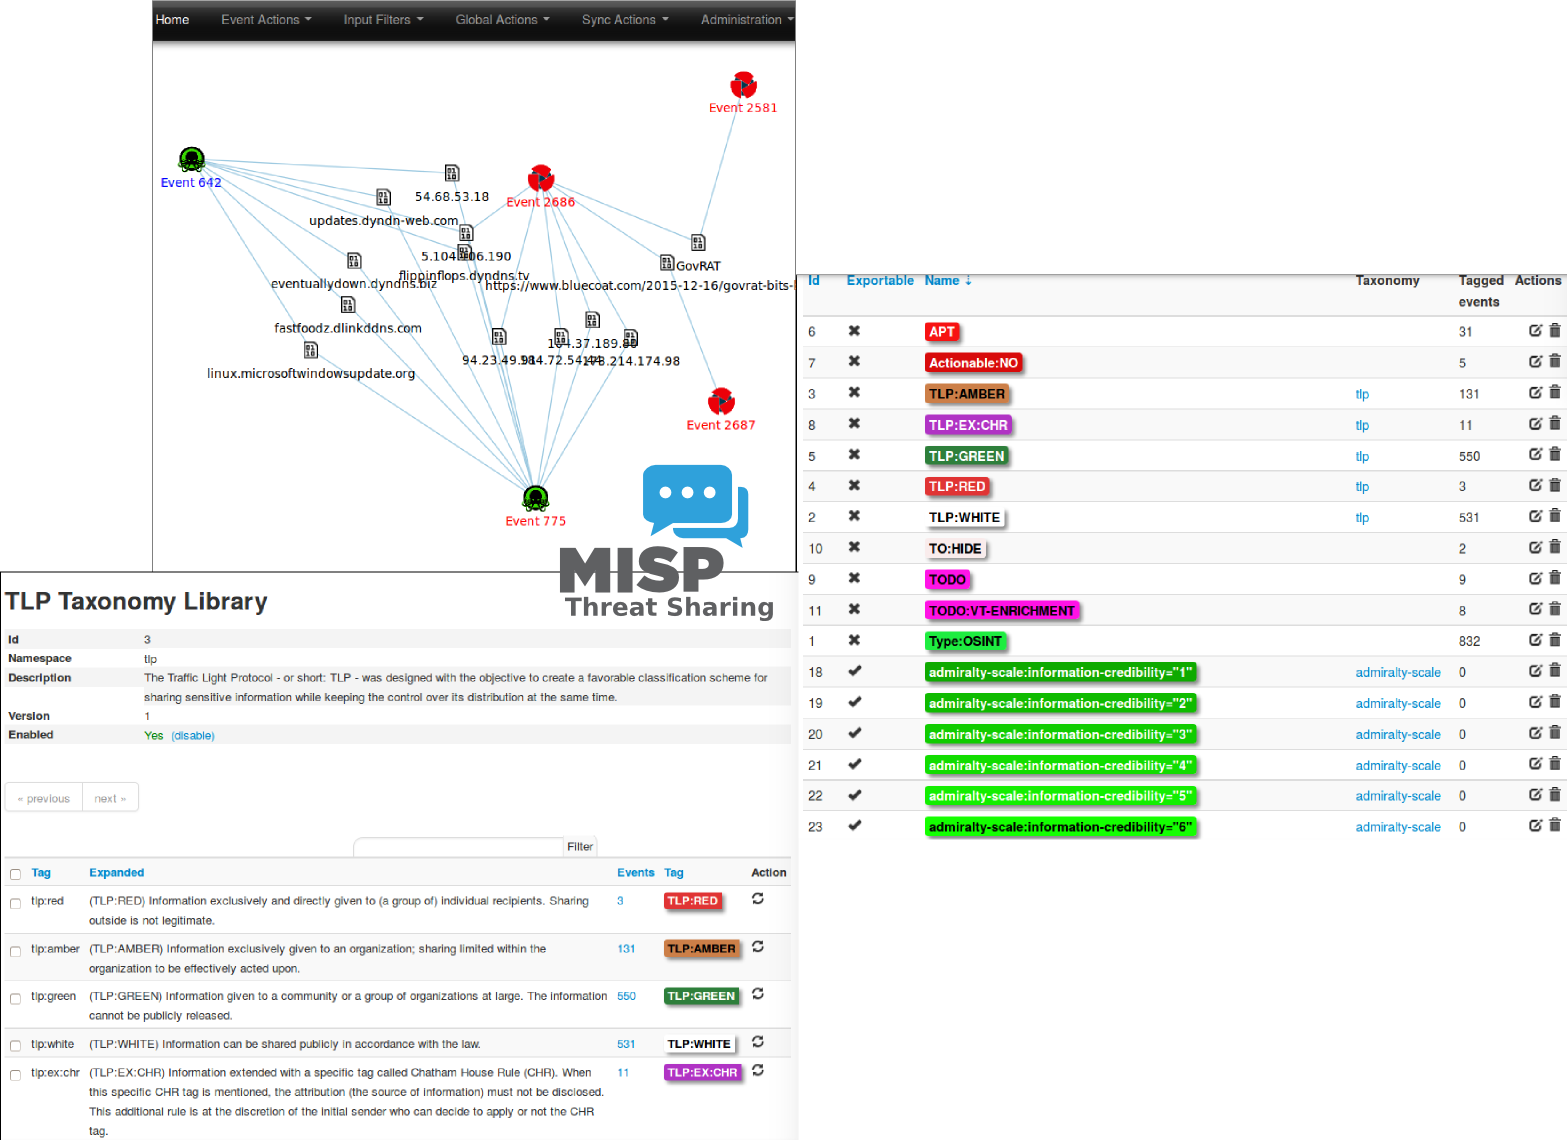 misp/misp
MISP (logiciel de base) - Plateforme open source de renseignement sur les menaces et de partage
 washi1337/asmresolver
Une bibliothèque pour créer, lire et modifier des fichiers PE et des modules .NET.
 misp/misp-objects
Modèles d'objets JSON organisés qui définissent les attributs MISP et les types de relations pour un partage structuré de renseignements sur les…
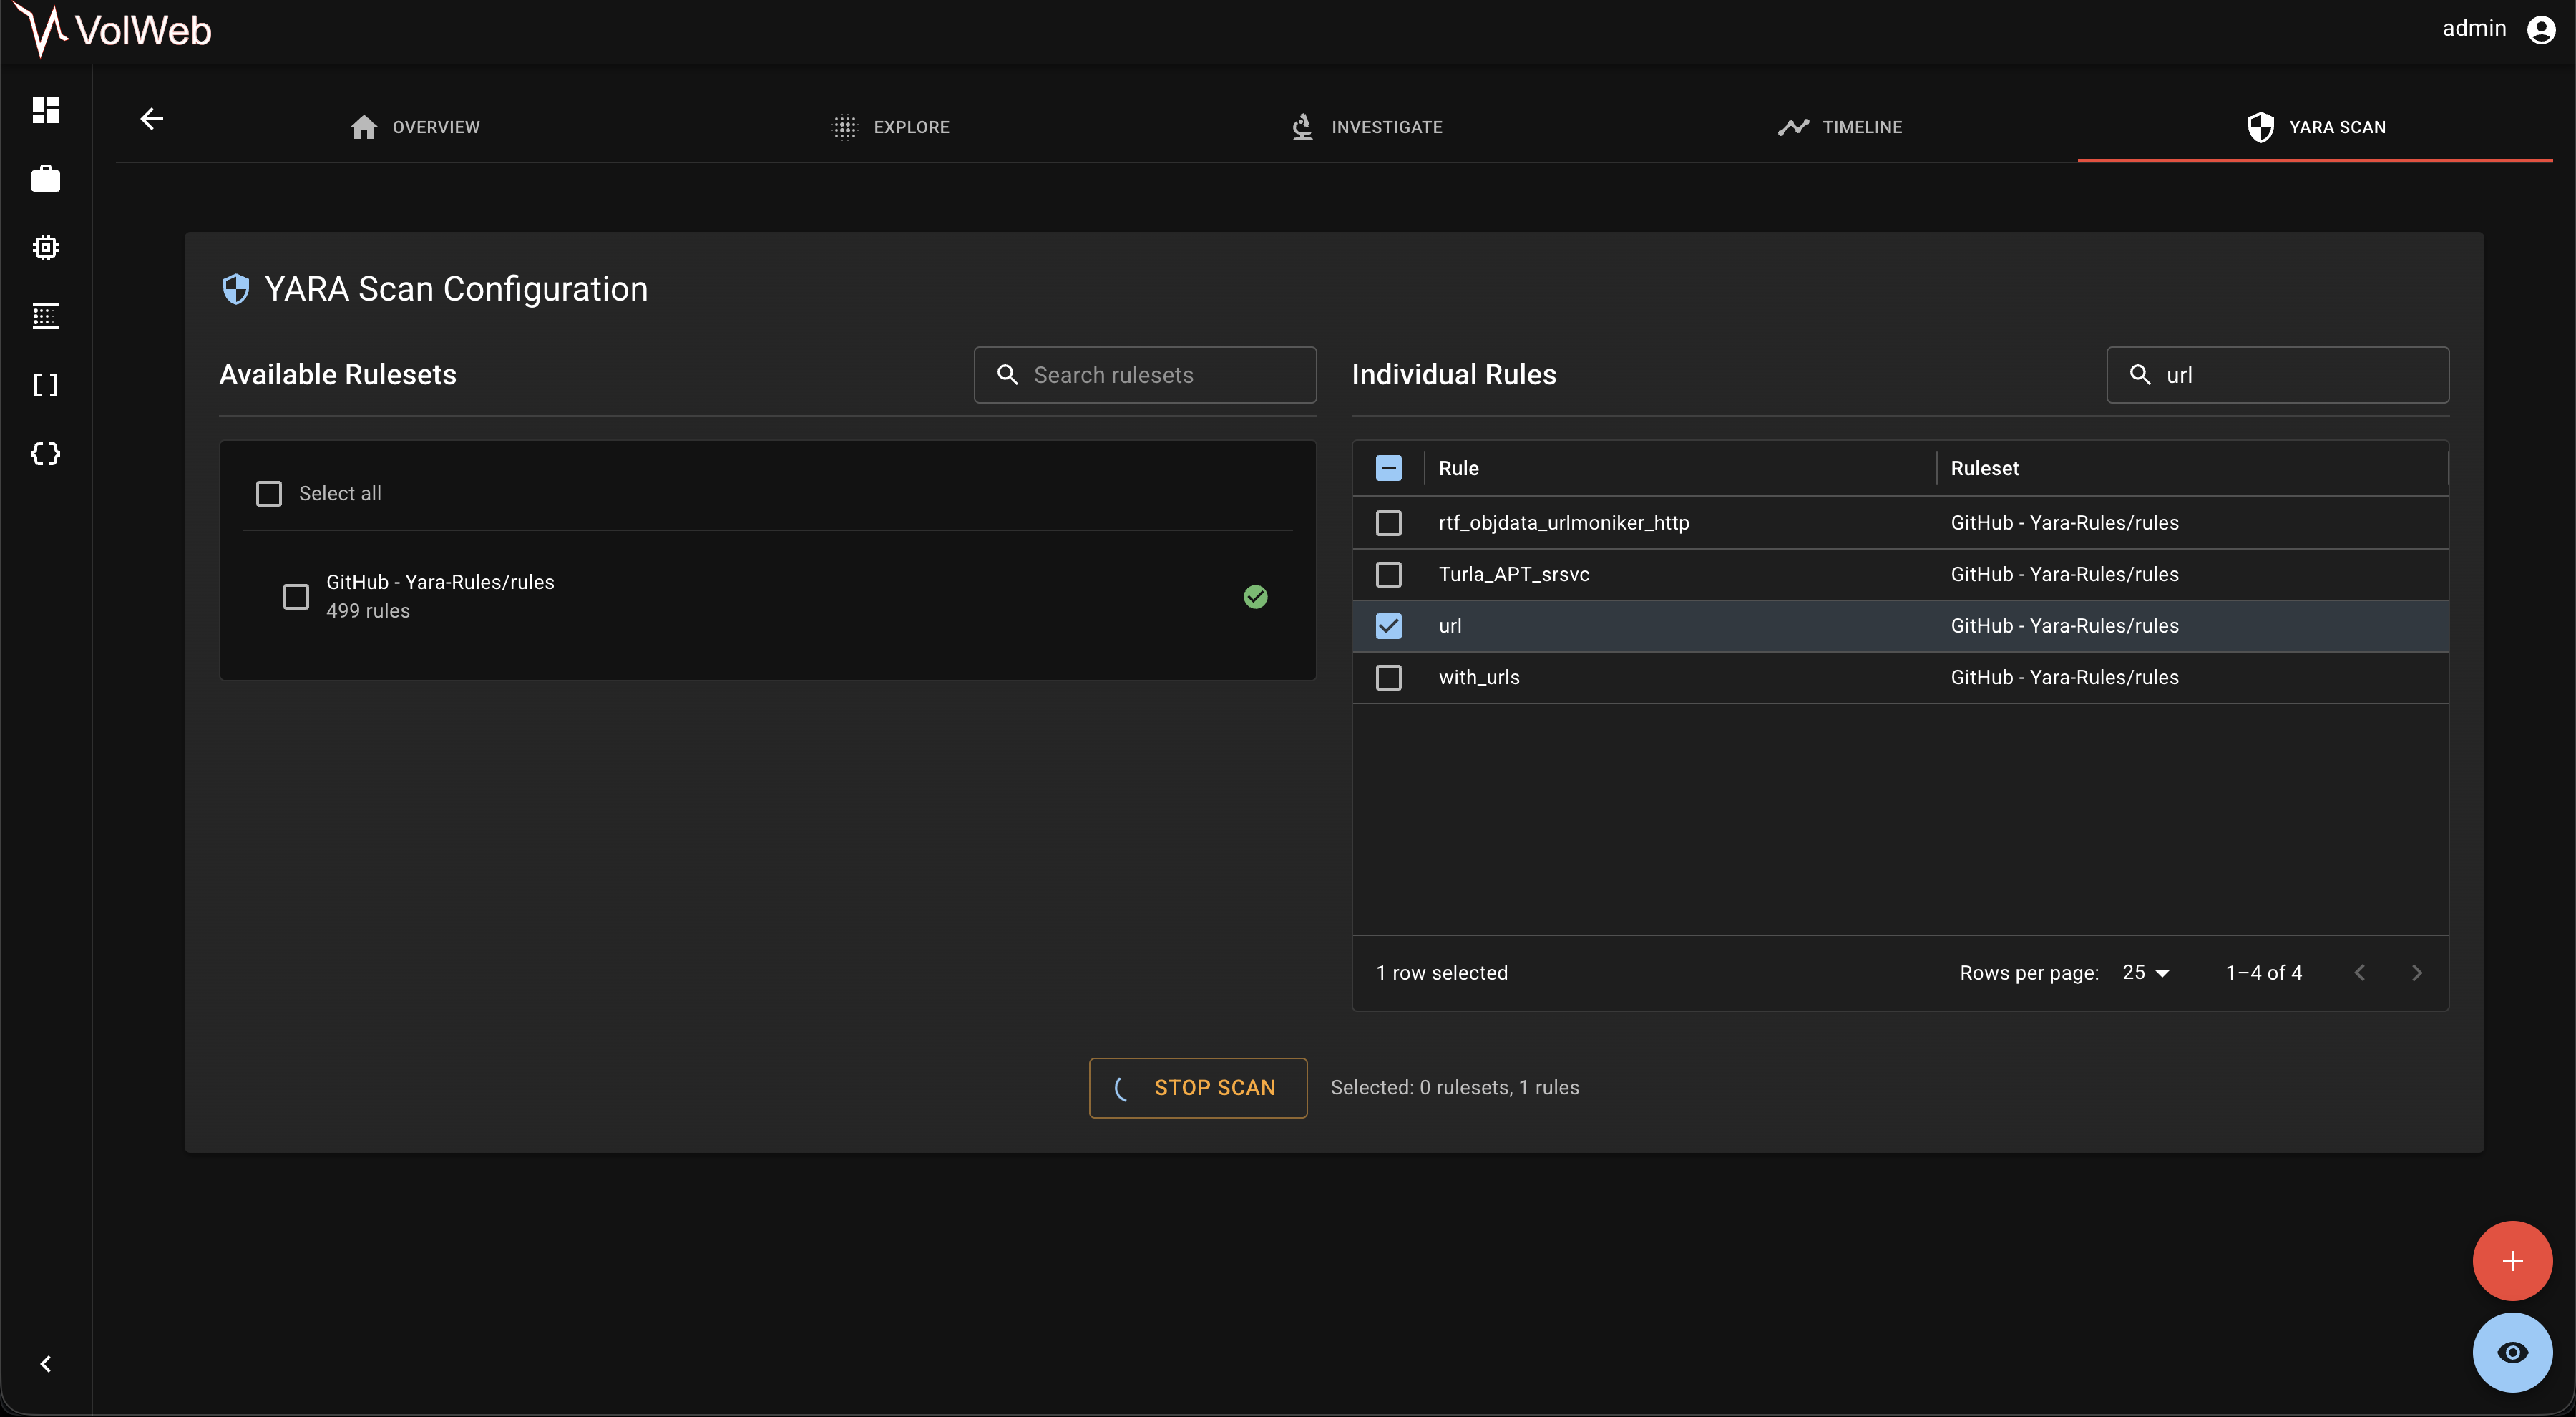 k1nd0ne/volweb
Une plateforme centralisée et améliorée d'analyse mémoire
 threatray/threat-research
IoCs et règles YARA de Threatray Threat Research
 binref/agent
Instructions de l'agent modèle de langage pour Binary Refinery
 werwolv/imhex
🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…
 threatlabz/iocs
Ce dépôt contient les Indicateurs de Compromission (IOC) issus des rapports publics de Zscaler ThreatLabz.