
LeakGauge
 yeasen-z/leakgauge
Détecte les attaques de fuite de contexte des LLM en entraînant des sondes de comportement légères sur les log-probabilités, avec des pipelines de…
machine-learningpapers-researchai-security+2
3
yeasen-z/leakgaugeDétecte les attaques de fuite de contexte des LLM en entraînant des sondes de comportement légères sur les log-probabilités, avec des pipelines de…
 ryehr/rrc_steganography
Stéganographie linguistique prouvablement sécurisée intégrant des messages secrets dans du texte généré par LLM via un codage par plage de rotation.…
 aloshdenny/claude-awm
Evades LLM text watermarks by injecting Unicode variation selectors; includes the SynthID generator, mean-g detector, normalization defenses, and…
 tracebyte8/systrace
Linux system-call monitor using ptrace to trace file, process, network, and memory activity, with namespace isolation and machine learning…
 gs-ai/amber-ici
AMBER ICI v5: local-first Ollama investigative command center with case-scoped evidence, agent chains, hybrid retrieval, streaming analysis, graph…
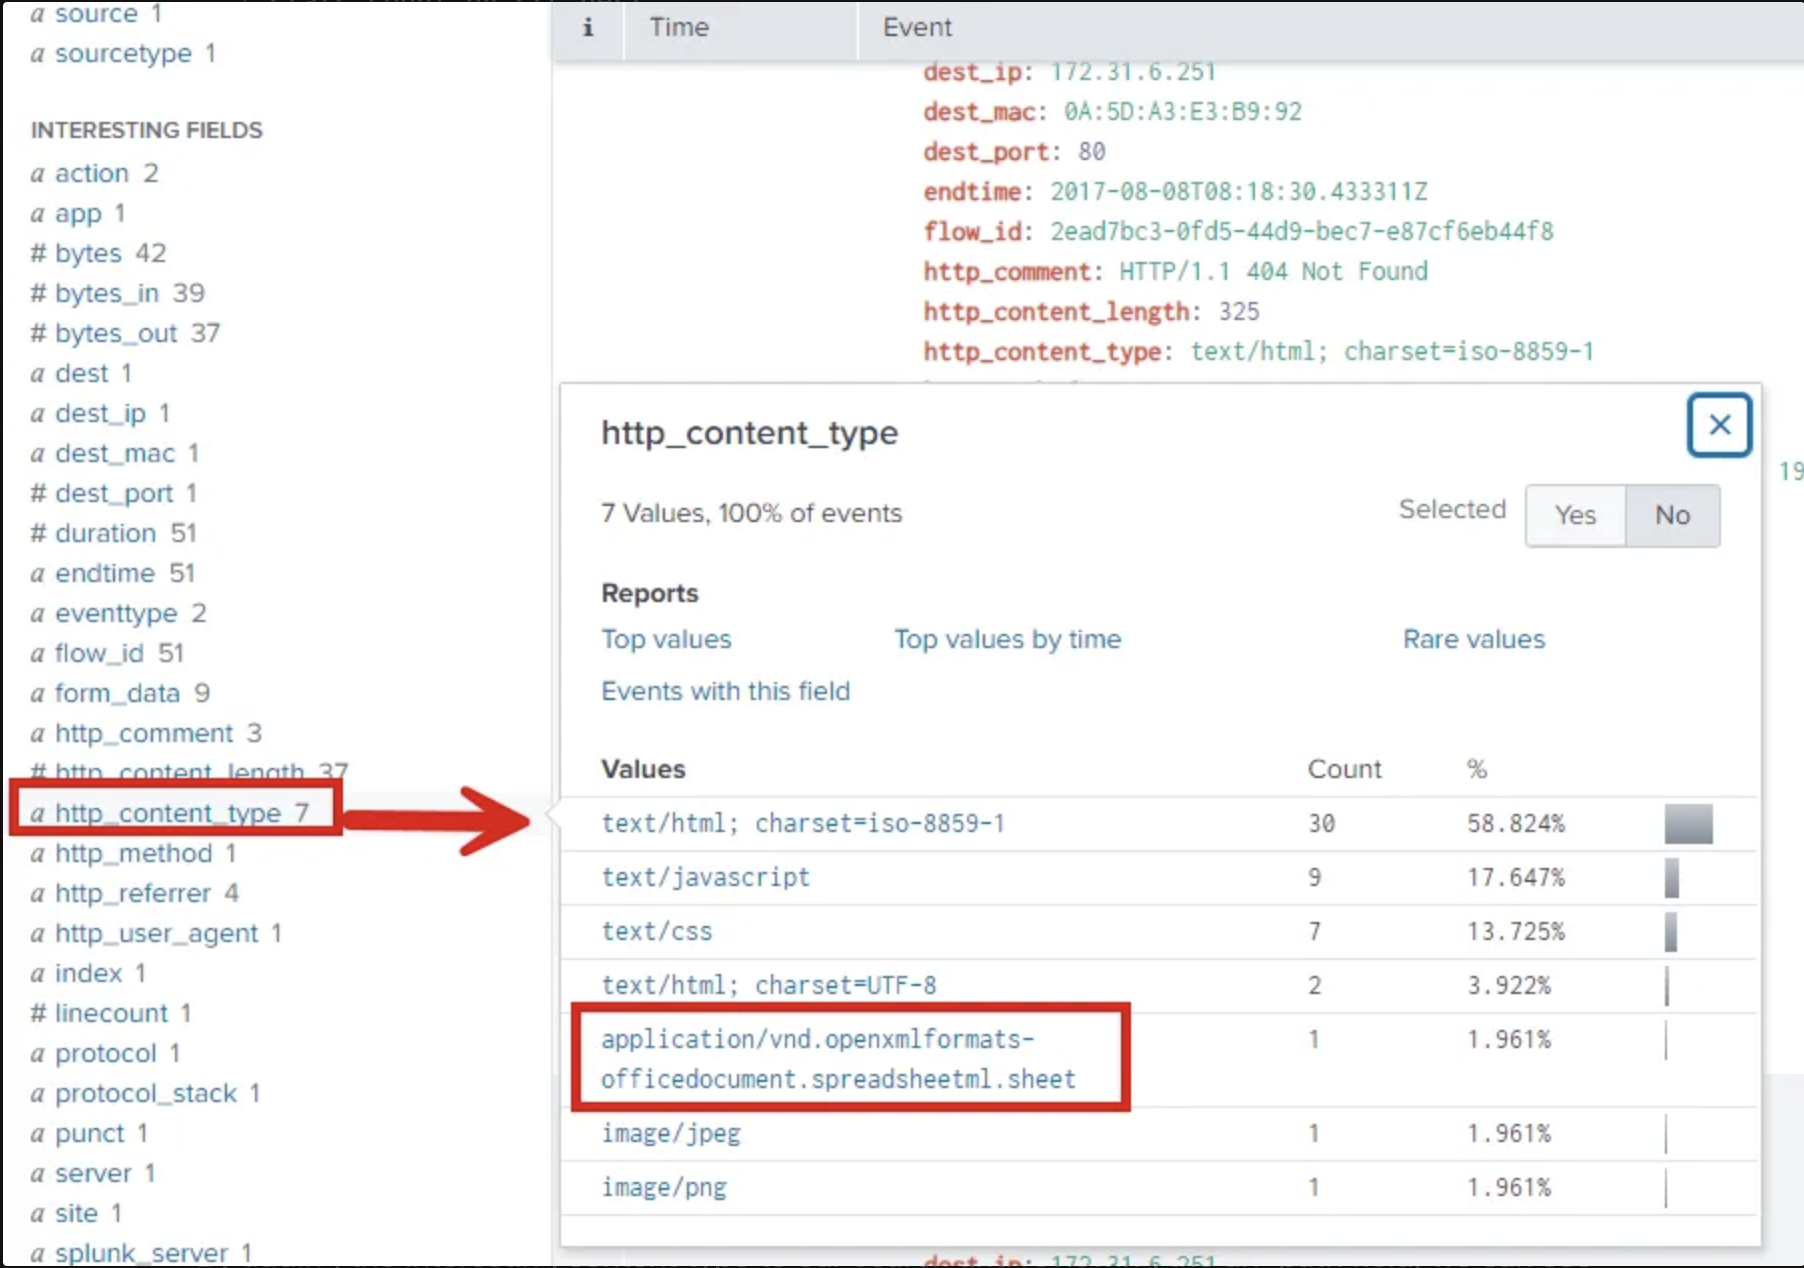 0x0allenace/soc-analyst-portfolio
A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…
 cucu220123/safety-awareness
Code de recherche pour extraire et entraîner des directions de sensibilisation à la sécurité dans les LLM multimodaux afin d’améliorer le…
 roxanne_ardary/emailxpose
EmailXpose est un système open source de sécurité des e-mails propulsé par l'IA qui détecte le phishing, le spam, les arnaques, les logiciels…
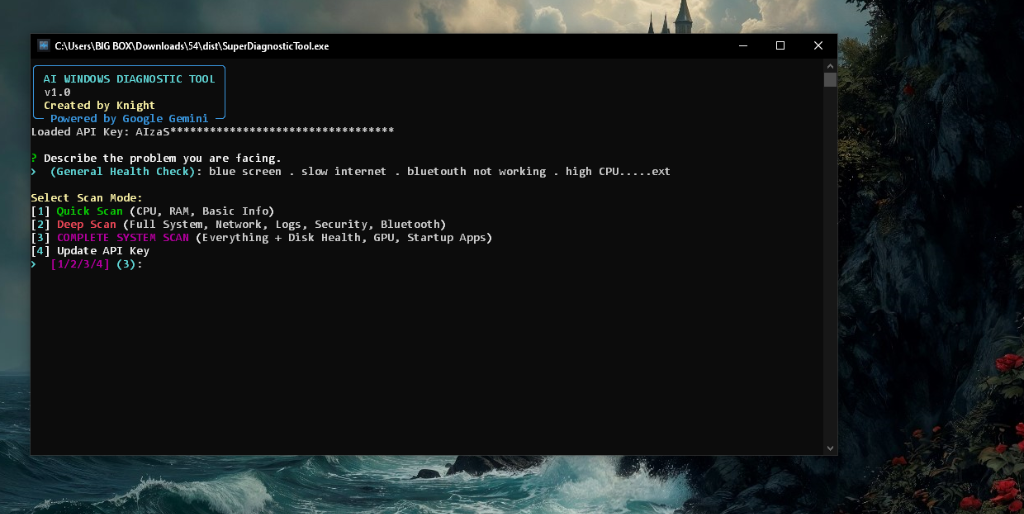 guettaf-hossam/superdiagnostictool
Outil de diagnostic et de réparation automatique pour Windows, alimenté par l'IA Google Gemini. Détectez les plantages, optimisez les performances,…
 ait-aecid/logdata-anomaly-miner
Cet outil analyse les données de logs et permet de définir des pipelines d'analyse pour la détection d'anomalies. Il a été conçu pour exécuter…
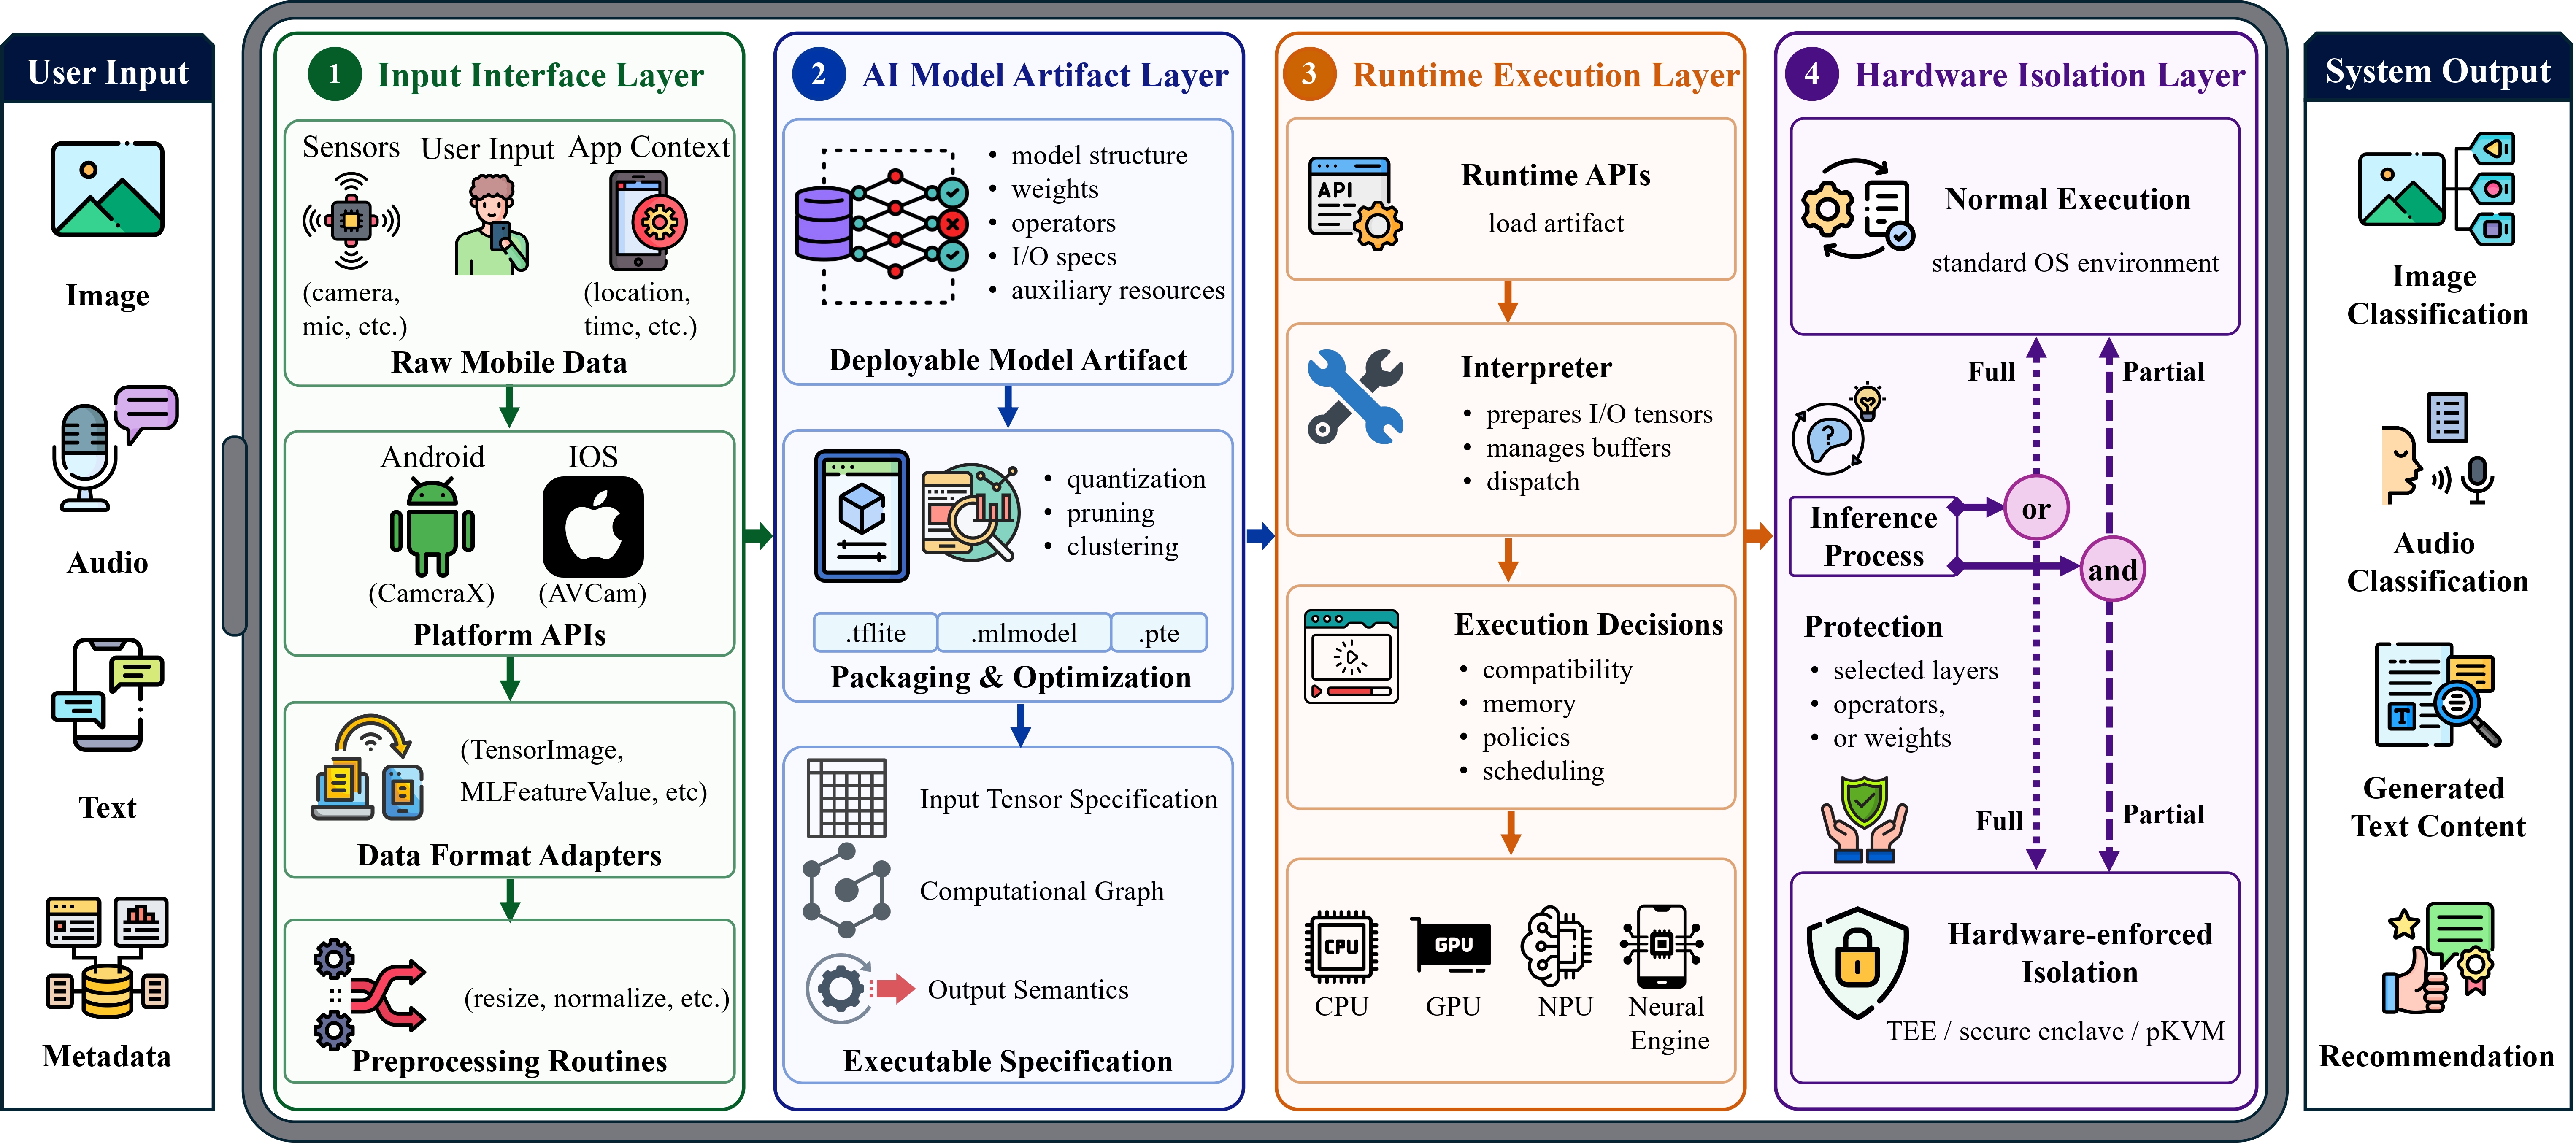 jinxhy/awesome-moai-security
Liste de lecture organisée et taxonomie de la recherche sur les attaques et les défenses pour les systèmes d'IA embarqués sur mobile, couvrant les…
 deeptempo/socbench
Un cadre ouvert et un benchmark pour l'IA dans les opérations de cybersécurité.
 microsoft/cyberbattlesim
Une plateforme d'expérimentation et de recherche pour étudier l'interaction d'agents automatisés dans des environnements réseau simulés abstraits.
 kreotic/sentrygrid
Plateforme de détection des menaces pilotée par le ML et de surveillance continue, conçue pour les architectures fédérales de zero trust.
 pppyb/secopd
Implémentation de recherche pour l'atténuation des injections de prompt adaptatives via la distillation on-policy, avec des recettes d'entraînement…
 wattocyber/gradient-untangler
Local white-box gradient attacks for open-weight LLMs: GCG/PEZ suffix search, layer saliency, weight snapshots, and rank-1 suffix-to-delta fitting…
 ait-aecid/rootkit-detection-ebpf-time-trace
Détection des activités de dissimulation de fichiers par rootkits via l'analyse des décalages dans les temps d'exécution des fonctions du noyau.
 tmylla/awesome-llm4cybersecurity
Revue systématique de la littérature de plus de 756 articles sur les applications des LLM en cybersécurité, couvrant le renseignement sur les…