

MEA-Bench
 sliu11-byte/mea-bench
Un benchmark de cycle de vie pour les attaques d'extraction de LLM en boîte noire, les défenses et les attaques adaptatives.
vulnerability-analysismachine-learningpapers-research+3
sliu11-byte/mea-benchUn benchmark de cycle de vie pour les attaques d'extraction de LLM en boîte noire, les défenses et les attaques adaptatives.
 mandiant/stringsifter
Un outil d'apprentissage automatique qui classe les chaînes de caractères en fonction de leur pertinence pour l'analyse de logiciels malveillants.
 lauriewired/ghidramcp
Serveur MCP pour Ghidra
 meridianlabs-ai/inspect_petri
Un agent d'audit d'alignement capable d'explorer rapidement des hypothèses d'alignement
 zju-llm-safety/ascent
Framework de fine-tuning qui applique un calibrage de sécurité optimal de premier ordre et un recalibrage périodique aux LLMs, préservant les mises à…
 js-lee-ai/refusal-relocates
Sécurité des LLM : analysez comment le fine-tuning modifie le comportement de refus et évaluez les défenses par gel de couches et à rang réduit.
 pppyb/secopd
Implémentation de recherche pour l'atténuation des injections de prompt adaptatives via la distillation on-policy, avec des recettes d'entraînement…
 stardust457/sldr
Framework de défense qui atténue le fine-tuning malveillant des LLM en utilisant la récupération sélective de couches et le routage dynamique, avec…
 logpai/logparser
Une boîte à outils d'apprentissage automatique pour le parsing de logs [ICSE'19, DSN'16]
 cosmosyi/autocontrol-arena
Framework automatisé pour l'évaluation de la sécurité des IA de pointe qui synthétise des environnements de test exécutables et à forte pression afin…
 stumpy-dev/stumpy
Bibliothèque Python évolutive pour l'analyse de séries temporelles via les profils matriciels, permettant la découverte de motifs, la détection…
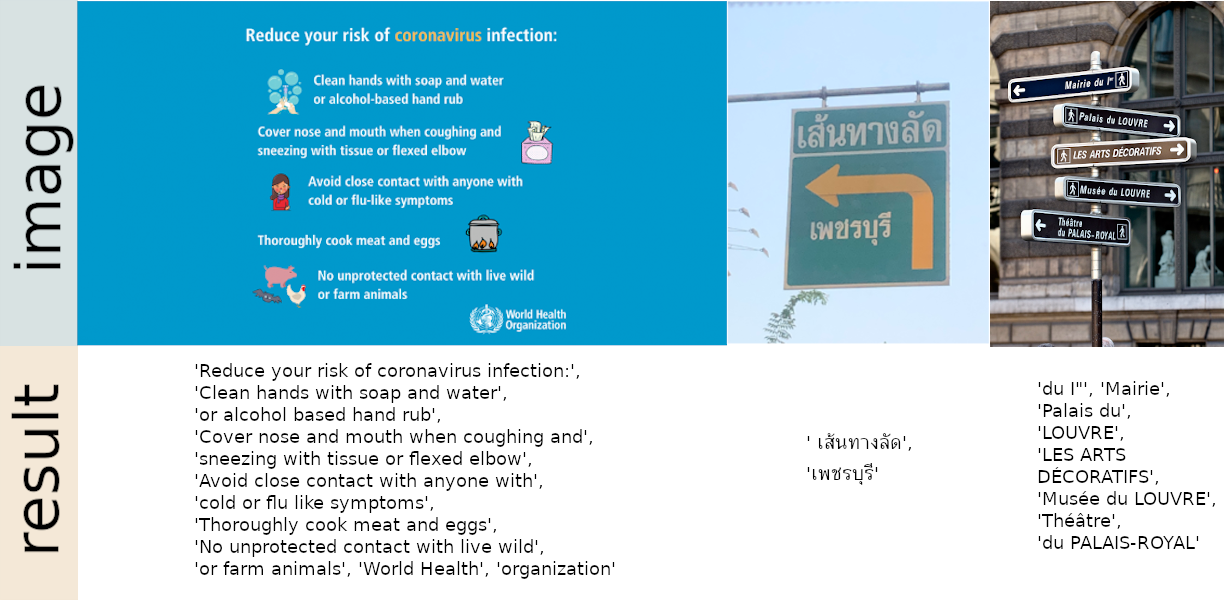 jaidedai/easyocr
OCR prêt à l'emploi avec plus de 80 langues prises en charge et toutes les écritures courantes, notamment le latin, le chinois, l'arabe, le…
 lucadibello/network-attack-detection
Détection avancée des scans de ports, des attaques DoS et des malwares à l'aide de techniques de Machine Learning
 tesseract-ocr/tesseract
Moteur OCR open source avec modèles de réseaux neuronaux LSTM pour extraire du texte à partir d'images et de documents numérisés dans plus de 100…
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 aloshdenny/claude-awm
Contourne les filigranes de texte des LLM en injectant des sélecteurs de variantes Unicode ; inclut le générateur SynthID, le détecteur mean-g, les…
 thunlp/openattack
Un package open source pour l'attaque adverse textuelle.
 ai45lab/privacytrace
Combien les appels d'outils peuvent-ils révéler sur vous ? Fuite de confidentialité via les traces d'appels d'outils