Security_incident_report

Projet DFIR reproduisant un scénario de compromission basé sur la vulnérabilité React2Shell (CVE-2025-55182) et analysant/répondant aux incidents de…

Projet DFIR reproduisant un scénario de compromission basé sur la vulnérabilité React2Shell (CVE-2025-55182) et analysant/répondant aux incidents de…

🔐 Tableau de bord de surveillance sécurisé et en temps réel pour les agents IA OpenClaw. Authentification, TOTP MFA, suivi des coûts, flux en…

Proxy de sécurité pour agents IA. Analyse chaque message à la recherche d'injections de prompts, de données personnelles (PII) et de secrets. Défense…

Script de détection pour l'exploitation de MongoBleed

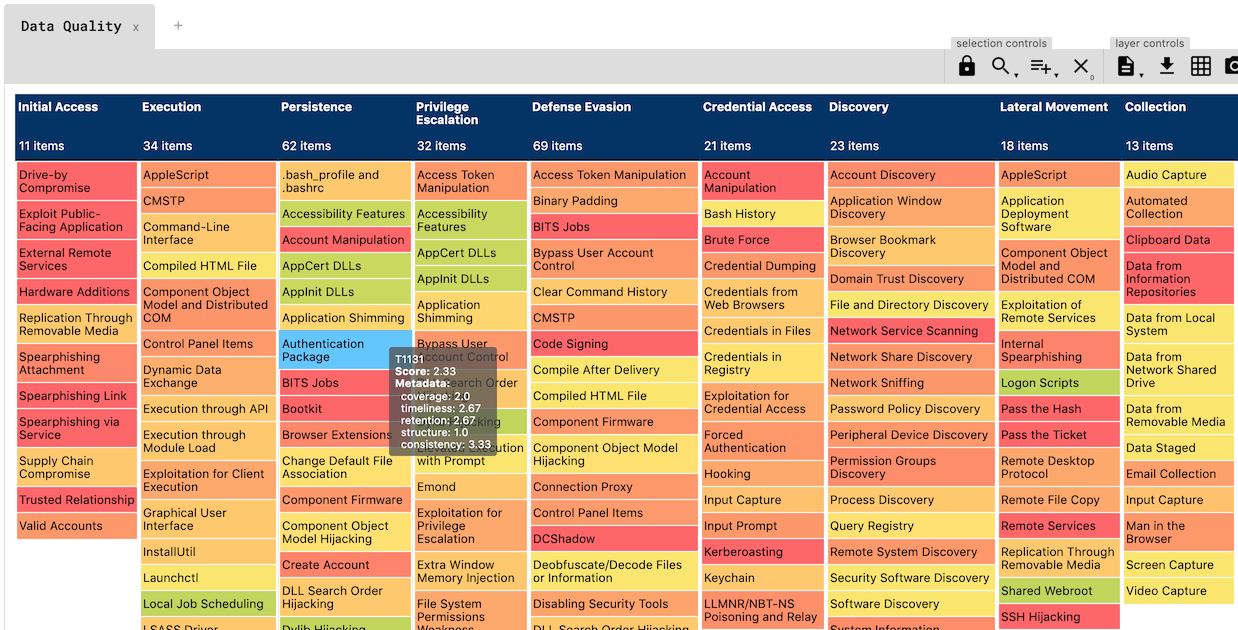
Un outil pour évaluer la qualité des données, construit sur le formidable OSSEM.

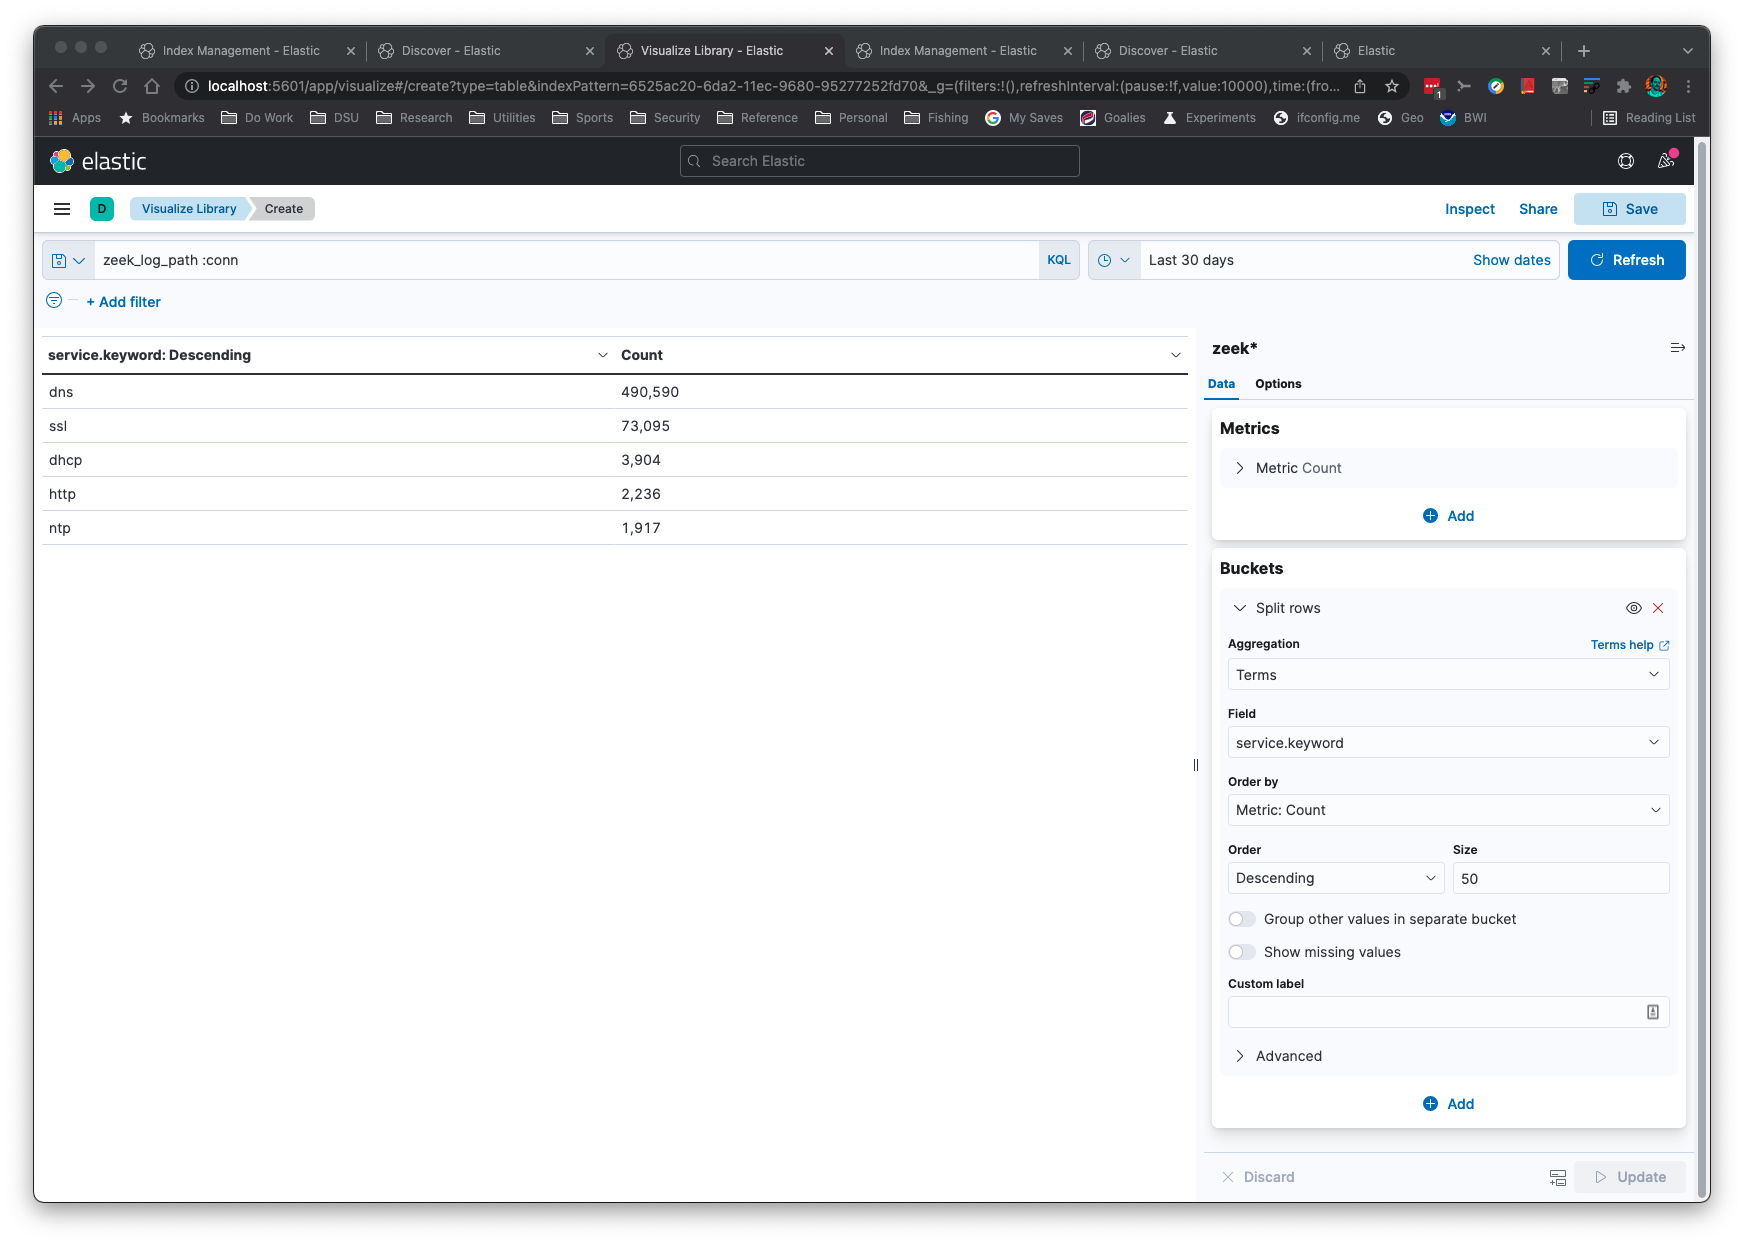
Une application Python pour filtrer et transférer les journaux Zeek vers Elastic/OpenSearch+Humio. Cette application peut également produire des…

Sigma-Rule-for-CVE-2021-40438-Attack-Attemp

Script PowerShell pour analyser les journaux d'événements Windows à la recherche d'indicateurs CVE-2020-1472 (événements 5827-5831), exporter en CSV…

Scanne les workflows et journaux GitHub à la recherche d'indicateurs de CVE-2025-30066, détectant les actions malveillantes et les secrets exposés…

Projet de fin d'études en cybersécurité réalisé lors du Nashama CyberCamp 11 du NCSC, livré en collaboration avec IT Security C&T. Le projet démontre…

Ce projet explore si OpenSSH moderne révèle des noms d'utilisateur valides via des différences subtiles de réponse ou de temporisation. Enquête sur…

#Kit de défense PaperCut CVE-2026-81578 + CVE-2026-82078 2 3 Un kit **défensif** pour vérifier et comprendre l’exposition à la chaîne

# Playbook de réponse aux incidents et package de détection défensif pour CVE-2026-31431 (Copy Fail) LPE du noyau Linux, incluant des requêtes de…

Un vaccin simple contre les ransomwares

Script d'analyse de sécurité des logs Nginx

Reference mappant les événements de télémétrie Windows—Sysmon, Security Auditing et Threat Intelligence ETW—aux fonctions API sous-jacentes, aidant…

Purpleteam scripts simulation & Détection - déclencher des événements pour les détections SOC

Requêtes mappées MITRE ATT&CK pour SentinelOne Deep Visiblity