

DVSA
 owasp/dvsa
une application serverless sacrément vulnérable
cloud-infrastructure-securityvulnerability-analysisserverless-security+6
owasp/dvsaune application serverless sacrément vulnérable
 cloudfuzz/android-kernel-exploitation
Atelier pratique pour apprendre l’analyse et l’exploitation des vulnérabilités du noyau Android, avec un environnement de build basé sur Docker et…
 mvelazc0/badzure
BadZure automatise le déploiement de locataires Entra ID et d'abonnements Azure volontairement mal configurés, les peuplant de diverses entités et de…
 the-viper-one/pentest-everything
Une collection de write-ups CTF, de sujets de pentest, de guides et de notes. Notes compilées à partir de multiples sources et de mes propres…
 cyberdefenders/detectionlabelk
DetectionLabELK est un fork de DetectionLab avec la stack ELK à la place de Splunk.
 virtualalllocex/defcon-31-syscalls-workshop
Contient tout le contenu de l'atelier DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 ashemery/linuxforensics
Tout ce qui concerne la criminalistique Linux
 reconinfosec/web-traffic-generator
Un générateur de trafic HTTP/S « organique » rapide et sale.
 payatu/tiredful-api
Une application web vulnérable intentionnellement conçue basée sur une API REST.
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 maldev-academy/dumpbrowsersecrets
Extrait les données stockées dans les navigateurs telles que les jetons d'actualisation, les cookies, les identifiants enregistrés, les cartes de…
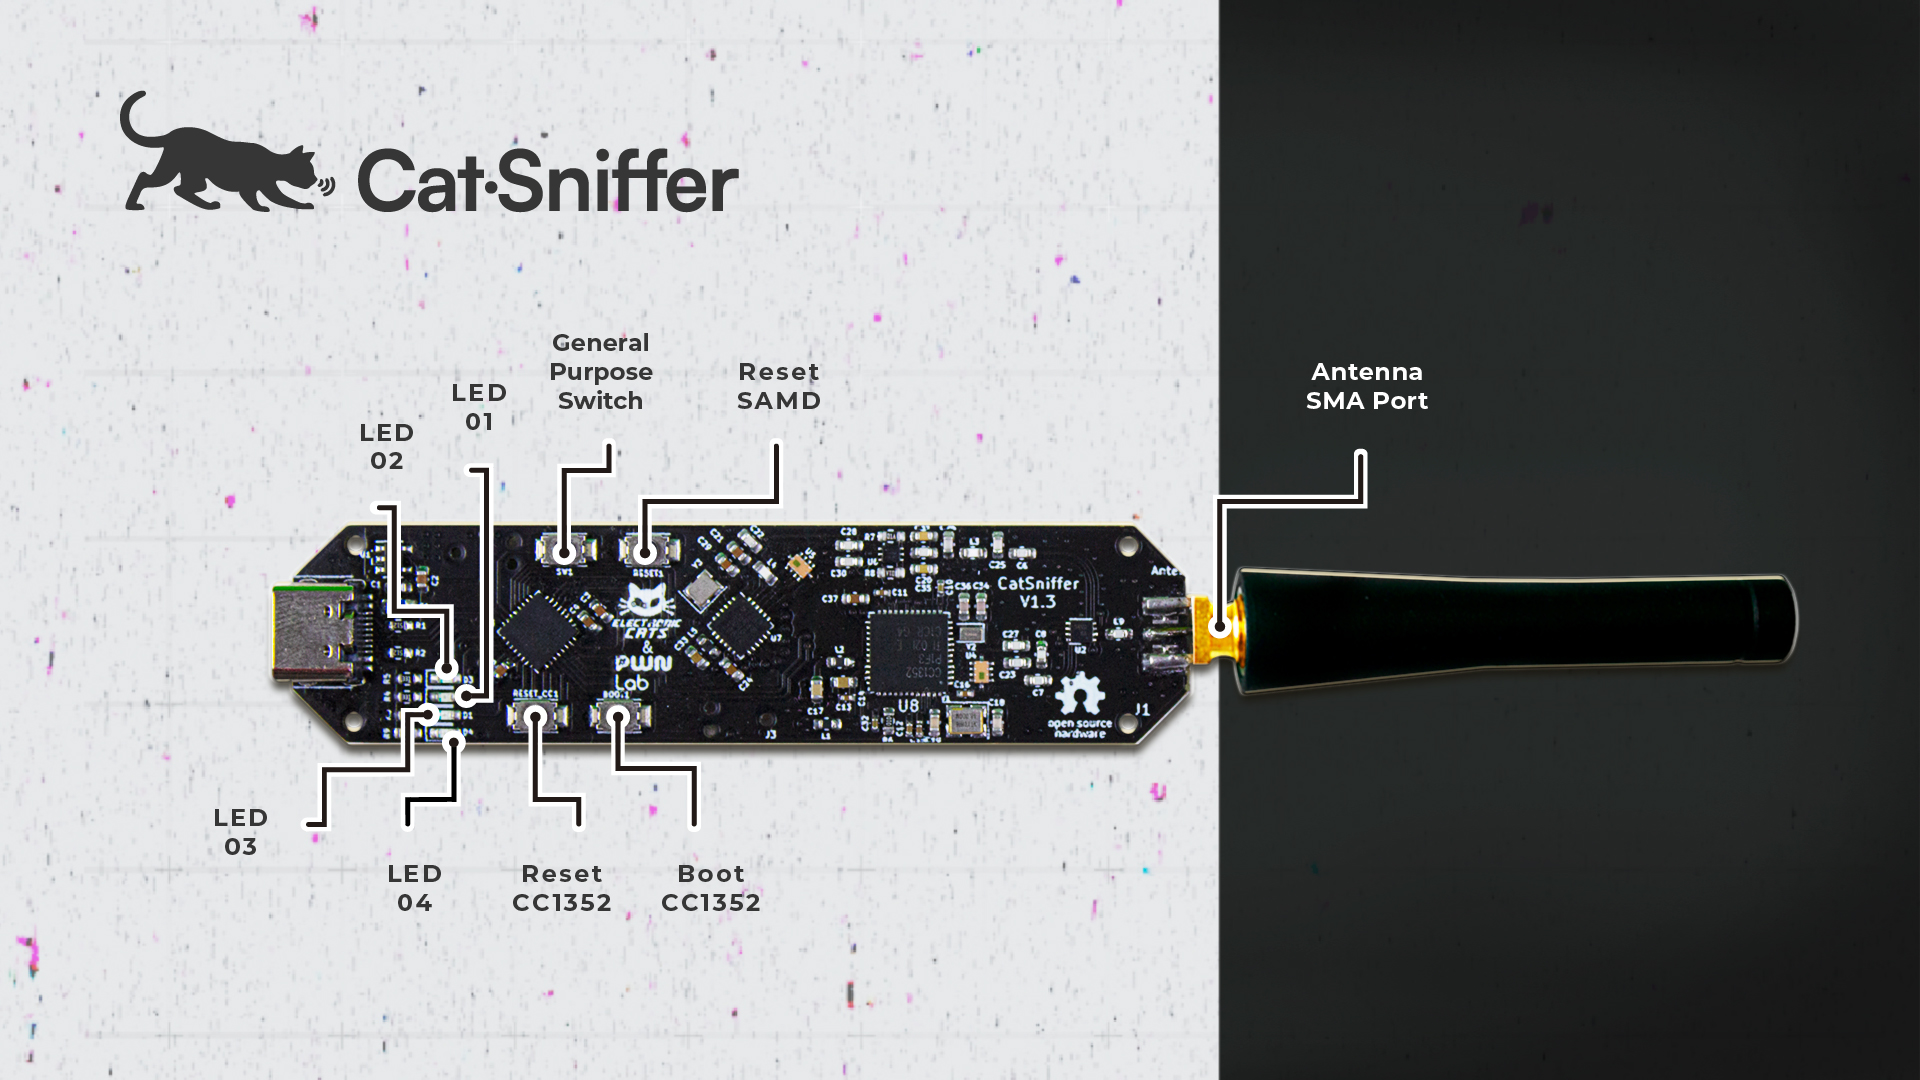 electroniccats/catsniffer
CatSniffer est une carte multiprotocole et multibande originale pour renifler, communiquer et attaquer des appareils IoT (Internet of Things) en…
 secdevops-cuse/cyberrange
Le Cyber Range AWS Open Source
 adeyosemanputra/pygoat
Application web intentionnellement vulnérable pour la sécurité sous django
 cy-clon3/awesome-ios-security
Une liste soigneusement sélectionnée de ressources sur la sécurité des applications iOS.
 controlplaneio/simulator
Plateforme de formation à la sécurité Kubernetes - axée sur l'atténuation des risques de sécurité
 owasp/iotgoat
Firmware basé sur OpenWrt délibérément vulnérable pour une formation pratique à la sécurité IoT. Propose des défis de vulnérabilité alignés sur…