

PwnCity
 d0n601/pwncity
Environnement TeamCity CI volontairement vulnérable pour une formation pratique au test d'intrusion : reconnaissance, vol d'identifiants, élévation…
privilege-escalationexploitationlateral-movement+4
d0n601/pwncityEnvironnement TeamCity CI volontairement vulnérable pour une formation pratique au test d'intrusion : reconnaissance, vol d'identifiants, élévation…
 pakwansk/simulating-and-preventing-zerologon-cve-2020-1472-vulnerability-attacks.
Simulation de l'attaque de la vulnérabilité Zerologon (CVE-2020-1472) dans Active Directory sur Windows Server 2016 et utilisation de la solution…
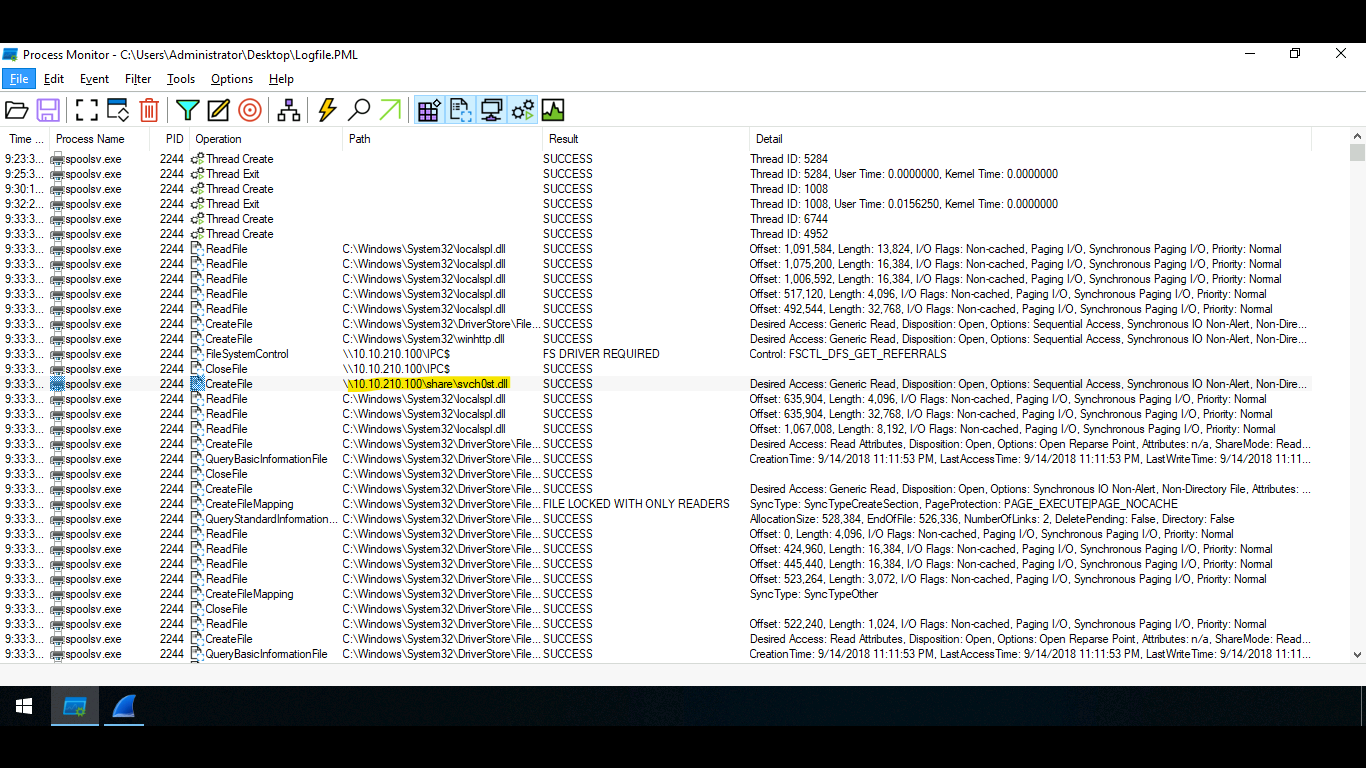 r1skkam/printnightmare
Découvrez la vulnérabilité connue sous le nom de PrintNightmare (CVE-2021-1675) et (CVE-2021-34527)
 repos13579/labcve-2018-6574
Environnement de laboratoire éducatif pour pratiquer l'exploitation de CVE-2018-6574, une vulnérabilité binaire. Offre une expérience pratique de…
 benh11235/pwnable_writeup
Un cours d'introduction à l'exploitation système basé sur les défis pwnable.kr

 daveyd347/self-hosted-ctf-platform
CTF auto-hébergé : challenges web originaux + tableau de scores, déployés avec Docker Compose via GitLab CI et un agent GitOps. Les flags sont…
 geopetro/anglerphish
Fork de Gophish riche en fonctionnalités pour gérer des campagnes de simulation de phishing, avec des vecteurs de phishing étendus, des rapports…
 techosystem/iomt_secalarmbench
Un benchmark standardisé pour évaluer les systèmes d'alarme de sécurité dans l'Internet des objets médicaux (IoMT) - attaques, détection, résilience…
 harry24k/cybiasbench
Évaluation des biais dans les agents LLM pour les scénarios de cyberattaque
 darkrx1/rx-100
100 projets de cybersécurité — un build à la fois. Actuellement 10/100.
 pet-projects2845224/open-souce-soc
Laboratoire SOC open source qui collecte et normalise les journaux avec Fluent Bit et Vector, détecte les anomalies via Suricata et OpenSearch, et…
 amazon-science/cyber-zero
Framework pour entraîner des agents LLM en cybersécurité sans environnements d'exécution, synthétisant des trajectoires de résolution de CTF via une…
 whereisxuezugi/cphlf
Durcissement Linux CyberPatriot en Bash : mode dry-run, sauvegardes, tests bats et une vérification dry-run conteneurisée sur Ubuntu 22.04 et 24.04.
 devtox/awesome-cybersecurity-blueteam
Liste de ressources blue-team sélectionnées couvrant les opérations SOC, l'ingénierie de détection, la chasse aux menaces, la réponse aux incidents,…
 excession-labs/web-security-fixtures
Fixtures locales exécutables pour les failles de sécurité web et API courantes : mode vulnérable, mode corrigé, vérificateur, exécution enregistrée.
 wwwiesel/infosec-black-friday
Toutes les offres pour les logiciels/outils liés à la sécurité de l'information ce Black Friday
 cure53/xsschallengewiki
Wiki maintenu par la communauté, cataloguant les défis et solutions XSS, offrant des exercices pratiques sélectionnés pour apprendre l'exploitation…
 medicean/vulapps
Créez rapidement divers environnements de vulnérabilités (Various vulnerability environment)