
CVE-2025-1974
 zsxen/cve-2025-1974
Windows 11-premier laboratoire éducatif pour l'étude de CVE-2025-1974 dans ingress-nginx. Fournit une émulation d'attaque sécurisée et une validation…
defensive-toolscontainer-securityvulnerability-analysis+7
zsxen/cve-2025-1974Windows 11-premier laboratoire éducatif pour l'étude de CVE-2025-1974 dans ingress-nginx. Fournit une émulation d'attaque sécurisée et une validation…
 yusufdalbudak/cve-2026-42945
# Laboratoire Dockerisé pour l'entraînement sur la vulnérabilité de réécriture NGINX (CVE-2026-42945) avec des instances vulnérables et corrigées,…
 om4rsallam/full-attack-lifecycle-simulation-on-metasploitable
Pentest complet sur Metasploitable (VMware/Kali). Services scannés (Apache Tomcat/8180), recherche de CVE-2002-0936 via Exploit-DB, et accès obtenu à…

 mbrandner-group/webgoat.net
Application web .NET délibérément vulnérable pour apprendre les failles de sécurité web courantes via des exercices pratiques couvrant XSS, les…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
# Procédure pas à pas pour analyste SOC : investigation et remédiation de CVE-2024-3400 (injection de commande PAN-OS) Couvre la détection,…

 cved-sources/base-joomla
base-joomla
 cved-sources/base-wordpress
base-wordpress
 brunoh6/web-threat-mitigation
Laboratoire pratique sur la détection et l'atténuation des menaces d'applications web à l'aide d'OWASP ZAP, Burp Suite et ModSecurity WAF (avec OWASP…

 thecyberfairy/cve-lfi-lab
Un laboratoire pratique qui enquête sur la CVE-2025-39507 du point de vue d'un analyste SOC de niveau 1. Comprend une revue des journaux dans…
 cved-sources/cve-unassigned-1
cve-unassigned-1
 mindpatch/simple-maven
Application API C# volontairement vulnérable pour s’entraîner à l’exploitation d’applications web et aux tests de sécurité. Inclut une configuration…
 mbrandner-group/juiceshopgl
Application web intentionnellement vulnérable pour la formation en sécurité, les compétitions CTF et le test d'outils de sécurité. Couvre les…
 get-xor/coreweave-demo-2026-05
Parcours de vulnérabilité vérifié pour CVE-2025-8110 (Gogs) et CVE-2025-3248 (Langflow) — triage des risques, vérification de l'exploitabilité,…
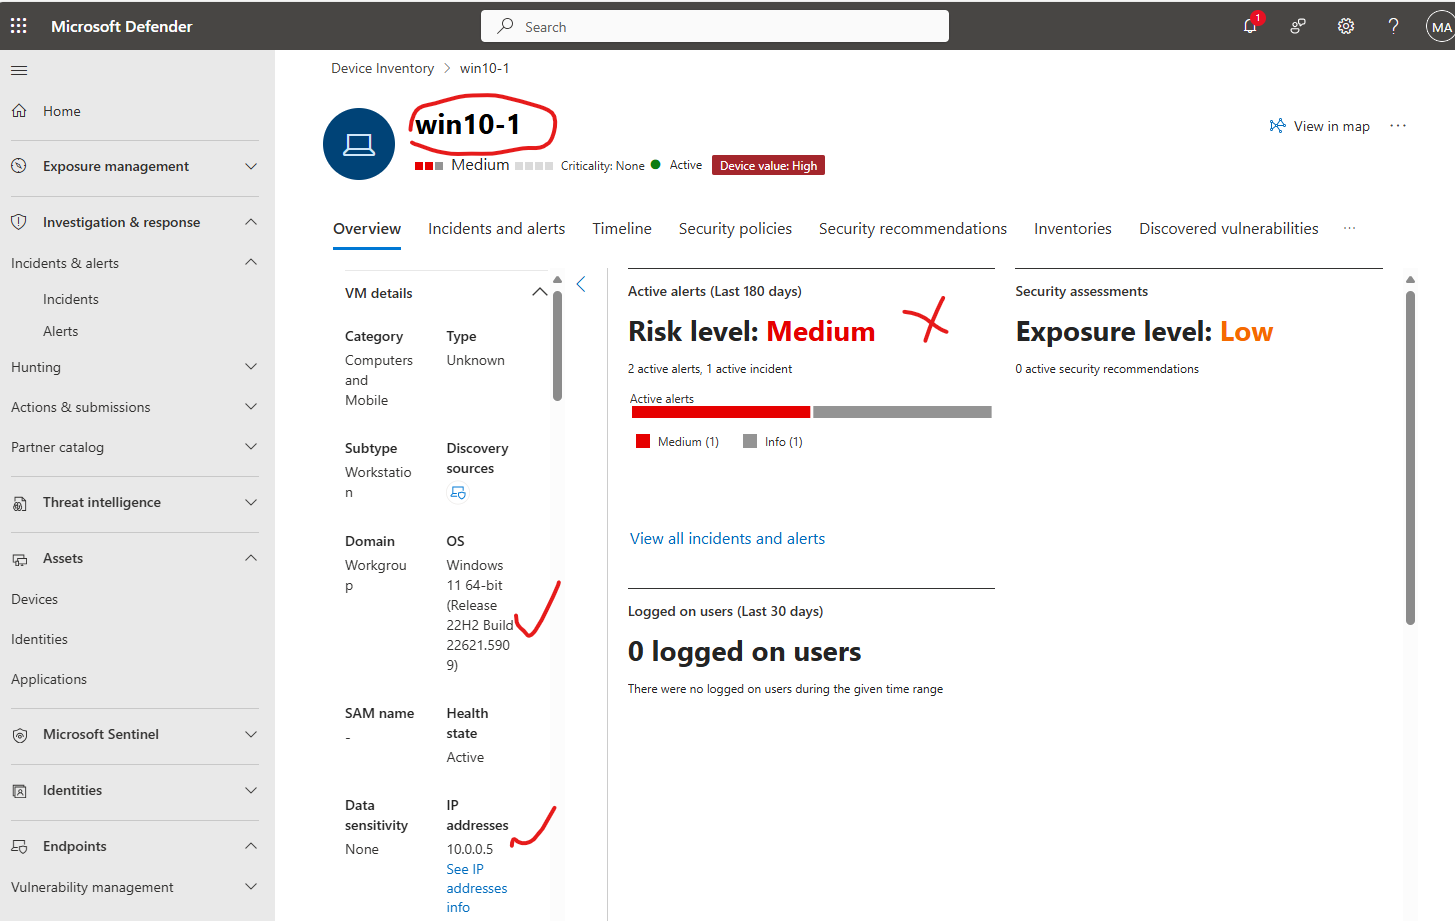 kamalideenak/microsoft-defender-for-endpoint-deployment-on-windows-10-11-device
Ce référentiel documente comment le déploiement de Microsoft Defender pour point de terminaison sur un appareil Windows 11, y compris l'intégration…
 cedric-martz/ethernalblue_report
Ceci est un rapport d'évaluation de sécurité concernant la vulnérabilité EthernalBlue (CVE-2017-0143).