
awesome-ethical-hacking-resources
 husnainfareed/awesome-ethical-hacking-resources
😎 🔗 Liste géniale de toutes sortes de ressources pour apprendre le piratage éthique et les tests d'intrusion.
vulnerability-analysisweb-securitymalware-analysis+7
3.7k
husnainfareed/awesome-ethical-hacking-resources😎 🔗 Liste géniale de toutes sortes de ressources pour apprendre le piratage éthique et les tests d'intrusion.
 rawfilejson/awesome-osint-arsenal
Boîte à outils OSINT & recon // Plus de 100 outils, installateur en une commande, SOCMINT, GEOINT, reconnaissance réseau, dark web, forensique et…
 renode/renode
Cadre de simulation open-source pour développer, tester et déboguer des logiciels non modifiés destinés aux systèmes embarqués multi-nœuds et IoT,…
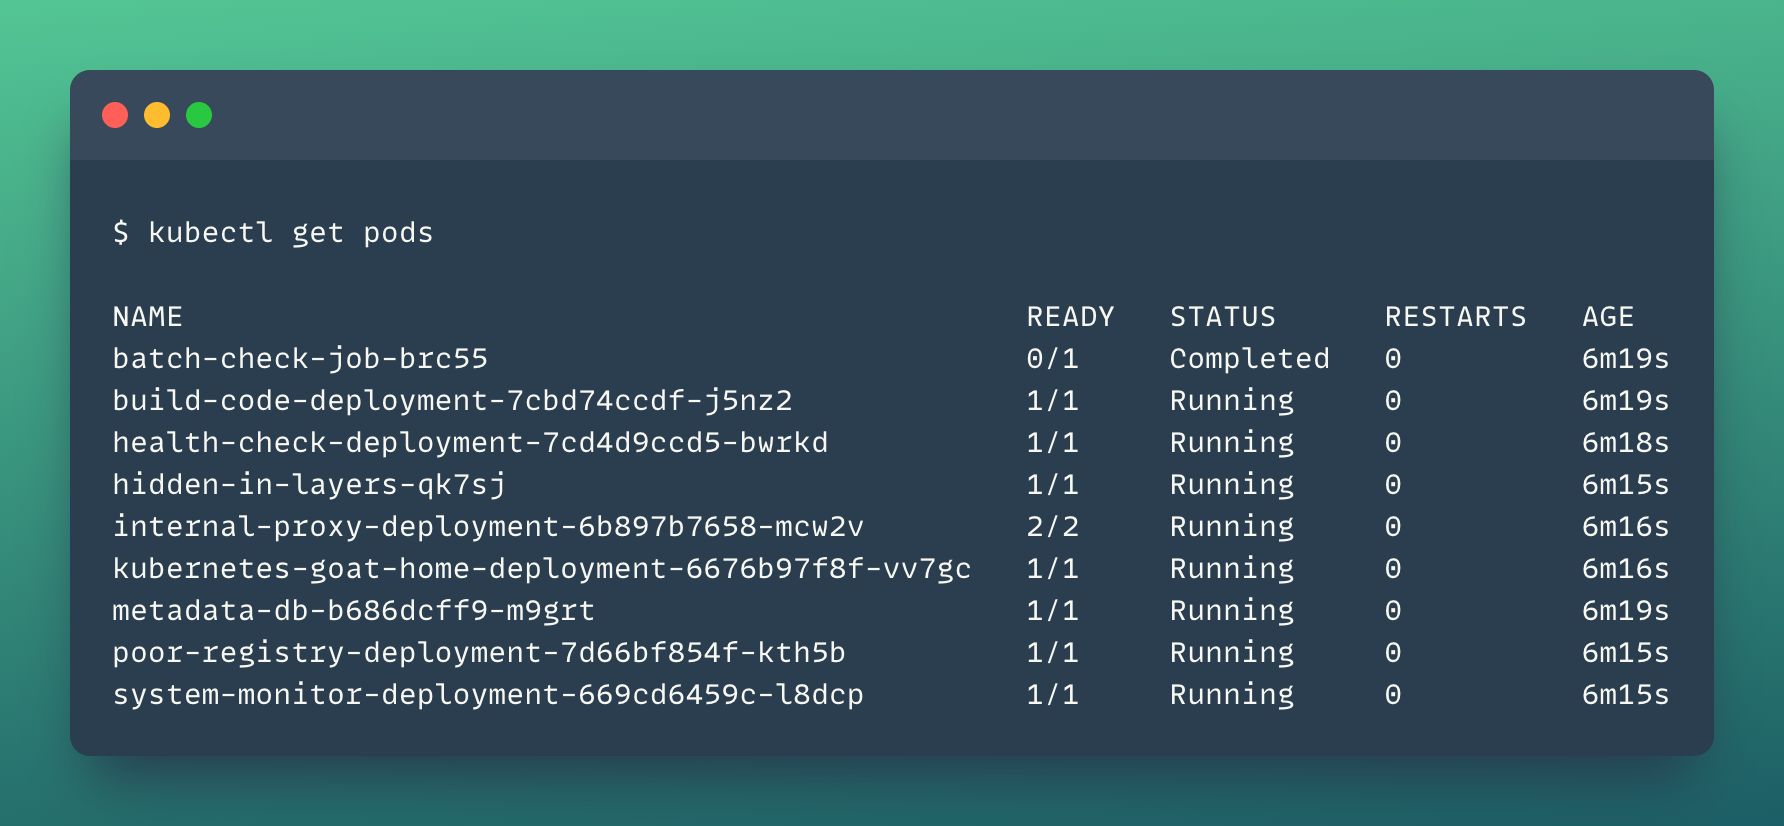 madhuakula/kubernetes-goat
Environnement de cluster Kubernetes intentionnellement vulnérable pour une formation pratique à la sécurité. Comprend plus de 22 scénarios couvrant…
 ignitetechnologies/privilege-escalation
Cette antisèche est destinée aux joueurs de CTF et aux débutants pour les aider à comprendre les fondamentaux de l'élévation de privilèges avec des…
 0x4d31/awesome-oscp
Une liste organisée de ressources OSCP géniales
 rosesecurity/red-teaming-ttps
Techniques, tactiques et procédures utiles pour les red teamers et les défenseurs, également !
 theporgs/exegol
Environnement de hacking complet et piloté par la communauté
 vaib25vicky/awesome-mobile-security
Un effort pour construire un lieu unique pour toutes les choses utiles liées à la sécurité android et iOS. Toutes les références et outils…
 splunk/attack_range
Un outil qui permet de créer des environnements locaux ou cloud vulnérables et instrumentés pour simuler des attaques et collecter les données dans…
 ine-labs/awsgoat
AWSGoat : Une infrastructure AWS volontairement vulnérable
 ahegazy0/linux-basics-for-hackers-notes
Un cours structuré construit à partir de notes d'étude personnelles du livre Linux Basics for Hackers par OccupyTheWeb.
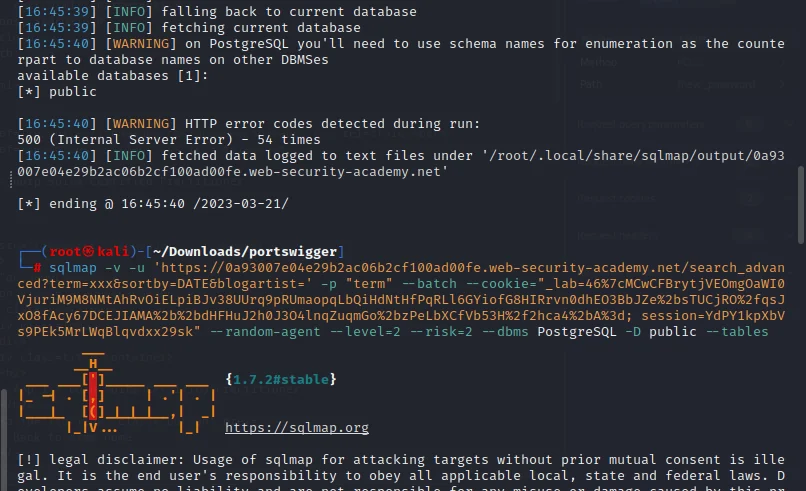 botesjuan/burp-suite-certified-practitioner-exam-study
Notes d'étude pratiques et guides pas à pas pour les laboratoires PortSwigger Academy, couvrant les vulnérabilités web, les payloads, l'énumération…
 owasp/crapi
API de microservices volontairement vulnérable conçue pour une formation pratique aux risques de l'OWASP API Security Top 10, avec des défis intégrés…
 commando-x/vuln-bank
Plateforme bancaire intentionnellement vulnérable pour pratiquer les tests de sécurité d'applications web, d'API et d'IA/LLM, la revue de code…
 rhinosecuritylabs/cloudgoat
CloudGoat est l'outil de déploiement AWS « Vulnérable par Conception » de Rhino Security Labs
 safebuffer/vulnerable-ad
Créez un annuaire actif vulnérable qui vous permet de tester la plupart des attaques contre les annuaires actifs dans un laboratoire local.