
 madhuakula/kubernetes-goat
Environnement de cluster Kubernetes intentionnellement vulnérable pour une formation pratique à la sécurité. Comprend plus de 22 scénarios couvrant l'évasion de conteneurs, les erreurs de configuration RBAC, SSRF et la sécurité d'exécution avec Falco et Tetragon.

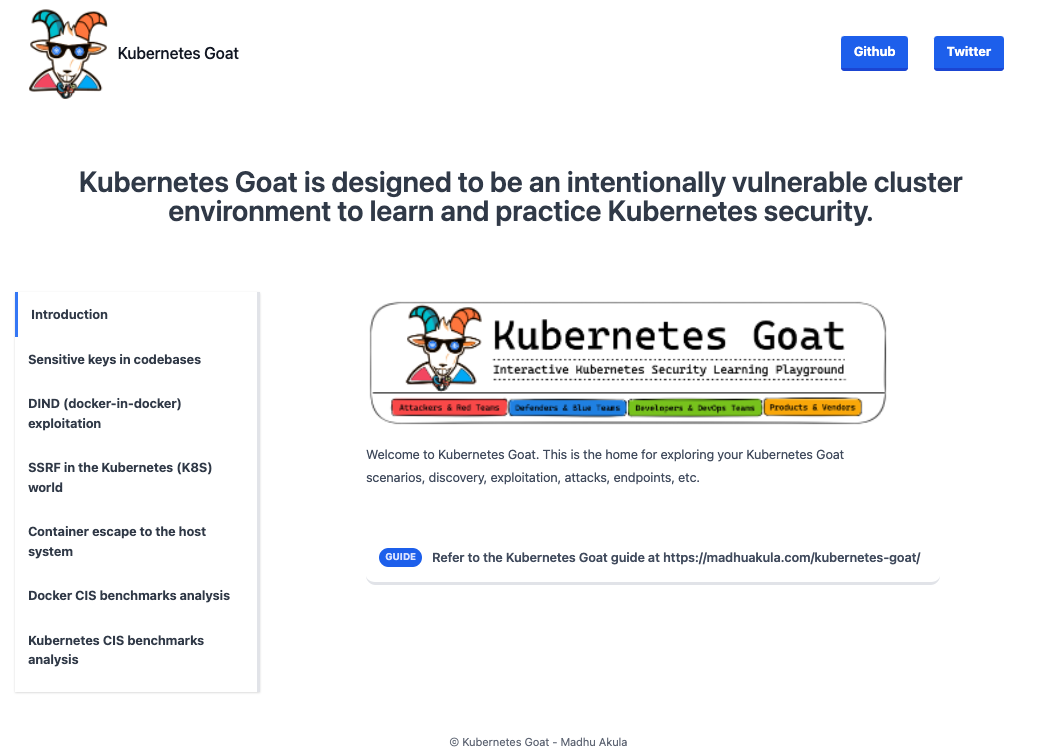
✨ Kubernetes Goat est un environnement de cluster intentionnellement vulnérable conçu pour apprendre et pratiquer la sécurité Kubernetes 🚀
🙌 Consultez https://madhuakula.com/kubernetes-goat pour le guide 📖




Assurez-vous d'avoir un accès administrateur au cluster Kubernetes et d'avoir installé kubectl. Consultez la documentation pour l'installation
Assurez-vous d'avoir le gestionnaire de paquets helm installé. Consultez la documentation pour l'installation
Pour configurer les ressources de Kubernetes Goat dans votre cluster, exécutez les commandes suivantes :
git clone https://github.com/madhuakula/kubernetes-goat.git
cd kubernetes-goat
chmod +x setup-kubernetes-goat.sh
bash setup-kubernetes-goat.sh
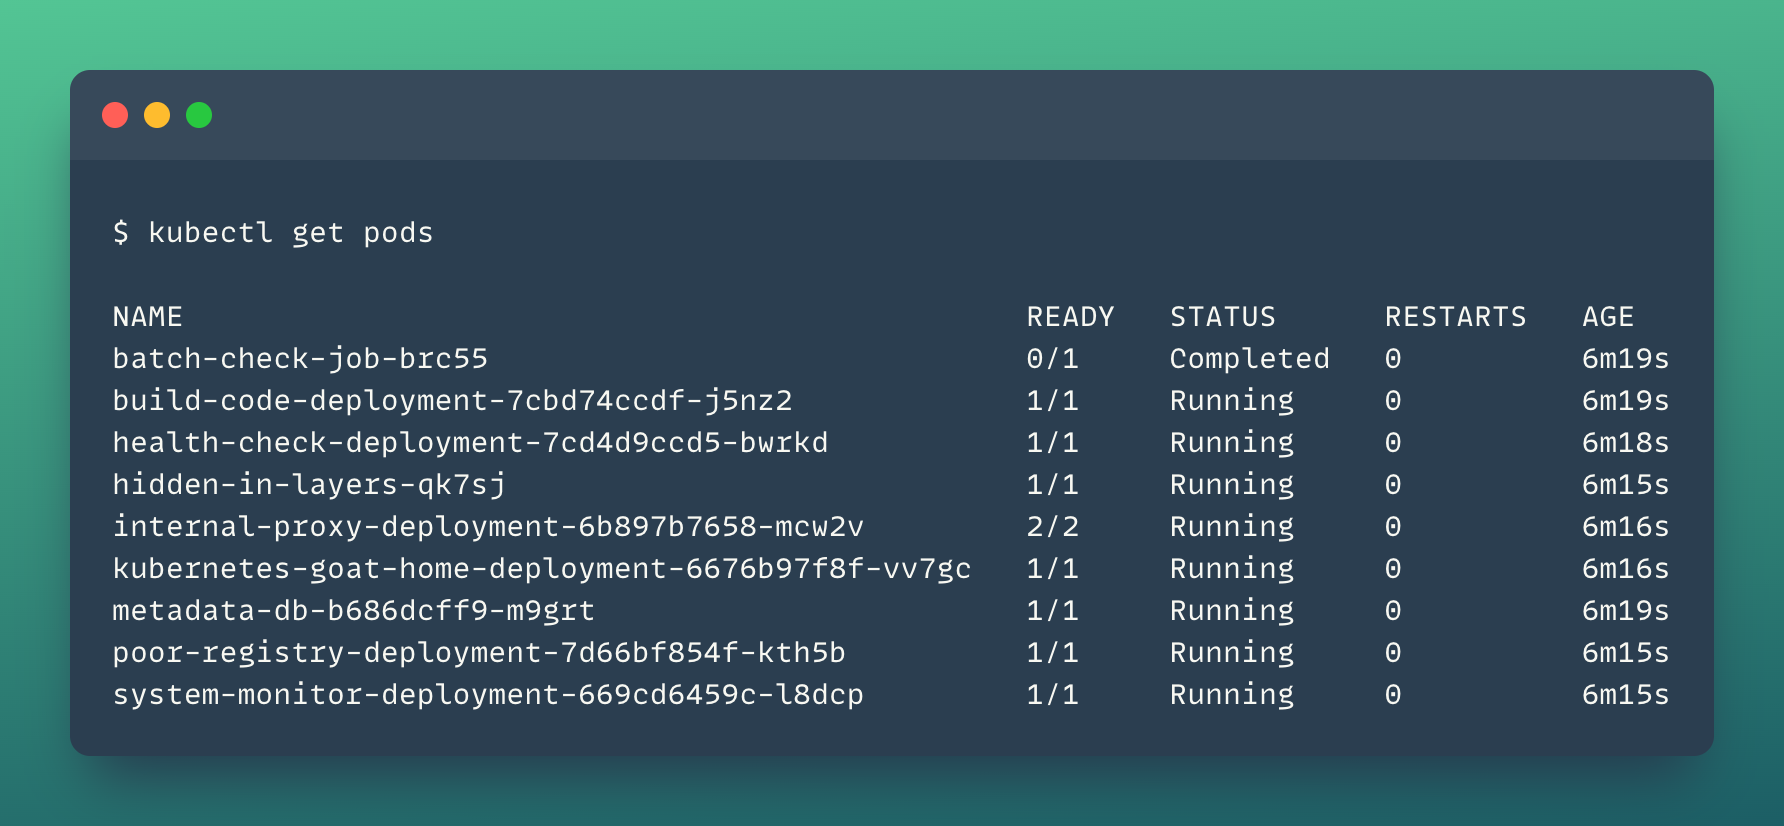
kubectl get pods
bash access-kubernetes-goat.sh
http://127.0.0.1:1234Consultez https://madhuakula.com/kubernetes-goat/docs/how-to-run pour configurer Kubernetes Goat dans divers environnements comme GKE, EKS, AKS, K3S, KIND, etc.
Voici le guide détaillé étape par étape pour apprendre et utiliser Kubernetes Goat 🎉 : guide de documentation
Référence : https://madhuakula.com/kubernetes-goat
Kubernetes Goat contient intentionnellement des vulnérabilités, des applications et des configurations pour attaquer et accéder à votre cluster et à vos charges de travail. Veuillez NE PAS l'exécuter à côté de vos environnements et infrastructures de production. Nous vous recommandons vivement de l'exécuter dans un environnement sûr et isolé (contenu).
Kubernetes Goat est utilisé uniquement à des fins éducatives. Ne testez ni n'appliquez ces attaques sur des systèmes sans autorisation. Kubernetes Goat est fourni sans aucune garantie ; en l'utilisant, vous assumez l'entière responsabilité de tous les résultats.
Merci à ces merveilleuses personnes : 🎉
