

WhacAMole
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
ignacioj/whacamoleAnalyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
 onapsis/cve-2020-6287_recon-scanner
Analyseur de vulnérabilités en boîte noire et analyseur d'indicateurs de compromission pour CVE-2020-6287 (RECON) dans les applications SAP NetWeaver…
 shadow0ps/cve-2023-20198-scanner
Ceci est un scanner d'empreintes de webshell conçu pour identifier les implants sur les WebUI Cisco IOS XE affectés par CVE-2023-20198 et…
 sifalcon/detection
Collection organisée de règles de détection et d'IOC extraits d'interventions DFIR et d'analyses de malwares pour appuyer la chasse aux menaces, la…
 afine-com/glassworm-hunter
Détecte les payloads d'attaque de la chaîne d'approvisionnement GlassWorm en analysant les extensions VS Code, les packages npm/PyPI et les dépôts…
 rorywag/hayabusa-bulk-runner
Exécuter Hayabusa en masse sur un dossier de collectes de triage, une exécution par hôte, avec des rapports par hôte et un tableau de bord de triage…
 kadir/copy-fail-cve-2026-31431-ioc
Détection, atténuation et boîte à outils IOC pour l'escalade de privilèges Copy Fail CVE-2026-31431 dans le cache de pages du noyau Linux
 pandare9x/malware
IOCs et notes liés aux malwares
 darksp33d/hyperhives-macos-infostealer-analysis
Analyse statique complète du voleur d'informations HyperHives macOS Rust — 571 valeurs de configuration déchiffrées, infrastructure C2, attribution…
 opensourcemalware/vercel-april2026-incident-response
Ceci est un playbook de réponse aux incidents que nous avons créé pour la compromission d'avril 2026 de Vercel.
 rapticore/orenpmguard
Défense contre l'attaque de la chaîne d'approvisionnement Shai-Hulud
 zephrfish/cve-2025-53770-scanner
ToolShell scanner - CVE-2025-53770 et informations de détection
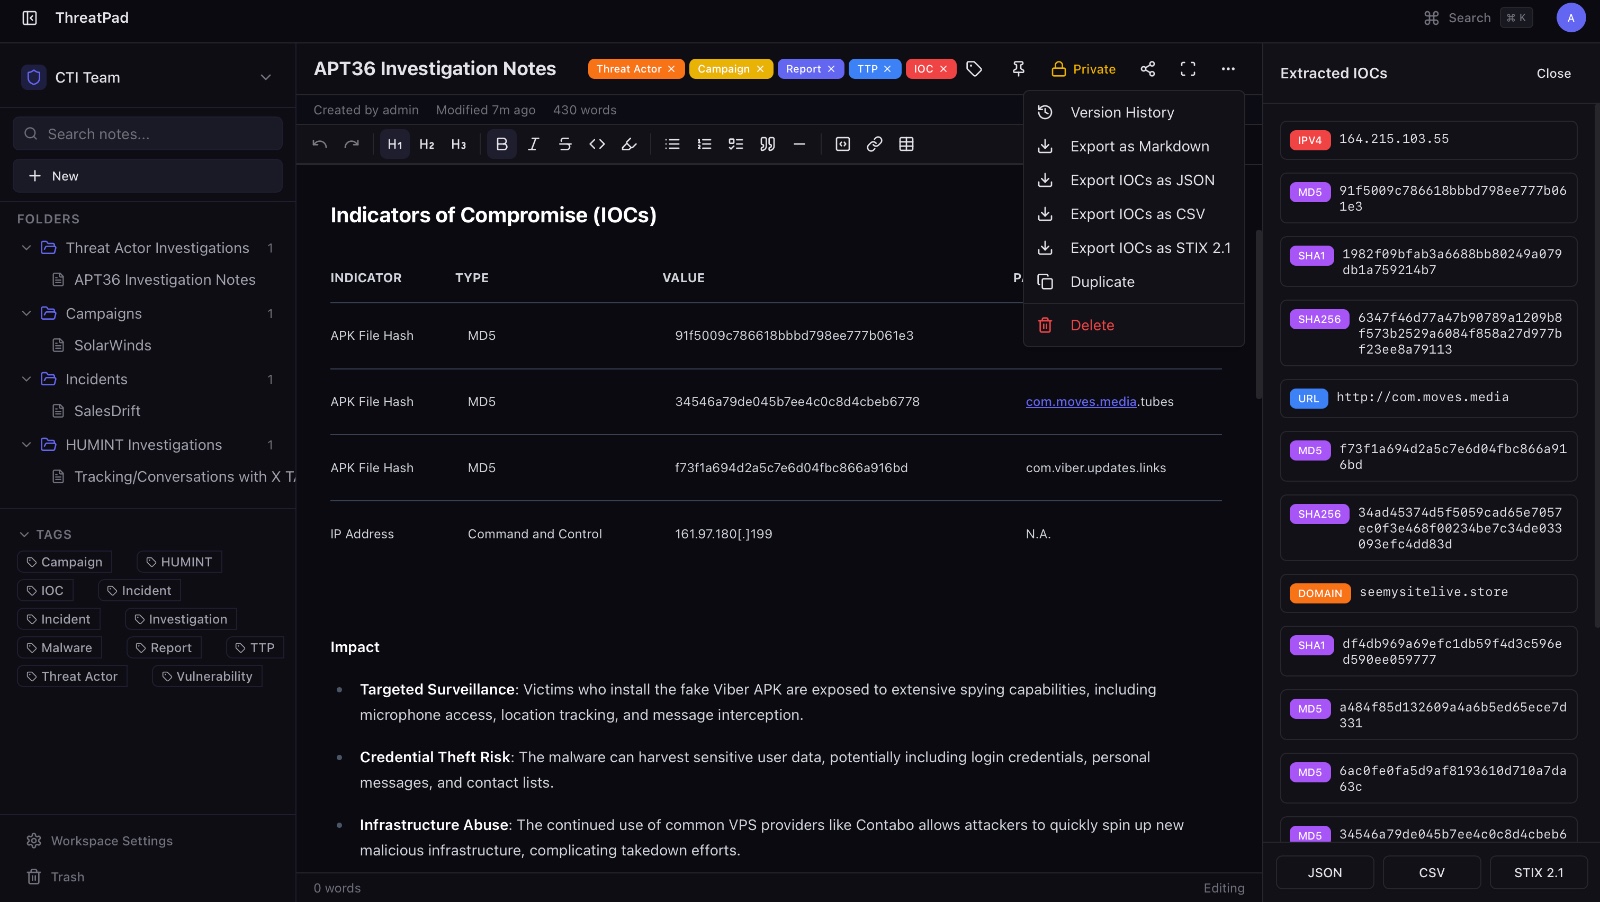 bhavikmalhotra/threatpad
Plateforme open-source collaborative de prise de notes pour les équipes de cybersécurité et de CTI. Extraction automatique d'IOC, export STIX 2.1,…
 synacktiv/synacktiv-rules
Dépôt public de règles Sigma et YARA créées par Synacktiv
 masriyan/flatscan
Moteur de triage statique de malwares en Go : calcule les hachages des fichiers, extrait les chaînes et les IOC, analyse les formats…
 r3mrum/loki-parse
Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…
 f5devcentral/cve-2020-5902-ioc-bigip-checker
Script F5 BIG-IP local qui recherche des indicateurs de compromission (IoCs) liés à CVE-2020-5902, en vérifiant les journaux, les fichiers et…
 nccgroup/mimikatz-detector-busylight
Émulation de pilote HID USB avec PID/VID (0x3bca/0x27bb) du Plenom A/S Busylight Alpha, pris en charge par Mimikatz. Lorsque mimikatz est exécuté, un…