

malware-ioc
 prodaft/malware-ioc
Ce référentiel contient des indicateurs de compromission (IOCs) de nos diverses investigations.
ioc-managementphishingmalware-analysis+2
321
prodaft/malware-iocCe référentiel contient des indicateurs de compromission (IOCs) de nos diverses investigations.
 synacktiv/synacktiv-rules
Dépôt public de règles Sigma et YARA créées par Synacktiv
 mgeeky/protectmytooling
Wrapper Multi-Packer permettant d'enchaîner divers packers, obfuscateurs et autres arsenaux orientés Red Team. Doté de watermarking d'artefacts, de…
 sucuri-labs/cve-2025-57819-ioc-check
Ce dépôt contient un script pour vérifier les IOCs actuels listés dans le sujet du forum freepbx concernant le CVE-2025-57819.
 cobalt-strike/sleep_python_bridge
Ce projet est un « pont » entre le sommeil et le langage python. Il permet de contrôler un teamserver Cobalt Strike via python sans avoir besoin du…
 bitsalv/toolshell-honeypot
Honeypot pour CVE-2025-53770 alias ToolShell
 zephrfish/cve-2025-53770-scanner
ToolShell scanner - CVE-2025-53770 et informations de détection
 pandare9x/malware
IOCs et notes liés aux malwares
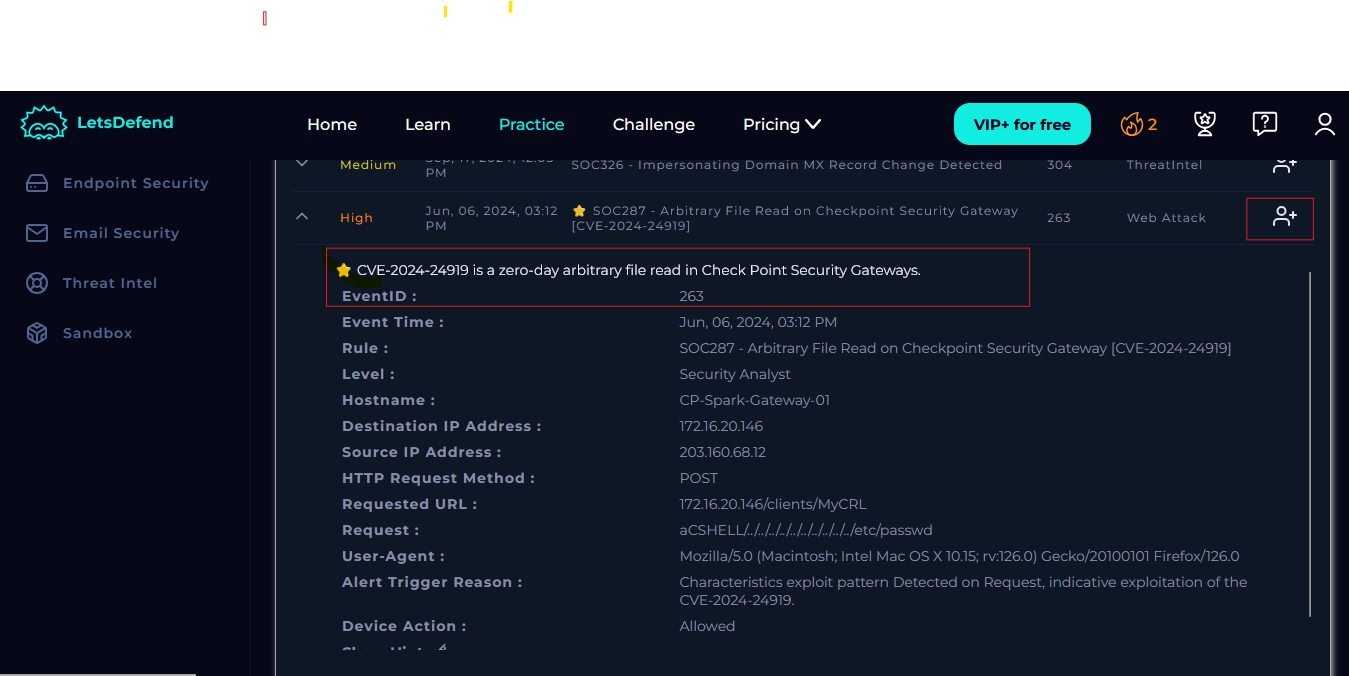 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Procédure pas à pas de réponse aux incidents SOC pour la lecture arbitraire de fichiers CVE-2024-24919 sur les passerelles Check Point, couvrant la…
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
# Procédure pas à pas pour analyste SOC : investigation et remédiation de CVE-2024-3400 (injection de commande PAN-OS) Couvre la détection,…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 outil d'évaluation des vulnérabilités et des compromissions
 shadowguardai/ti-a-ti-cveexploitchecker
Détermine si des exploits publics sont disponibles pour un CVE donné. Utilise des API comme exploit-db ou NVD pour ide
 hackinglz/panrapidcheck
Extraire des informations utiles à partir du fichier de support PANOS pour CVE-2024-3400
 salesforce/hassh
HASSH est une norme d'empreinte réseau qui peut être utilisée pour identifier des implémentations SSH spécifiques de clients et de serveurs. Les…
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Investigation SOC pratique de CVE-2024-49138 en utilisant LetsDefend, VirusTotal, Hybrid Analysis, TrueFort et ChatGPT.
 rxerium/honeypot
🍯Honeypot Threat Intel
 binarly-io/supplychainattacks
Référentiel organisé d'attaques documentées de la chaîne d'approvisionnement du firmware, présentant des IoC, des outils de détection et des…
 yami0x777/belsen_group-et-exploitation-de-la-cve-2022-40684
Analyse une fuite du dark web de plus de 15 000 appareils Fortinet compromis via CVE-2022-40684, fournissant des IOC, les versions impactées et un…