

detectree
 withsecurelabs/detectree
Outil de visualisation de données interactif pour les équipes bleues afin d'analyser les données de détection, de comprendre les relations, de…
defensive-toolsthreat-intelligenceincident-response+1
126
withsecurelabs/detectreeOutil de visualisation de données interactif pour les équipes bleues afin d'analyser les données de détection, de comprendre les relations, de…
 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 d3sre/intelligentprocesslifecycle
# Le cycle de vie intelligent des processus des cyberdéfenseurs actifs
 scriptjunkie/fwallower
Analyser les blocages sortants du pare-feu Windows et autoriser sélectivement le trafic
 grapl-security/grapl
Plateforme graphique pour la détection et la réponse
 phantomiman/7-zip.chm-mitigation
Atténuation CVE-2022-29072 de 7-Zip - Fichier CHM - Ce script détecte si le fichier .chm existe et le supprime.
 socfortress/playbooks
Playbooks pour analystes SOC
 kolya5544/bearftp
Serveur FTP honeypot écrit en .NET Core (C#) pour Linux et Windows.
 0xe7/wonkavision
Détecte les tickets Kerberos forgés en extrayant les données de session et de ticket, en évaluant les anomalies et en générant des indicateurs de…
 alexverboon/psmdatp
Module PowerShell pour la gestion de Microsoft Defender Advanced Threat Protection
 creeperhost/log4jpatcher
Une mesure d'atténuation pour CVE-2021-44228 (log4shell) qui fonctionne en corrigeant la vulnérabilité à l'exécution. (Fonctionne avec tout logiciel…
 mattnotmax/cyberchef-recipes
Une liste de recettes cyber-chef et de liens sélectionnés
 darkquasar/azurehunter
Un module Powershell de forensique cloud pour exécuter des playbooks de chasse aux menaces sur les données d'Azure et d'O365
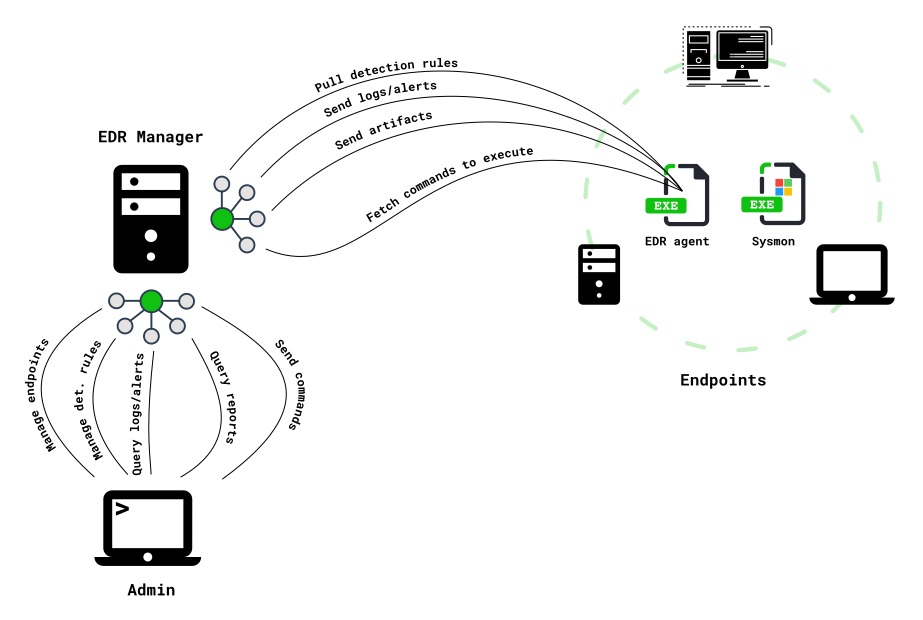 0xrawsec/whids
EDR Windows avec moteur de détection basé sur Gene, collecte d'artefacts en temps réel, intégration Sysmon et API REST pour gérer les endpoints, les…
 cyb3rfox/aurora-incident-response
Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 avwolferen/sitecore.solr-log4j-mitigation
Ce dépôt contient un script que vous pouvez exécuter sur votre machine (Windows) pour atténuer CVE-2021-44228.
 rjsudlow/proxynotshell-ioc-checker
Script pour vérifier la présence d'IOCs créés par ProxyNotShell (CVE-2022-41040 & CVE-2022-41082)