
Playbooks
 socfortress/playbooks
Playbooks pour analystes SOC
threat-intelligenceeducationincident-response+1
742il y a 3 ans
socfortress/playbooksPlaybooks pour analystes SOC
 jonny-jhnson/msrpc-to-attack
Un dépôt qui cartographie les attaques couramment utilisées via les protocoles MSRPC vers ATT&CK.
 ttlab-research/awesome-wazuh
🛡️Listes impressionnantes sur toutes sortes de sujets intéressants de Wazuh XDR/SIEM
 gengstah/windbg-mcp
Un serveur MCP (Model Context Protocol) qui transforme toutes les fonctions du débogueur Windows pybag en outils MCP natifs. Il permet aux clients…
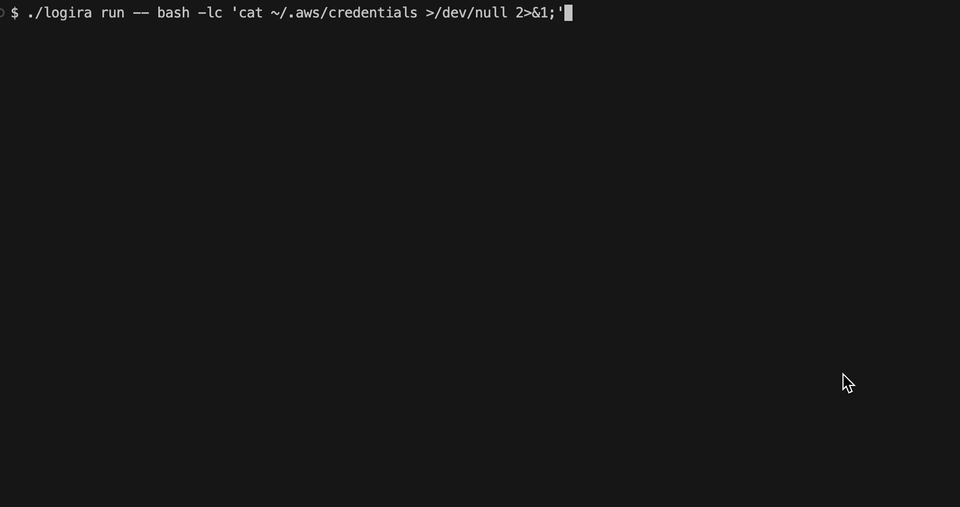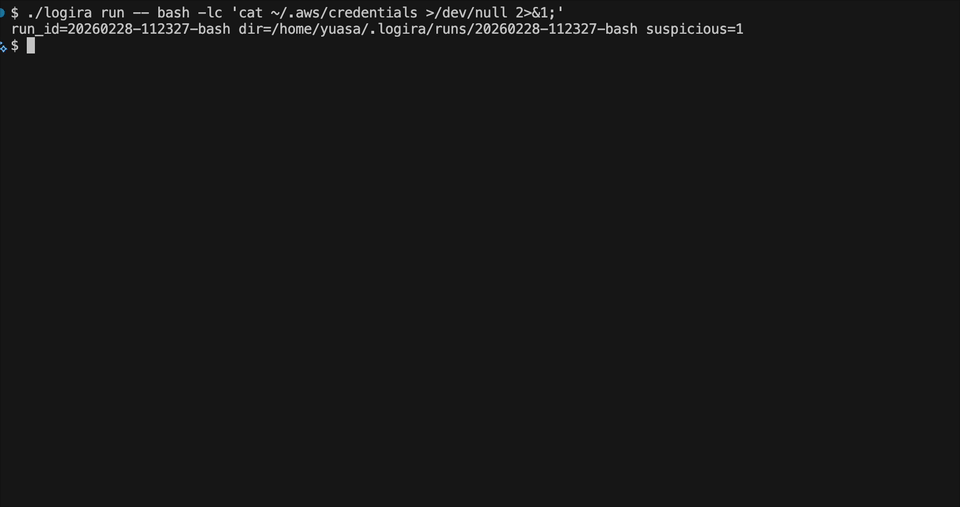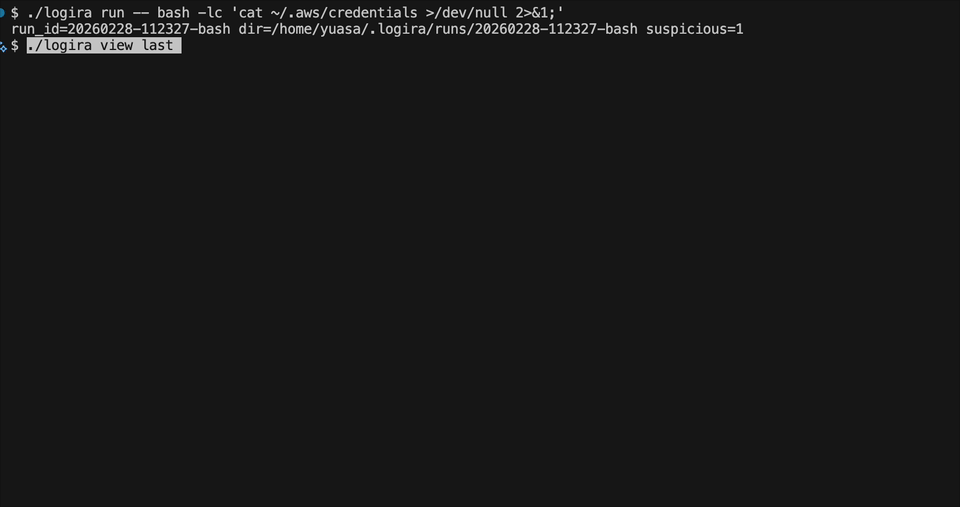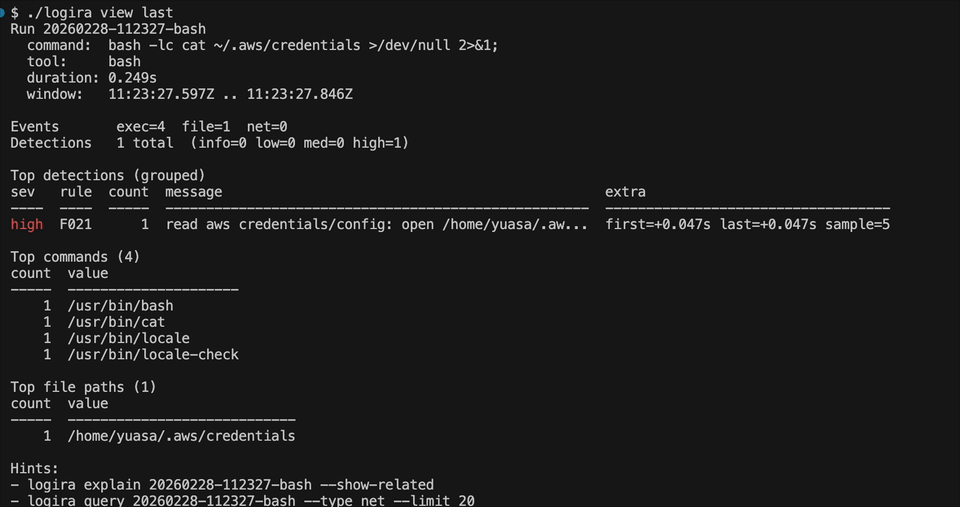 melonattacker/logira
Audit au niveau du système d'exploitation pour l'automatisation imprévisible.
 scriptjunkie/fwallower
Analyser les blocages sortants du pare-feu Windows et autoriser sélectivement le trafic
 bitranox/fingerprint
Surveillance des modifications du registre et des fichiers sous Windows
 lawiet47/autoresponder
Automatise les tâches de réponse aux incidents via l'API Carbon Black Response : suppression de fichiers/registres, arrêt de processus, isolation de…
 authomize/log4j-log4shell-affected
Listes des composants affectés et des applications/fournisseurs affectés par CVE-2021-44228 (alias Log4shell ou Log4j RCE). Cette liste est destinée…
 antonlovesdnb/sysmonconfigpusher2
Outil web pour gérer et déployer des configurations Sysmon sur des endpoints Windows via des méthodes sans agent (WMI/SMB) ou basées sur un agent,…
 mathiasreker/blmvuln
Vulnérabilité de sécurité majeure sur les sites PrestaShop - CVE-2022-31101
 romaissaadjailia/get-applockereventlog
Ceci est un dépôt pour récupérer le journal d'événements Applocker en analysant le win-event log.
 onapsis/cve-2020-6287_recon-scanner
Analyseur de vulnérabilités en boîte noire et analyseur d'indicateurs de compromission pour CVE-2020-6287 (RECON) dans les applications SAP NetWeaver…
 xsultan/log4jshield
Log4j Shield - rapide ⚡, évolutif et facile à utiliser pour trouver et corriger la vulnérabilité Log4j CVE-2021-44228
 knight0x07/bibi-windows-wiper-analysis
# Analyse technique du wiper Bibi-Windows ciblant des organisations israéliennes
 ajf8729/blacklotus
BlackLotus alias CVE-2023-24932 – Scripts de détection/remédiation pour Intune, ConfigMgr et usage générique
 manishrawat21/analysis
Analyse pratique des techniques d'attaque APT courantes, axée sur la manière dont elles apparaissent dans les logs et comment les défenseurs peuvent…
 techgaun/cve-2025-55182-scanner
Scanner basé sur Python pour les indicateurs de compromission CVE-2025-55182. Vérifie les chemins du système de fichiers, les processus, les services…