
TriforceAFL
 nccgroup/triforceafl
AFL/QEMU fuzzing avec émulation du système complet.
dynamic-analysis-sandboxingvulnerability-analysisfuzzing+2
644il y a 9 ans
nccgroup/triforceaflAFL/QEMU fuzzing avec émulation du système complet.
 pepelux/sippts
Ensemble d'outils pour auditer les systèmes VoIP basés sur SIP.
 gjduck/e9patch
Un puissant outil de réécriture statique de binaires
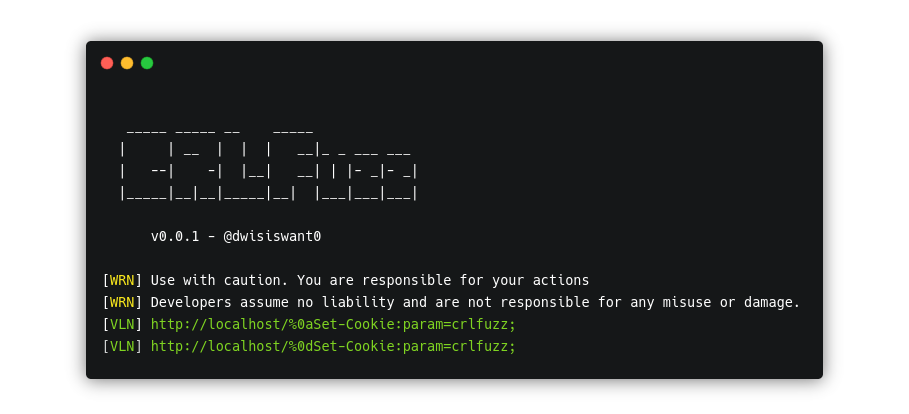 dwisiswant0/crlfuzz
Un outil rapide pour scanner la vulnérabilité CRLF écrit en Go
 gal-nagli/shockwave-oss
Collection organisée de conseils de bug bounty, de one-liners et de workflows d'automatisation pour la reconnaissance, le fuzzing et l'exploitation…
 x3omdax/penbox
PenBox - Un framework de tests de pénétration - L'outil avec tous les outils , le dépôt du hacker
 battelle/sandsifter
Le fuzzer de processeur x86
 openrce/paimei
Un framework de rétro-ingénierie écrit en Python.
 riverloopsec/killerbee
IEEE 802.15.4/ZigBee Kit de recherche en sécurité
 robertcprice/ncpu
Runtime de recherche pour ordinateurs neuronaux différentiables, émulation de CPU basée sur GPU et synthèse de programmes. Comprend une ALU…
 holo-routing/holo
Suite de protocoles de routage basée sur Rust implémentant BGP, OSPF, IS-IS, RIP et VRRP avec une configuration basée sur YANG, automatisation…
 0xacb/recollapse
Outil de fuzzing d'expressions régulières en boîte noire qui génère des charges utiles pour contourner les validations d'entrée, découvrir les…
 wireghoul/dotdotpwn
DotDotPwn - Le Fuzzer de Traversée de Répertoires
 angorafuzzer/angora
Fuzzer guidé par la couverture de code qui utilise le suivi de teinte et l'optimisation scalaire pour résoudre les contraintes de chemin sans…
 panda-re/lava
LAVA : Ajout automatisé de vulnérabilités à grande échelle
 cisco-talos/mutiny-fuzzer
Fuzzer de protocole réseau qui rejoue le trafic PCAP via un moteur de mutation (Radamsa) pour découvrir rapidement des vulnérabilités sur des hôtes…
 owasp/offat
Outil automatisé de test de sécurité des API qui génère des tests à partir de spécifications OpenAPI, fuzz les entrées et vérifie la présence de…
 mseclab/pyjfuzz
PyJFuzz - Fuzzer JSON Python