
peach
 calebstewart/peach
Cadre simple de scan de vulnérabilités
static-analysisvulnerability-scannerscode-analysis+1
51il y a 10 ans
calebstewart/peachCadre simple de scan de vulnérabilités
 hackinglz/maps_scanner
MAPS - scanner cloud et analyseur de réponses pour la recherche sur Microsoft Defender.
 moopinger/clzero
Un projet pour le fuzzing de vecteurs d'attaque de Request Smuggling HTTP/1.1 CL.0.
 nccgroup/triforceopenbsdfuzzer
Fuzzing des appels système d'OpenBSD amd64 à l'aide de TriforceAFL (c.-à-d. AFL et QEMU)
 cloudflare/filterforge
Outil de résolution de filtres BPF et de création de paquets basés sur ceux-ci.
 uni-due-syssec/efcf-framework
EF/CF - Fuzzing de contrats intelligents extrêmement rapide
 frizb/wordlistgen
Générateur de liste de mots Python super simple pour le fuzzing et le brute forcing en Python
 libriscv/libloong
Le sandbox LoongArch le plus rapide
 githubsecuritylab/seclab-taskflows-fuzzing
Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent
 dvyukov/centipede
Moteur de fuzzing distribué guidé par la couverture, compatible avec les cibles libFuzzer ; passe à l'échelle jusqu'à des milliers de tâches…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 traxes/zeno
Découverte automatique de vulnérabilités
 yslxotwod/imsisting
Boîte à outils de sécurité cellulaire GTK4 et CLI avec 57 modules pour l'interface radio 2G GSM, 3G UMTS, 4G LTE et 5G NR, le réseau cœur, l'identité…
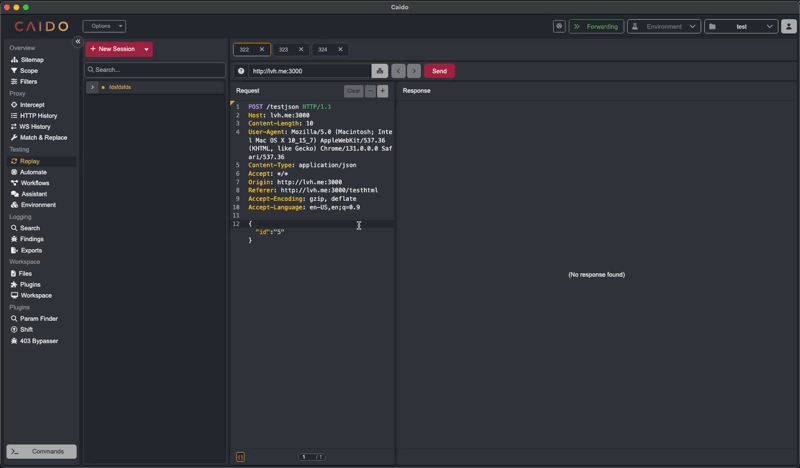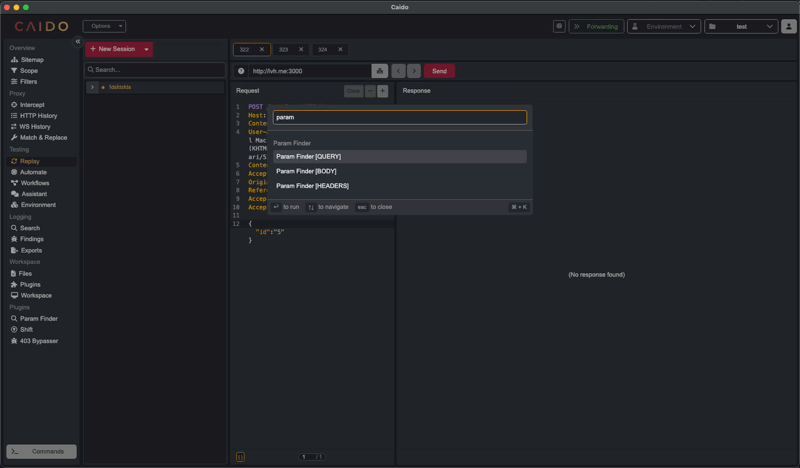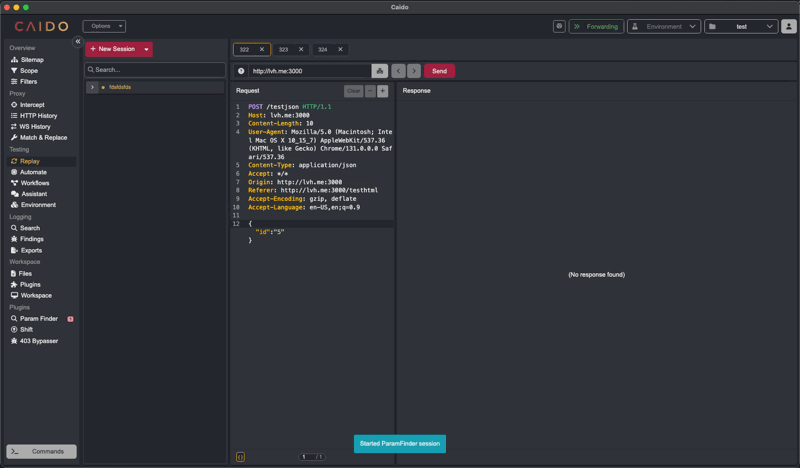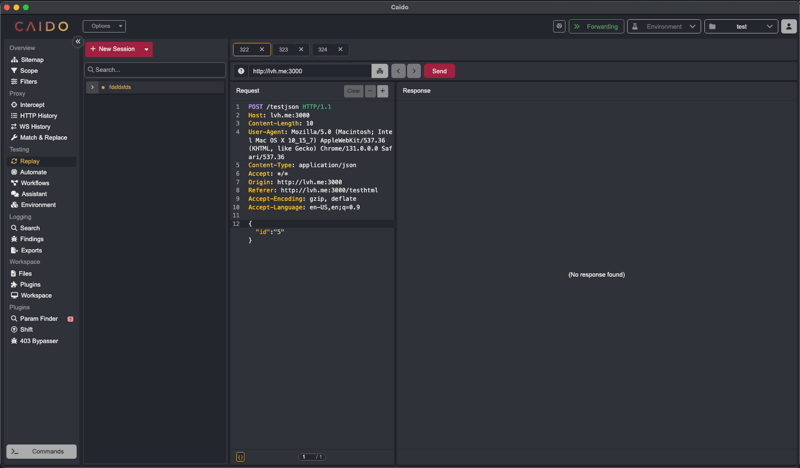 caido-community/paramfinder
Découvrez les paramètres cachés dans Caido
 l33tdawg/aether
Framework d'analyse de sécurité des contrats intelligents et de génération de PoC par IA
 michenriksen/jdam
Un fuzzer JSON conscient de la structure
 sec-tools/litefuzz
Un fuzzer multi-plateforme pour sonder les binaires en espace utilisateur, les clients et serveurs réseau.
 phikshun/ufuzz
Plug and Fuzz universel