

Router-Exploit-Shovel
 arthastang/router-exploit-shovel
Génération automatisée d'applications pour les types de débordement de pile sur les routeurs sans fil
embedded-systems-securityexploit-frameworksiot-security+6
54
arthastang/router-exploit-shovelGénération automatisée d'applications pour les types de débordement de pile sur les routeurs sans fil
 d0ge/sign-saboteur
SignSaboteur est une extension Burp Suite pour éditer, signer, vérifier divers jetons web signés.
 nccgroup/memscan
Recherche de chaînes de caractères, d'expressions régulières et de numéros de carte de crédit de pistes de cartes à bande magnétique dans l'espace…
 r00tkitsmm/pishi
Pishi est un outil de couverture de code, similaire à kcov, pour macOS.

 gitlab-org/security-products/protocol-fuzzer-ce
Ceci est l'édition communautaire du framework de fuzzing de protocole de GitLab. Ce framework est basé sur Peach Fuzzer Professional avec certaines…
 emrekybs/draculaos
Dracula OS est un système d'exploitation Linux méticuleusement conçu pour les missions d'OSINT (Open Source Intelligence) et de Cyber Intelligence.
 knowledge-wisdom-understanding/recon
Énumérer une cible basée sur les résultats de Nmap
 ethicalhackingplayground/wordlistgen
Génère des listes de mots spécifiques à la cible pour le Fuzzing avec fuff
 ikkisoft/bradamsa
Extension Burp Suite pour générer des payloads Intruder avec Radamsa
 vladko312/research_successful_errors
Livre blanc présentant les techniques aveugles basées sur les erreurs et booléennes pour SSTI et l'injection de code, avec des payloads universels…
 destine21/zipfileraider
ZIP File Raider - Extension Burp pour les tests de payloads de fichiers ZIP
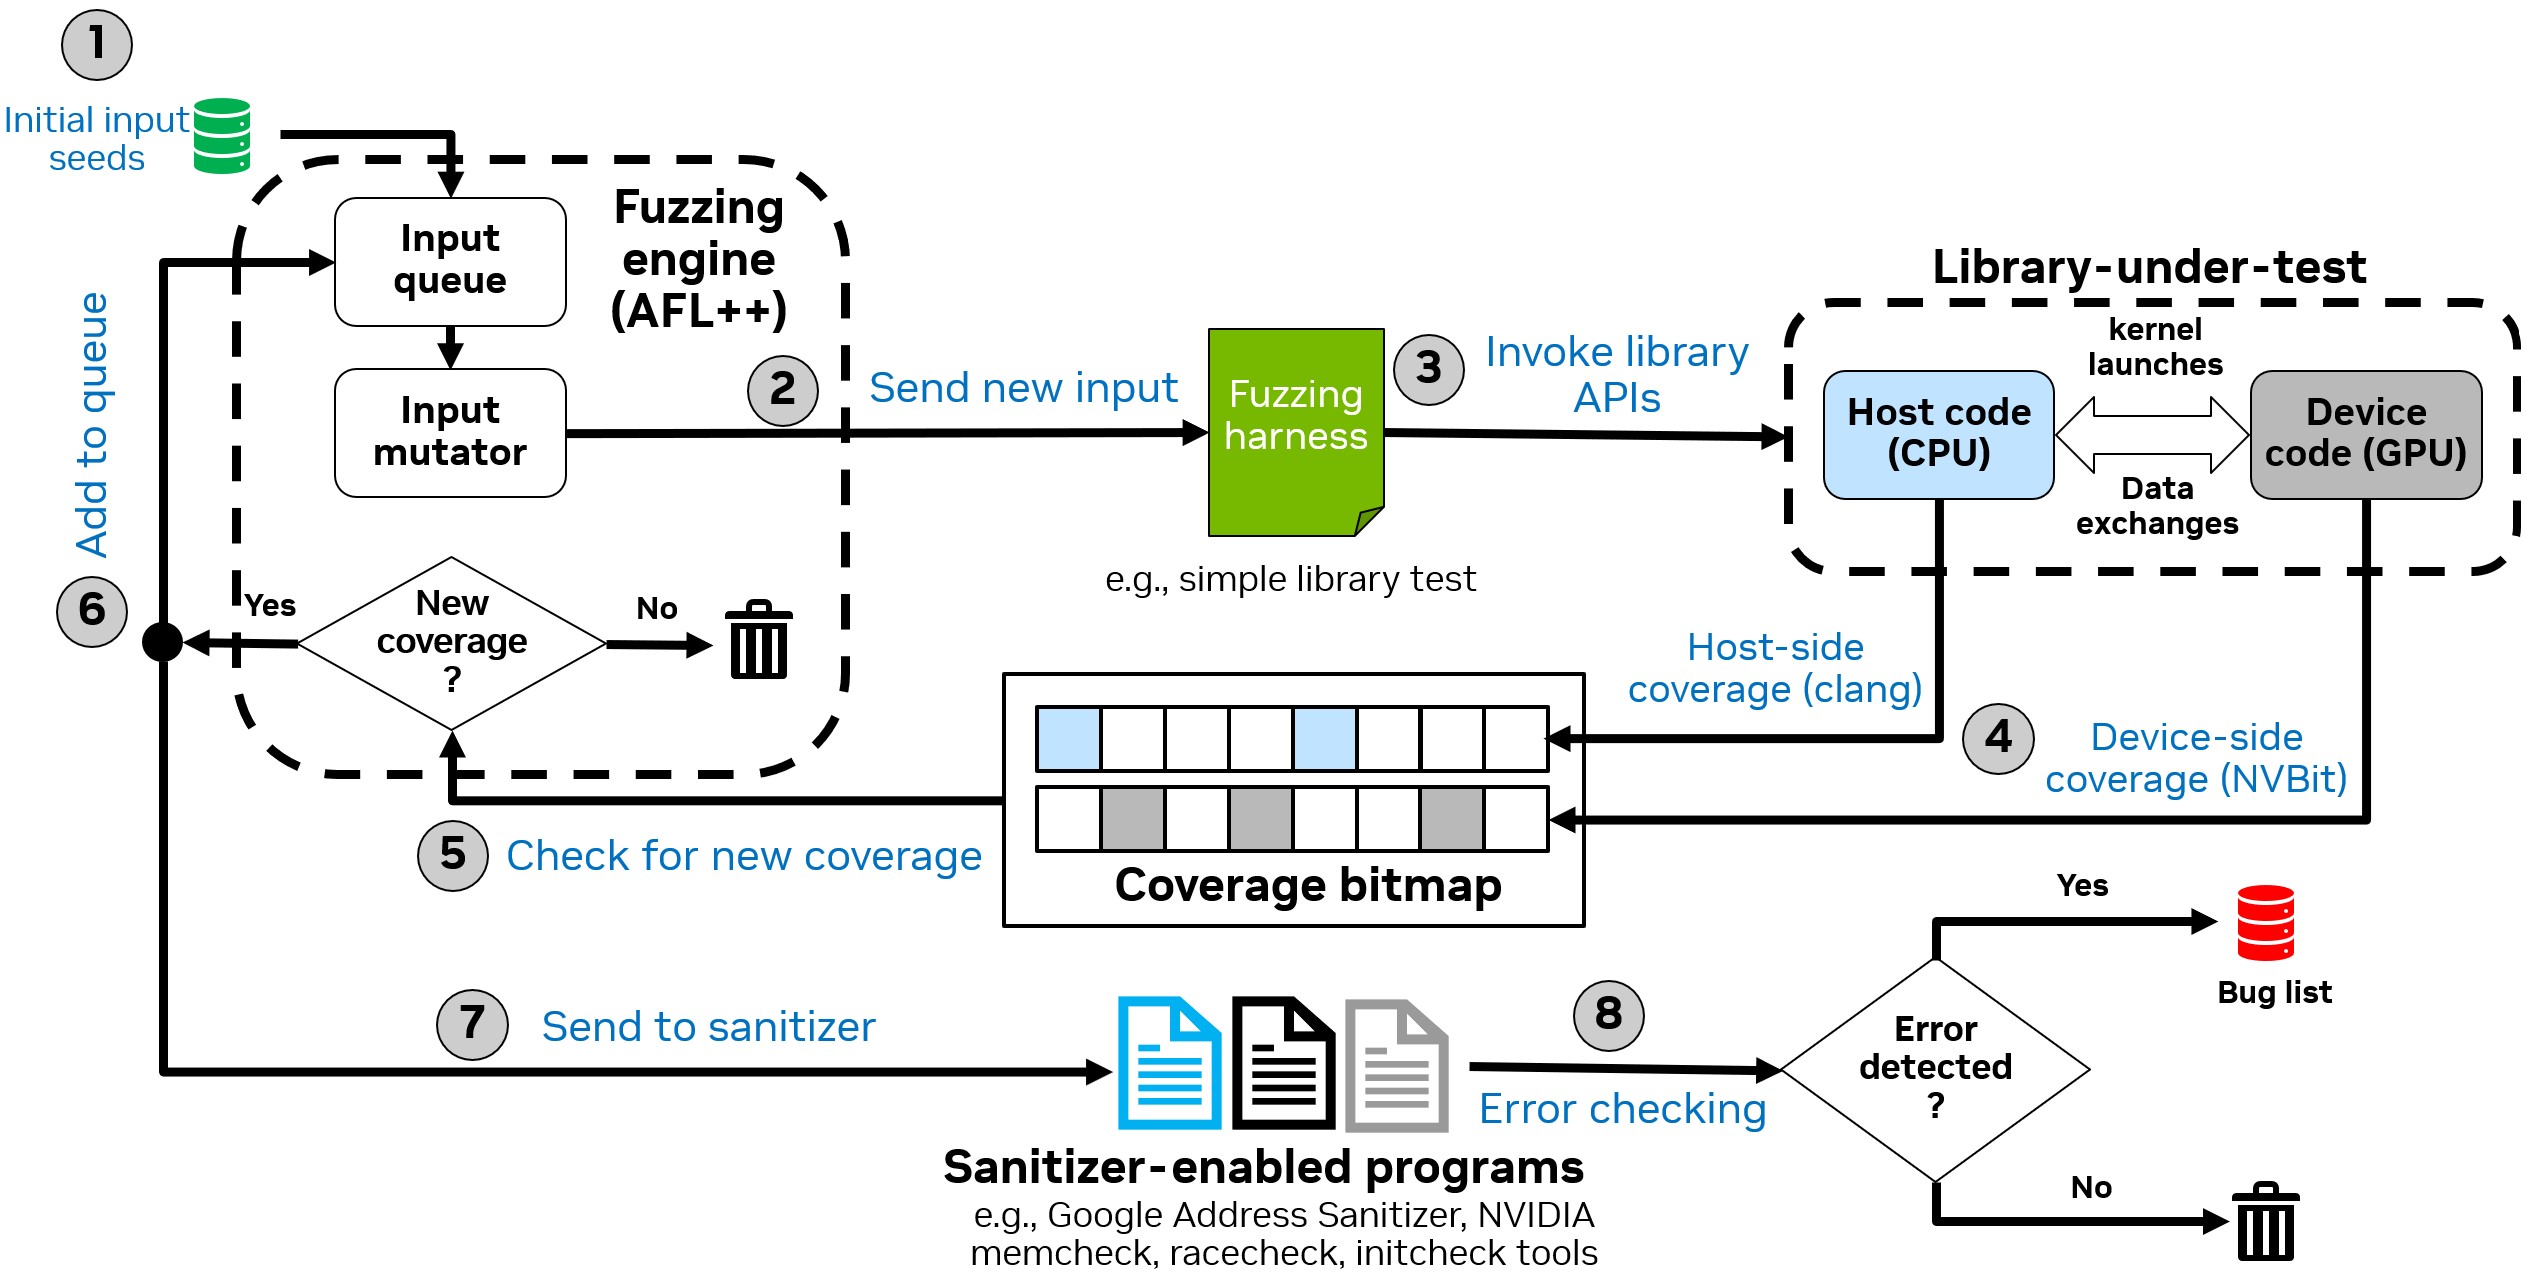 nvlabs/cufuzz
Un fuzzer orienté GPU guidé par la couverture pour applications CUDA en espace utilisateur
 trailofbits/ruzzy
Un fuzzer guidé par la couverture pour le code Ruby pur et les extensions C de Ruby
 siemens/fluffi
FLUFFI (Utilitaire Entièrement Localisé pour le Fuzzing Instantané) - Un fuzzer binaire évolutif distribué pour les pentesteurs
 wireghoul/doona
Réseau basé sur un fuzzer de protocole
 7h3ram/flowinspect
Un outil d'inspection réseau
 zigrin-security/cakefuzzer
Cake Fuzzer est un projet conçu pour aider à découvrir automatiquement et en continu les vulnérabilités dans les applications web créées à partir de…
 pigyon/mcpwner
Serveur Model Context Protocol pour la découverte autonome de vulnérabilités