bunch-of-fuzzers-developed-using-libfuzzer-and-asan

Collection de fuzzers construits avec libFuzzer et AddressSanitizer pour la détection automatisée de bugs dans le code C/C++.

Collection de fuzzers construits avec libFuzzer et AddressSanitizer pour la détection automatisée de bugs dans le code C/C++.

RMIScout utilise des stratégies de liste de mots et de force brute pour énumérer les fonctions Java RMI et exploiter les vulnérabilités de…

Outils d'audit pour WAFS

CRLFMap est un outil pour trouver des vulnérabilités de fractionnement HTTP

PROJECT DELTA: CADRE D'ÉVALUATION DE LA SÉCURITÉ SDN

Génère des listes de mots spécifiques à la cible pour le Fuzzing avec fuff

ZIP File Raider - Extension Burp pour les tests de payloads de fichiers ZIP

Un outil d'analyse de correctifs

CRLFMap est un outil pour trouver des vulnérabilités HTTP Splitting

Ceci est un projet expérimental pour [resmack](https://gitlab.com/d0c-s4vage/resmack) afin de déterminer les meilleures méthodes pour instrumenter…

Manul est un fuzzer parallèle guidé par la couverture pour binaires open-source et blackbox sur Windows, Linux et MacOS

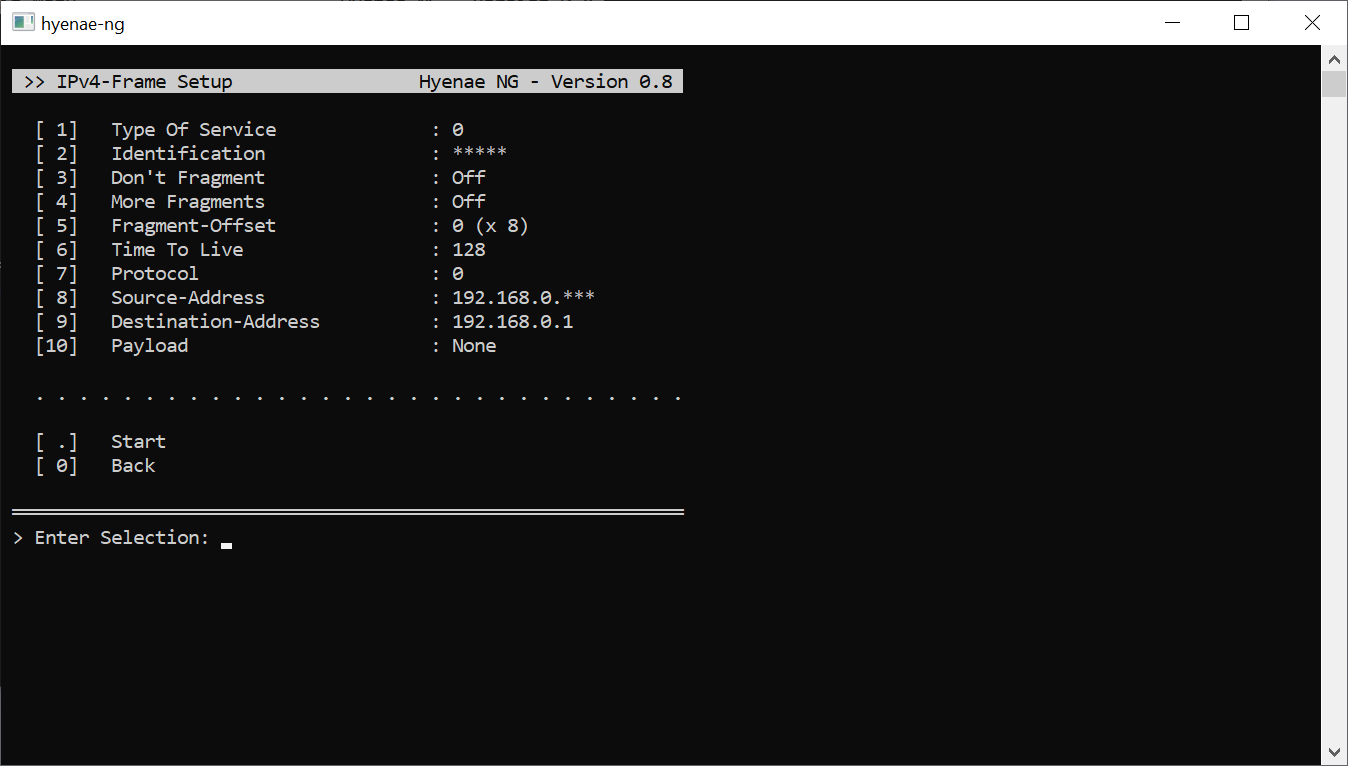
Générateur de paquets réseau multiplateforme avec usurpation complète de couche, randomisation d'adresse basée sur des motifs et évasion de détection…

Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.

Plugin Burpsuite pour craquer AES

Tous les dépôts de collections de ressources de sécurité que j'ai publiés.


Framework de test par fuzzing pour protocoles réseau.

Outil de test de sécurité d'API Python du groupe de sécurité OpenStack