
ultrafuzz
 monad-developers/ultrafuzz
End-to-end agentic smart contract fuzzing and threat hunting
defensive-toolsvulnerability-scannersvulnerability-analysis+5
95
monad-developers/ultrafuzzEnd-to-end agentic smart contract fuzzing and threat hunting
 dynamorio/dynamorio
Framework d'instrumentation à l'exécution pour la création d'outils d'analyse dynamique : tracing, profilage, couverture de code, débogage mémoire,…
 google/boringssl
Fork d'OpenSSL implémentant TLS, les primitives cryptographiques et la gestion des certificats X.509 pour une utilisation dans Chrome et Android,…
 ainfosec/fissure
The RF and reverse engineering framework for everyone. Follow and ★ to show your support!
 google/clusterfuzz
Infrastructure de fuzzing évolutive avec des moteurs guidés par couverture (libFuzzer, AFL, Honggfuzz), déduplication automatisée des plantages,…
 trailofbits/publications
Publications from Trail of Bits
 hahwul/gori
Un proxy d'interception HTTP rapide, piloté au clavier, et une boîte à outils de hacking et de pentesting pour le terminal.
 secdev/scapy
Bibliothèque interactive de manipulation de paquets basée sur Python pour forger, décoder, envoyer, capturer et analyser des paquets réseau sur une…
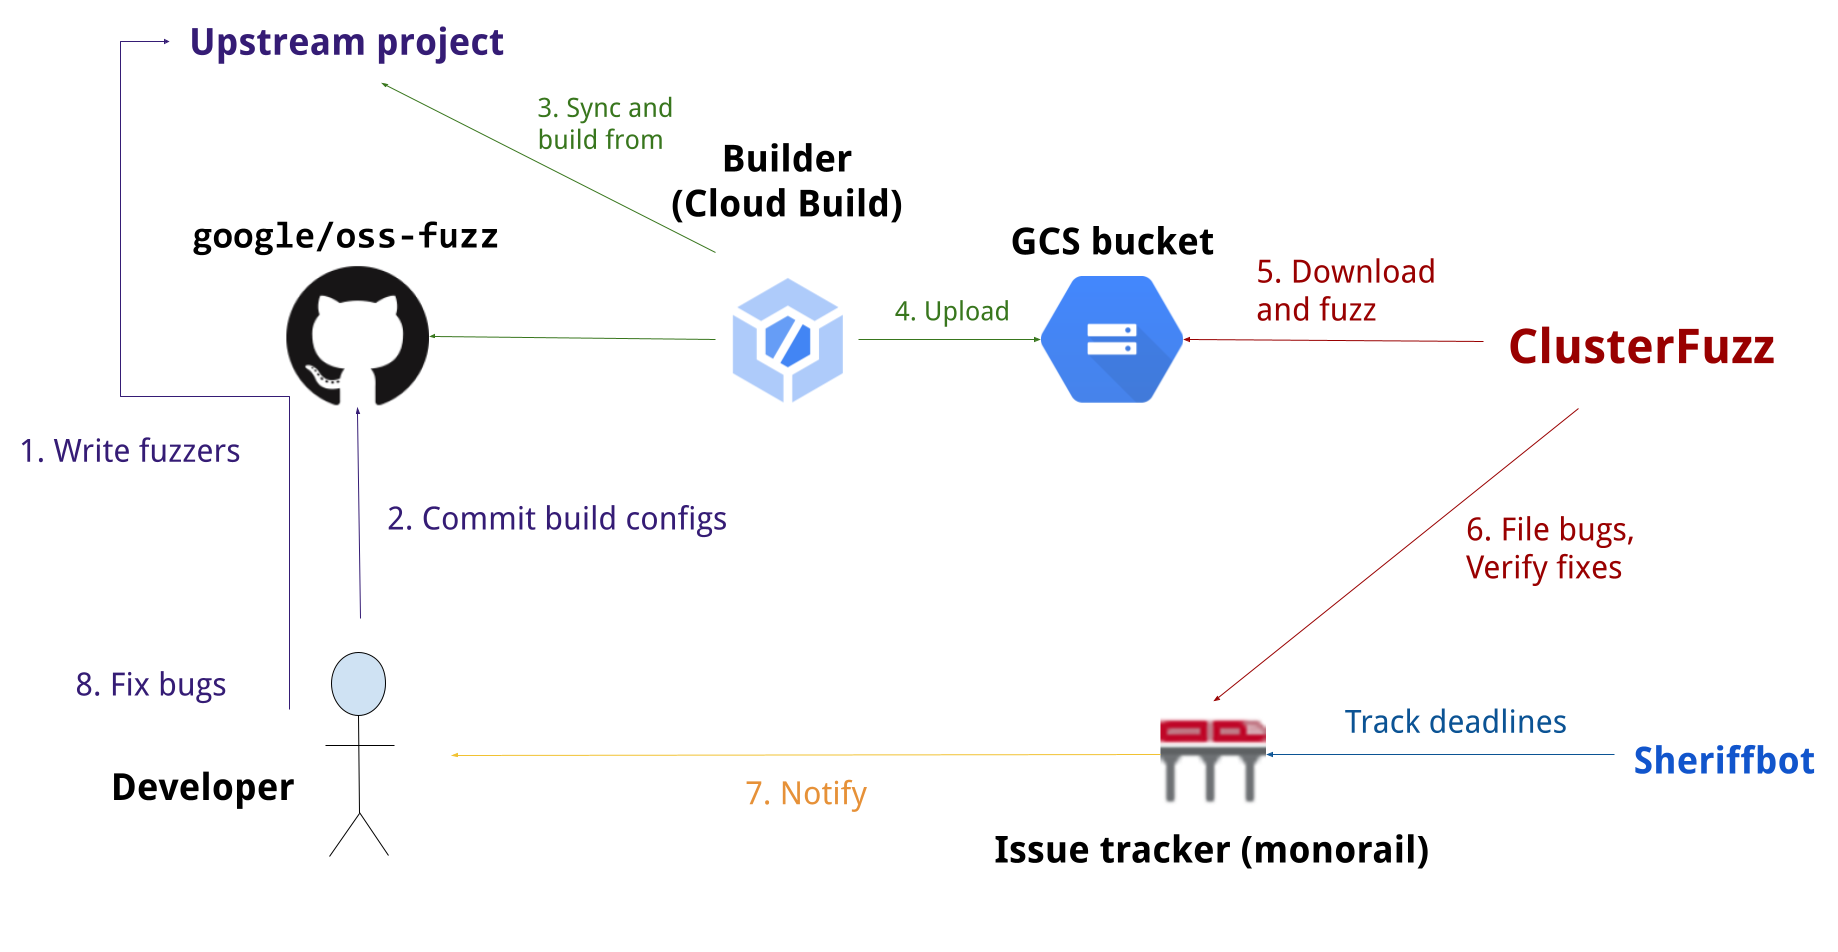 google/oss-fuzz
OSS-Fuzz - fuzzing continu pour les logiciels open source.
 tno-s3/wuppiefuzz
A coverage-guided REST API fuzzer developed on top of LibAFL
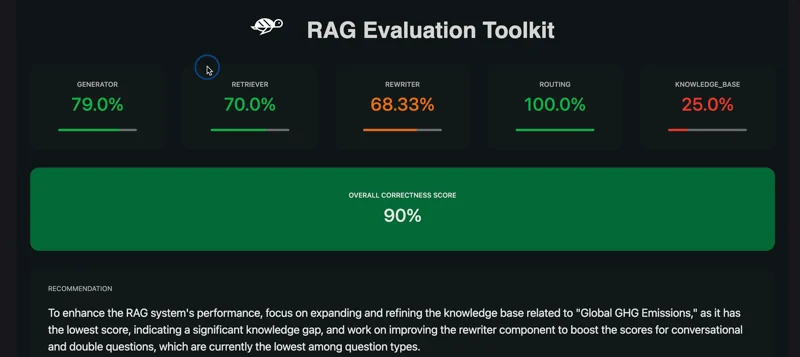 giskard-ai/giskard-oss
🐢 Bibliothèque open source d'évaluation et de test pour agents LLM
 provos/ironcurtain
Un runtime sécurisé* pour les agents IA autonomes. Politique à partir de constitutions en anglais simple. (*https://ironcurtain.dev)
 reversenseorg/dexcalibur
[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
 veridiff/veridiff
Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.
 gmh5225/awesome-llvm-security
Collection soigneusement sélectionnée de ressources de sécurité LLVM couvrant le binary lifting, l'obfuscation de code, l'analyse statique,…
 gwen001/pentest-tools
Une collection d'outils de sécurité personnalisés pour des besoins rapides.
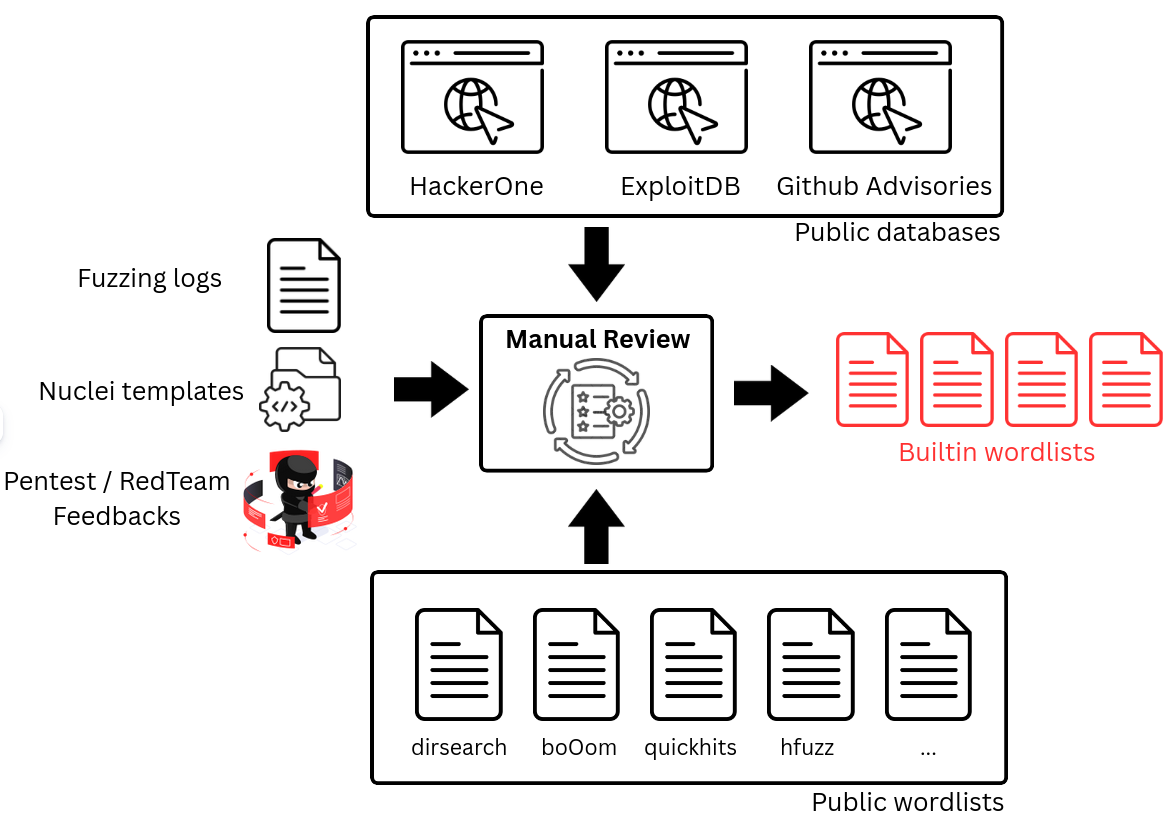 synacktiv/dicozorus
Un outil pour générer et maintenir des listes de mots pour le fuzzing Web.
 fraunhofer-aisec/gallia
Framework d’audit de sécurité extensible pour les interfaces UDS automobiles, permettant des scans reproductibles, la lecture des codes de…