
B2R2
 b2r2-org/b2r2
B2R2 est un cadre d'analyse binaire entièrement géré écrit en F#. Il fournit un ensemble riche d'algorithmes, de fonctions et d'outils pour la…
static-analysisdynamic-analysis-sandboxingreverse-engineering+4
b2r2-org/b2r2B2R2 est un cadre d'analyse binaire entièrement géré écrit en F#. Il fournit un ensemble riche d'algorithmes, de fonctions et d'outils pour la…
 darkflippers/unleashed-firmware
Firmware personnalisé pour Flipper Zero offrant les fonctionnalités de radio Sub-GHz, d'émulation NFC/RFID, d'infrarouge et d'attaque BadUSB pour les…
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 ntop/ndpi
Kit d'outils open source pour l'inspection approfondie des paquets
 freelabz/secator
secator - le couteau suisse du pentester
 akha-security/akca
Scanner DAST orienté preuves en Go qui explore les applications web et les API, puis exécute des vérifications adaptatives de SQLi, XSS, RCE, SSRF et…
 panda-re/lava
LAVA : Ajout automatisé de vulnérabilités à grande échelle
 sjkim1127/reversecore_mcp
A security-first MCP server that empowers AI agents to perform automated reverse engineering, malware analysis, forensics, vulnerability research,…
 angr/angr
Une plateforme d'analyse binaire puissante et conviviale !
 rfidresearchgroup/proxmark3
Outil matériel pour l'analyse, l'émulation et les tests de pénétration RFID. Prend en charge les protocoles 125kHz et 13.56MHz (MIFARE, iClass,…
 vavkamil/awesome-bugbounty-tools
Curated directory of bug bounty tools organized by category: reconnaissance, subdomain enumeration, port scanning, content discovery, exploitation,…
 0xpugal/fuzz4bounty
1337 Wordlists pour la chasse aux bug bounty
 owasp/pysap
pysap is an open source Python library that provides modules for crafting and sending packets using SAP's NI, Diag, Enqueue, Router, MS, SNC, IGS,…
 maurosoria/dirsearch
Scanner de chemins web
 praetorian-inc/augustus
Cadre de test de sécurité pour LLM pour détecter les injections de prompt, les jailbreaks et les attaques adversariales — 190+ sondes, 28…
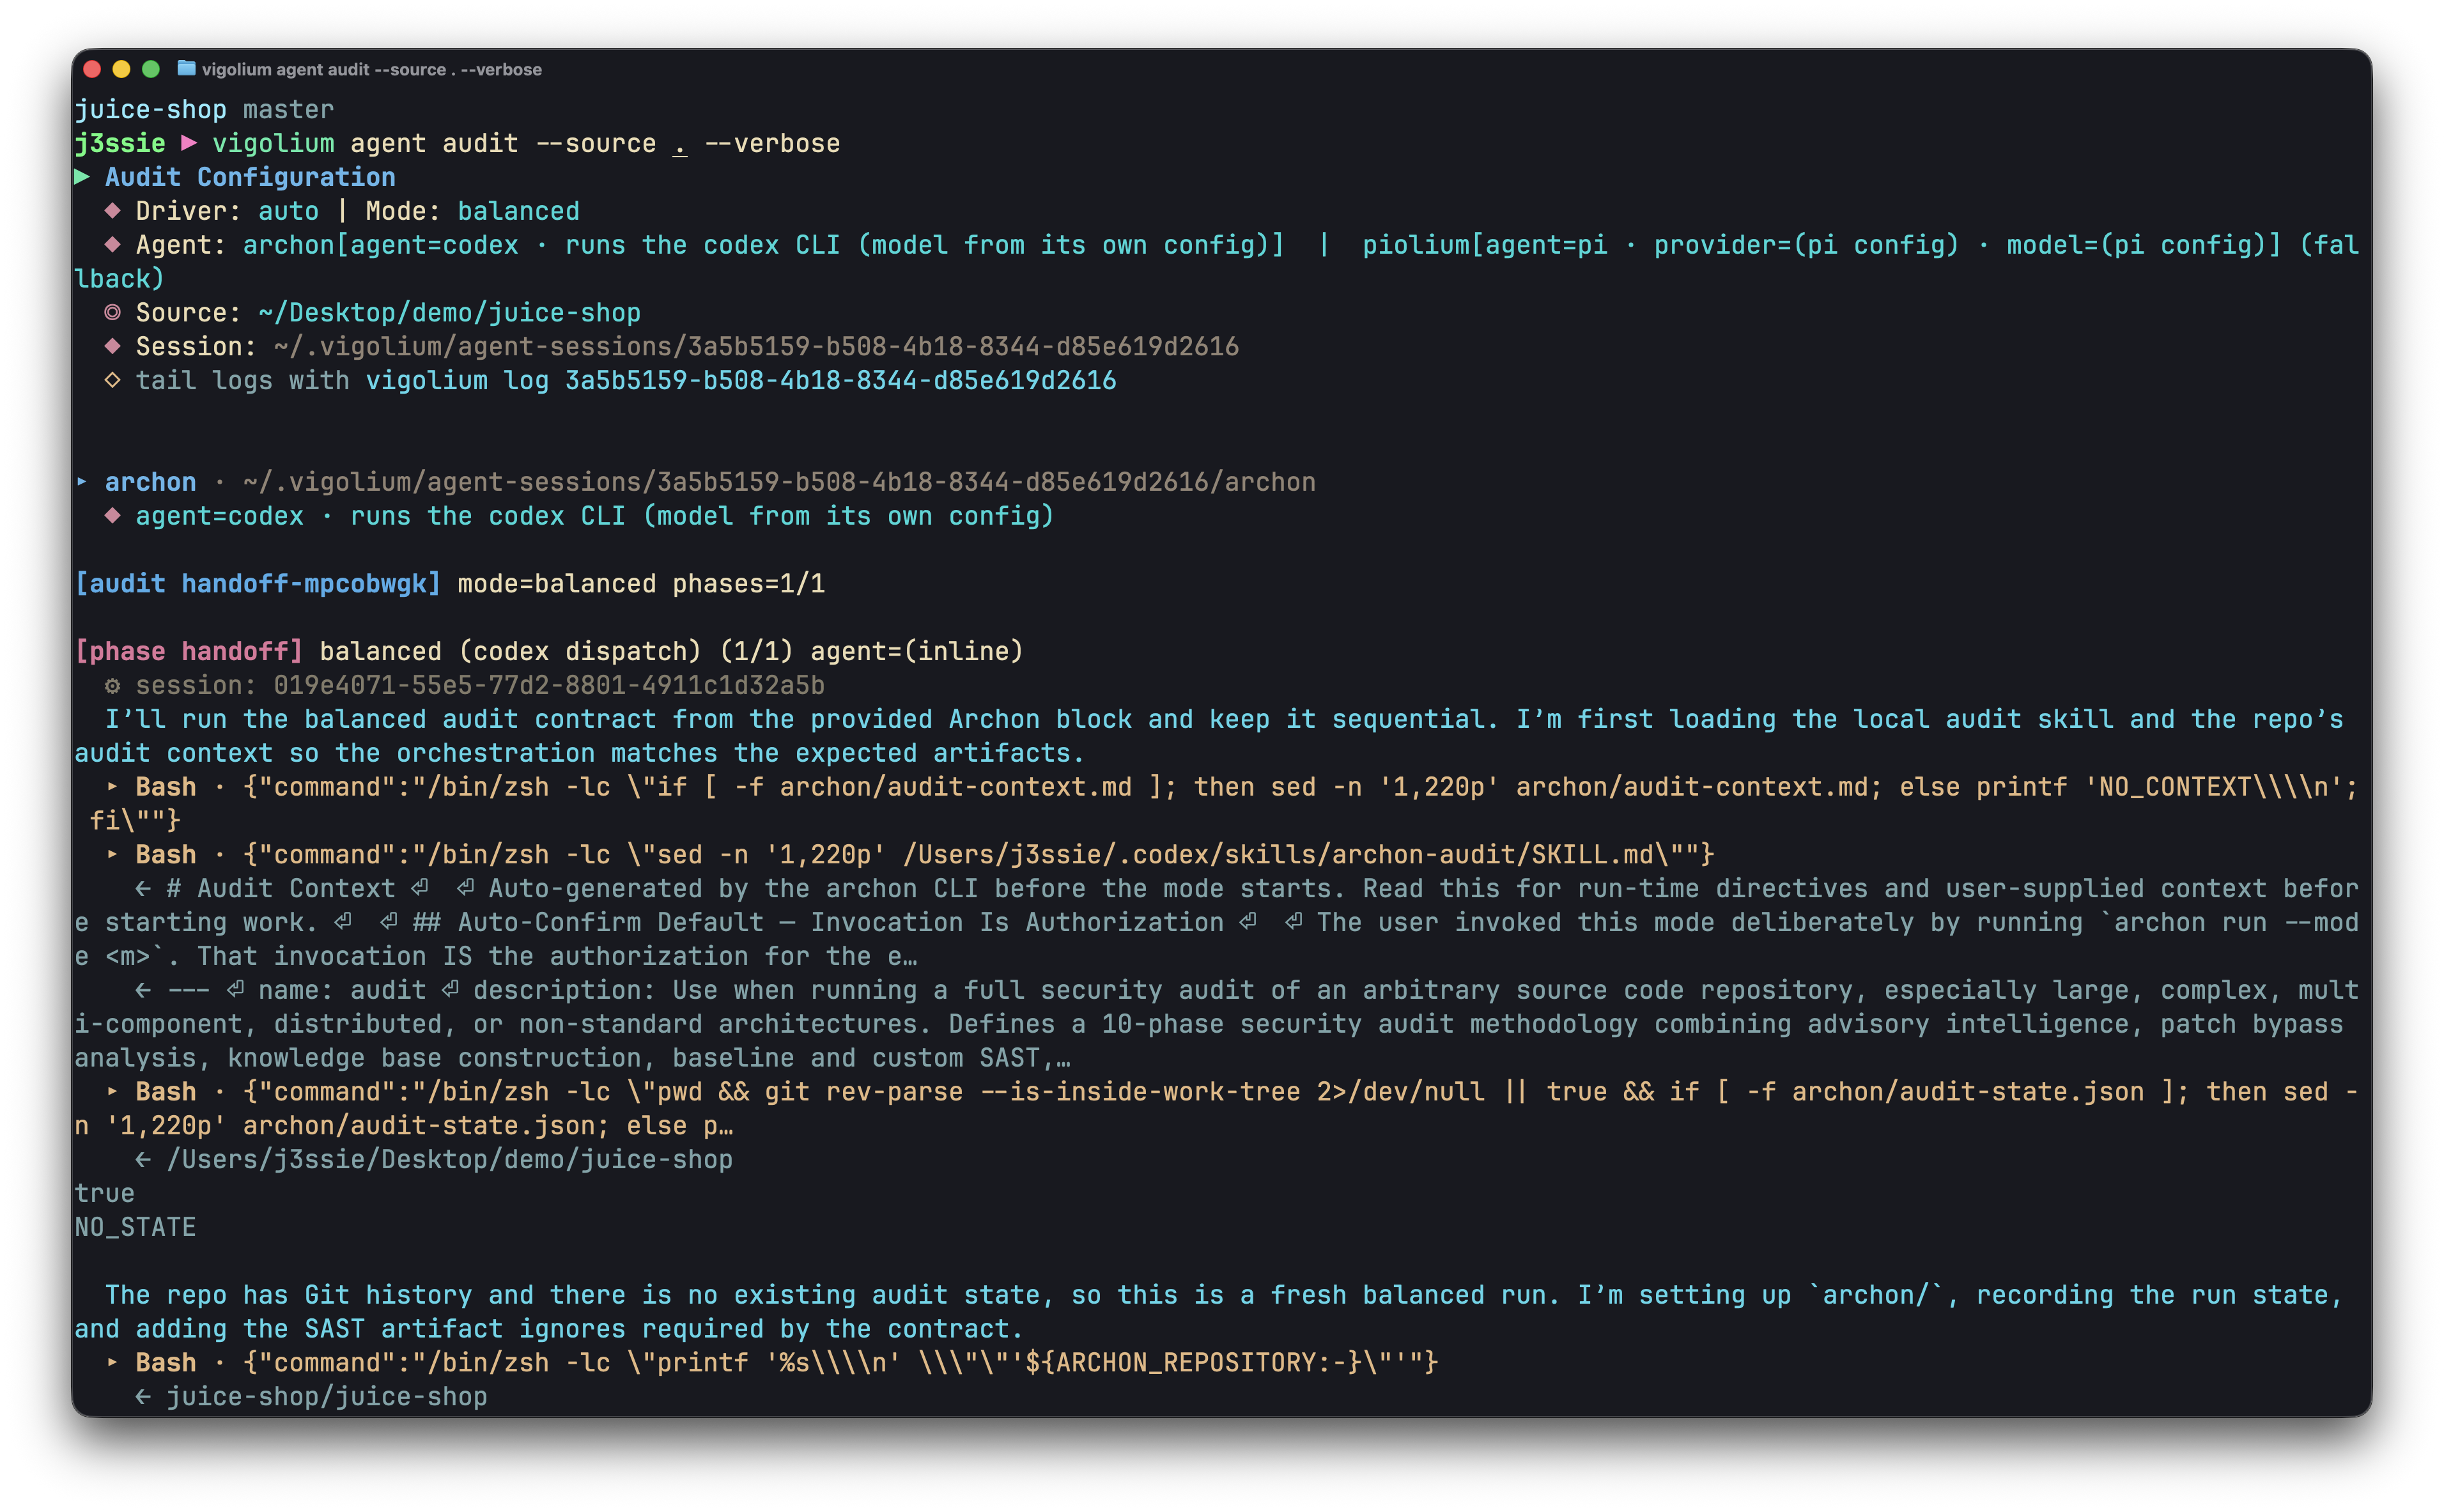 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 danielmiessler/seclists
Collection organisée de wordlists pour évaluations de sécurité, incluant noms d'utilisateur, mots de passe, URLs, charge utiles de fuzzing, et motifs…