
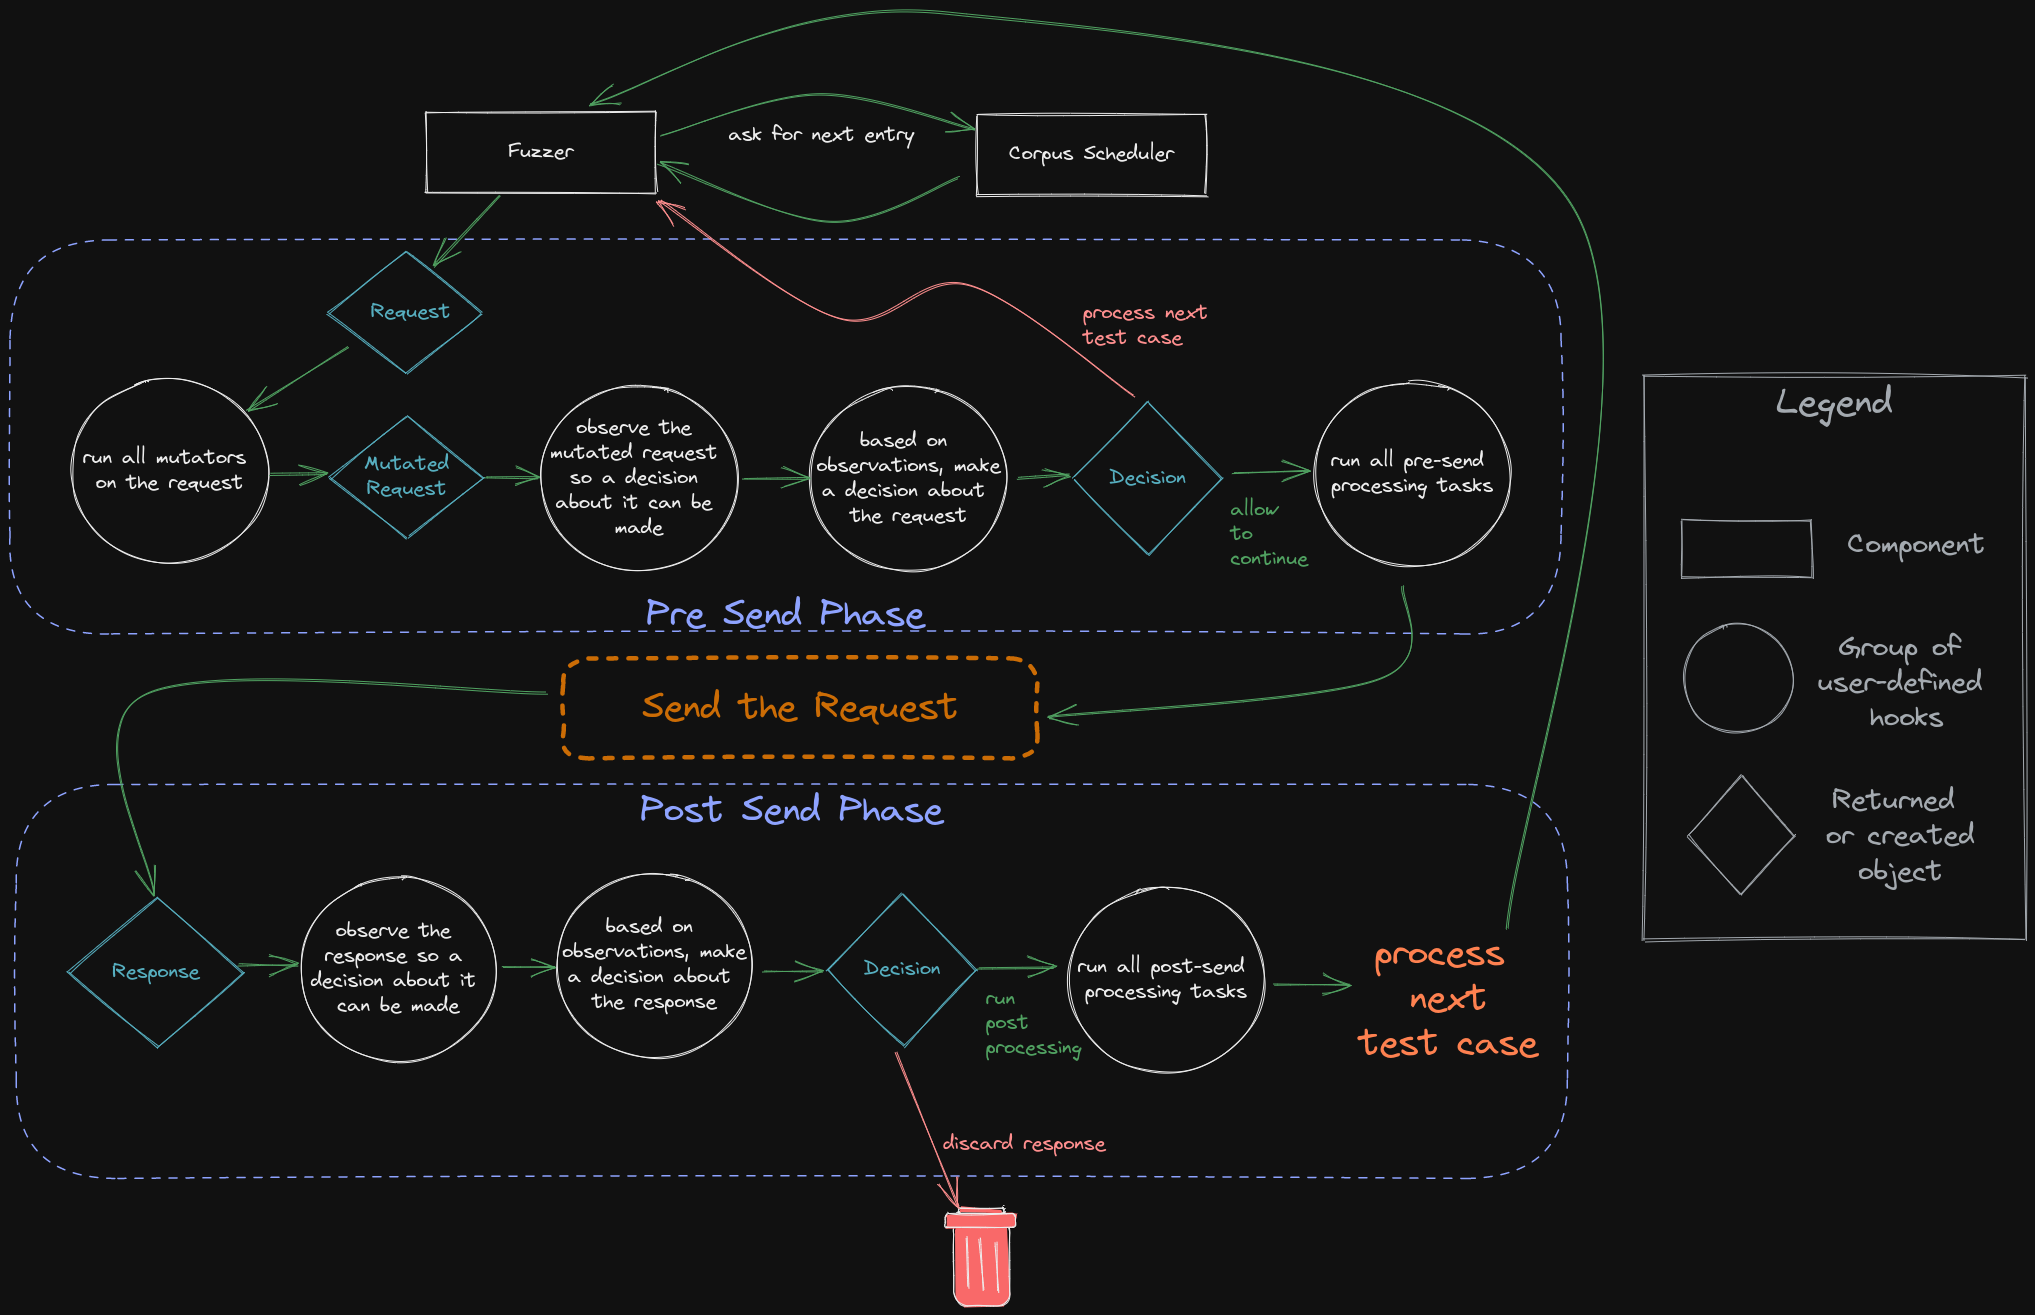
feroxfuzz
 epi052/feroxfuzz
Développez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…
api-security-testingweb-securityfuzzing+1
epi052/feroxfuzzDéveloppez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…
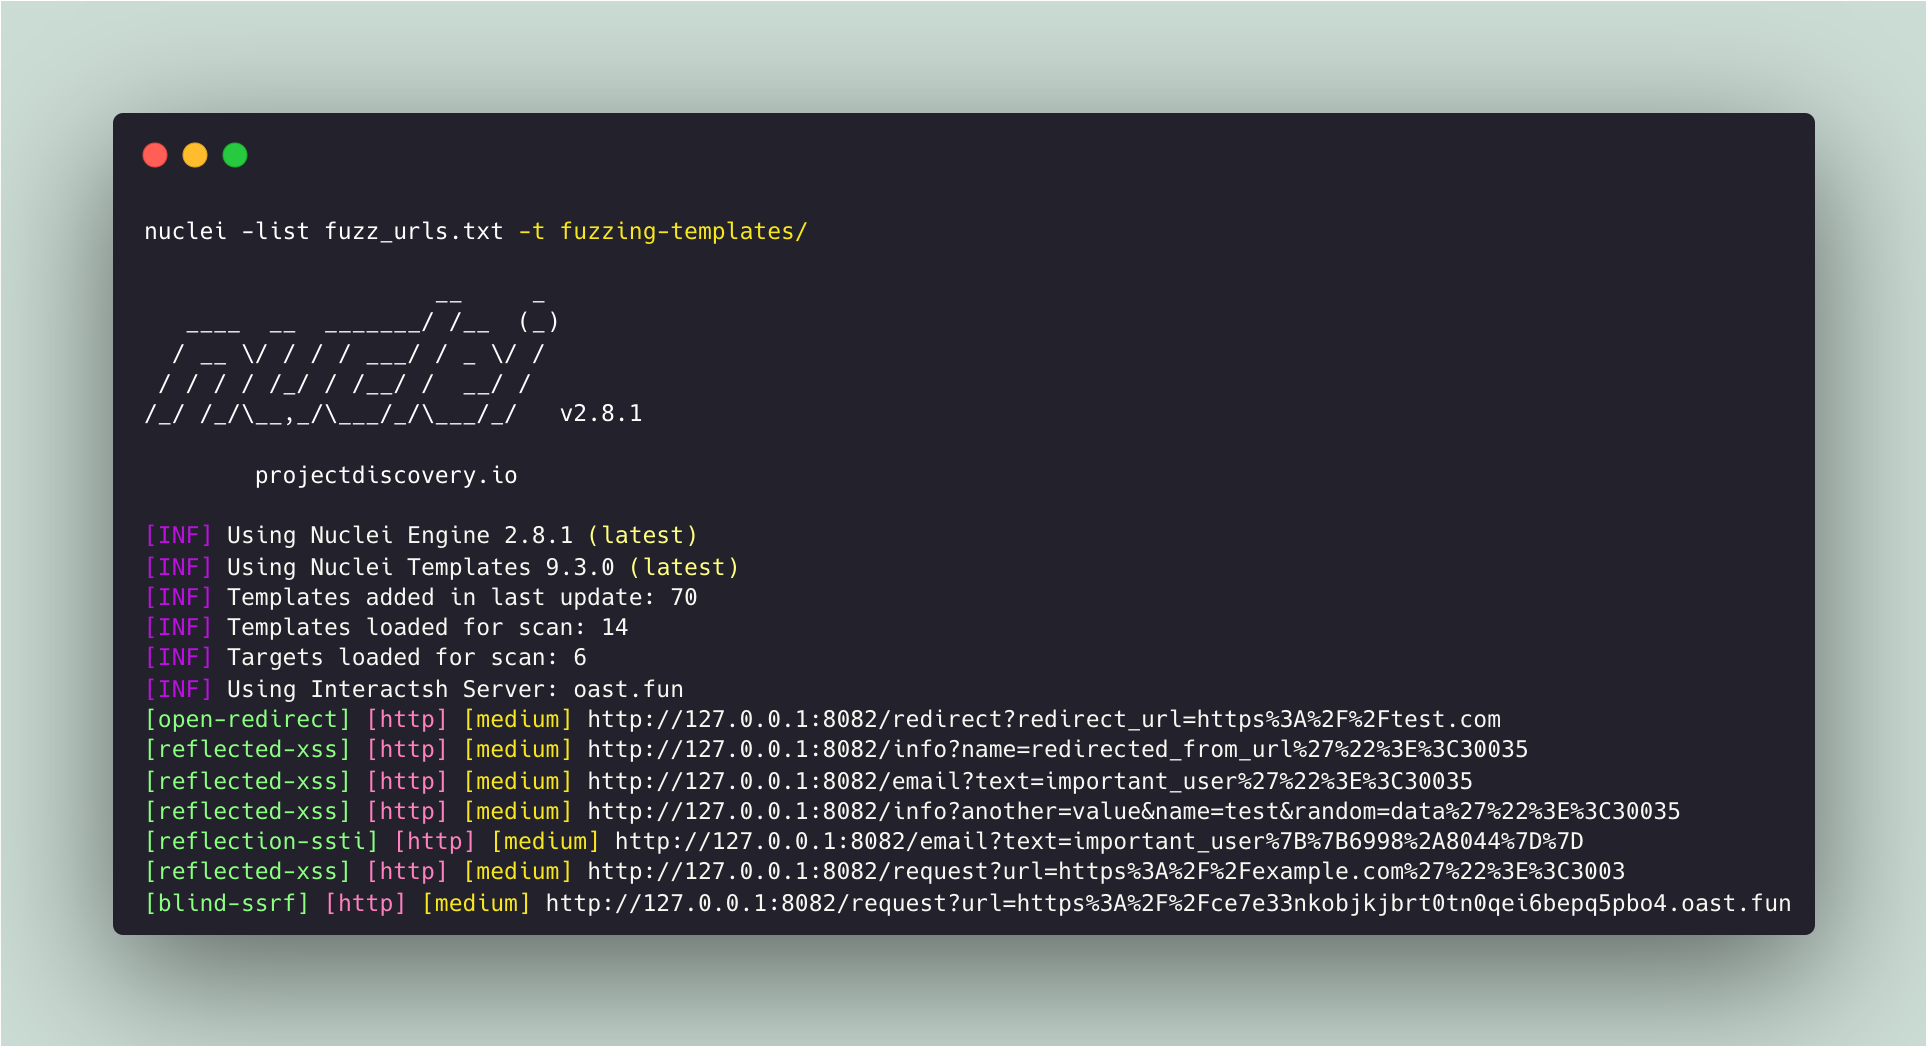 projectdiscovery/fuzzing-templates
Liste organisée par la communauté de modèles nuclei pour trouver des vulnérabilités de sécurité « inconnues ».
 libriscv/libloong
Le sandbox LoongArch le plus rapide
 pigyon/mcpwner
Serveur Model Context Protocol pour la découverte autonome de vulnérabilités
 nccgroup/edidfuzzer
EDID (Données d’identification d’affichage améliorées) Fuzzer
 saint0x/fzy
un langage de programmation système privilégiant la vérifiabilité de la correction, le déterminisme et la performance
 hzqst/unicorn_pe
Émule l'exécution de fichiers PE Windows à l'aide du moteur Unicorn pour l'analyse de malwares, le dépaquetage de binaires packés et le déchiffrement…
 yahoo/gryffin
Gryffin est une plateforme de scan de sécurité web à grande échelle.
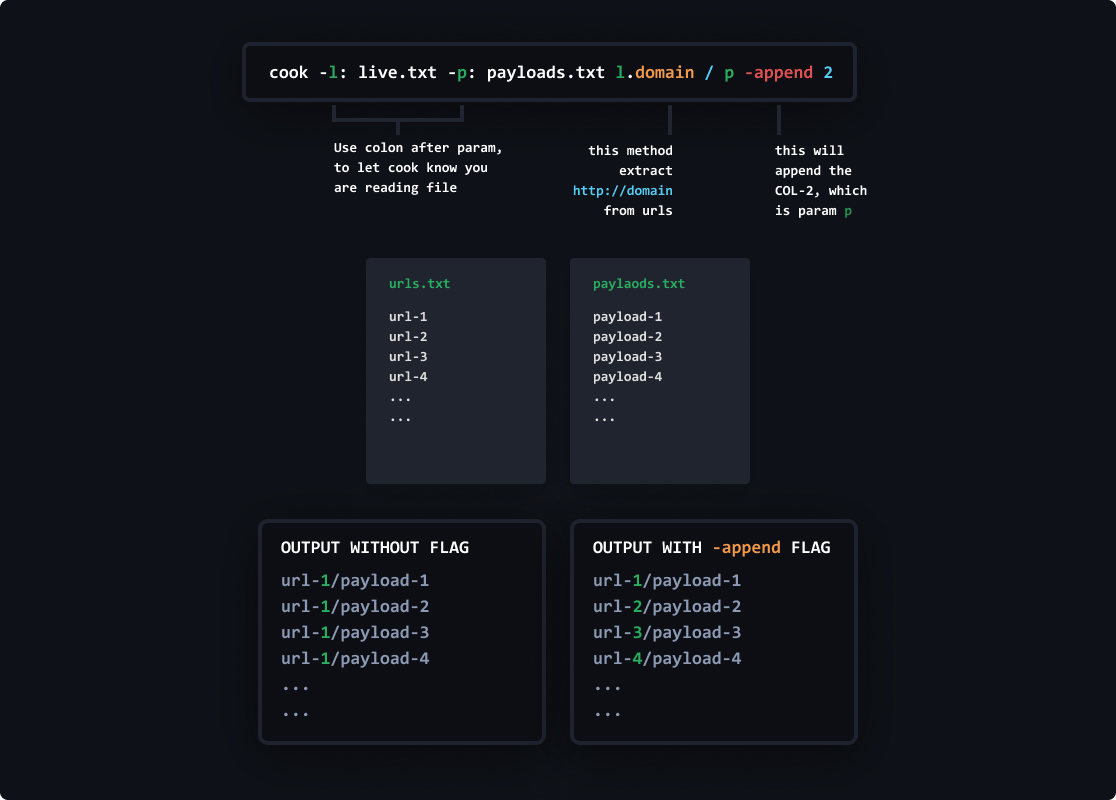 glitchedgitz/cook
Un framework de wordlists pour satisfaire vos envies avec vos wordlists. Pour les chercheurs en sécurité, chasseurs de bugs et hackers.
 seanheelan/anamnesis-release
Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…
 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
 tothi/pwn-hisilicon-dvr
Exploit de preuve de concept et divulgation de vulnérabilité pour les appareils DVR/NVR HiSilicon hi3520d. Démontre une RCE via l'interface web, des…
 airbus-cyber/ghidralligator
Émulateur pcode multi-architecture utilisant Ghidra/Sleigh pour le fuzzing AFL++ de binaires, de firmwares et de cibles embarquées ; détecte les bugs…
 noptrix/lulzbuster
Un brute-forceur de répertoires et fichiers HTTP(S) multithreadé, très rapide et intelligent, écrit en C sur la base de libcurl.
 projectdiscovery/defcon32
Configuration et informations de l'atelier Defcon 32
 d0ge/websocketturbointruder
Extension Burp Suite pour le fuzzing de messages WebSocket avec du code Python personnalisé, prenant en charge plusieurs moteurs, le routage par…
 trailofbits/umberto
Bibliothèque et CLI pour la mutation de données structurées (JSON, XML, X.509) afin de prendre en charge le fuzzing basé sur une grammaire, avec de…