

memscan
 nccgroup/memscan
Recherche de chaînes de caractères, d'expressions régulières et de numéros de carte de crédit de pistes de cartes à bande magnétique dans l'espace…
reconnaissancememory-forensicsdata-exfiltration+5
129
nccgroup/memscanRecherche de chaînes de caractères, d'expressions régulières et de numéros de carte de crédit de pistes de cartes à bande magnétique dans l'espace…
 l33tdawg/aether
Framework d'analyse de sécurité des contrats intelligents et de génération de PoC par IA
 jonathansalwan/triton
Triton est une bibliothèque d'analyse binaire dynamique. Créez vos propres outils d'analyse de programmes, automatisez votre rétro-ingénierie,…
 ignitetechnologies/burpsuite-for-pentester
Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…
 xoreaxeaxeax/rosenbridge
Backdoors matériels dans les CPU x86
 ch0pin/medusa
Mobile Edge-Dynamic Unified Security Analysis
 bandit-haxunit/haxunit
Outil automatisé de reconnaissance de domaines web et d'évaluation de sécurité, intégrant l'énumération de sous-domaines, le scan de ports, le scan…
 tno-s3/wuppiefuzz
Un fuzzer d'API REST guidé par la couverture, développé sur la base de LibAFL
 deemoun/pulseapk-core
PulseAPK Core: Outil multiplateforme pour travailler avec les fichiers APK : Décompilation, Analyse, Construction
 arthastang/router-exploit-shovel
Génération automatisée d'applications pour les types de débordement de pile sur les routeurs sans fil
 sharif-bot-cmd/quantum-silicon-core-loader
Exécute à la frontière du silicium
 0xbigshaq/apatchy
Framework de fuzzing pour les modules du serveur Apache HTTPD
 hannob/lololol
XML Billion Laughs Attack mutator / fuzzer
 swisskyrepo/graphqlmap
Module de sécurité pour php7 et php8 - Élimination des bugclasses et virtual-patching du reste !
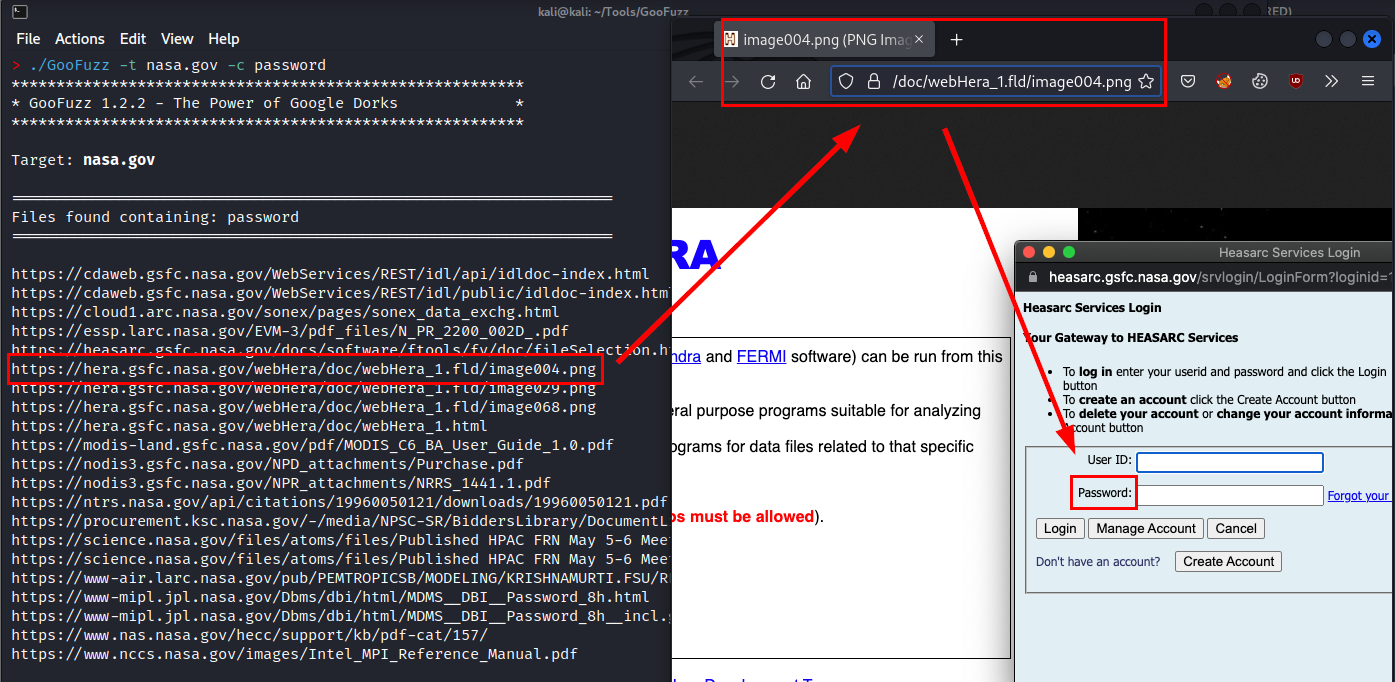 m3n0sd0n4ld/goofuzz
Outil de fuzzing basé sur Bash qui exploite Google Dorking pour l'énumération furtive de répertoires, fichiers, sous-domaines et paramètres sans…
 ya551n3/bug-bounty-wordlists
Collection soigneusement sélectionnée de wordlists pour la chasse aux bug bounty, couvrant les répertoires, les sous-domaines, les paramètres, les…
 fuzzinglabs/octopus
Outil d'analyse de sécurité pour module WebAssembly (wasm) et contrats intelligents blockchain (BTC/ETH/NEO/EOS)
 google/buzzer
Chaîne d'outils de fuzzing eBPF pour générer des programmes eBPF aléatoires et valider le comportement du vérificateur et de l'exécution du noyau.…