

backfuzz
 localh0t/backfuzz
boîte à outils de fuzzing de protocole
vulnerability-analysisreverse-engineeringfuzzing+2
130il y a 7 ans
localh0t/backfuzzboîte à outils de fuzzing de protocole
 fuzzdb-project/fuzzdb
Dictionnaire de modèles d'attaque et de primitives pour l'injection de défauts dans les applications boîte noire et la découverte de ressources.
 jonathansalwan/vmprotect-devirtualization
Jouer avec la protection logicielle VMProtect. Désobfuscation automatique des fonctions pures à l'aide de l'exécution symbolique et de LLVM.
 nikic/php-fuzzer
Fuzzer guidé par la couverture d'arêtes pour bibliothèques PHP qui détecte les bugs via des plantages, des dépassements de temps et des…
 bishopfox/sparkplugfuzzer
Fuzzer pour le protocole Sparkplug B IIoT
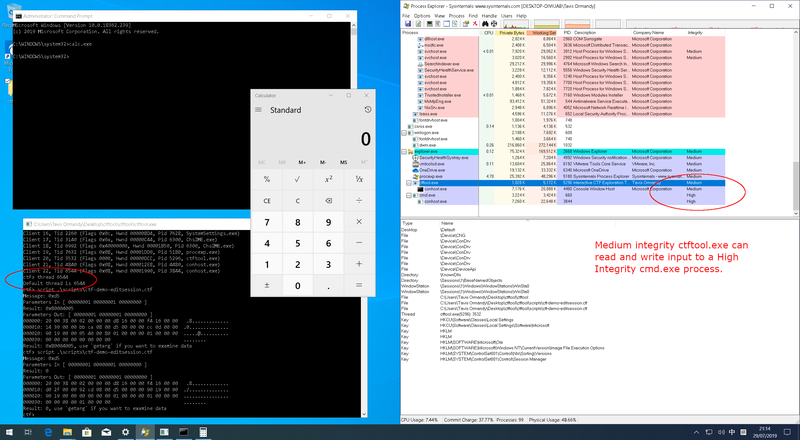 taviso/ctftool
Outil interactif d'exploration de CTF
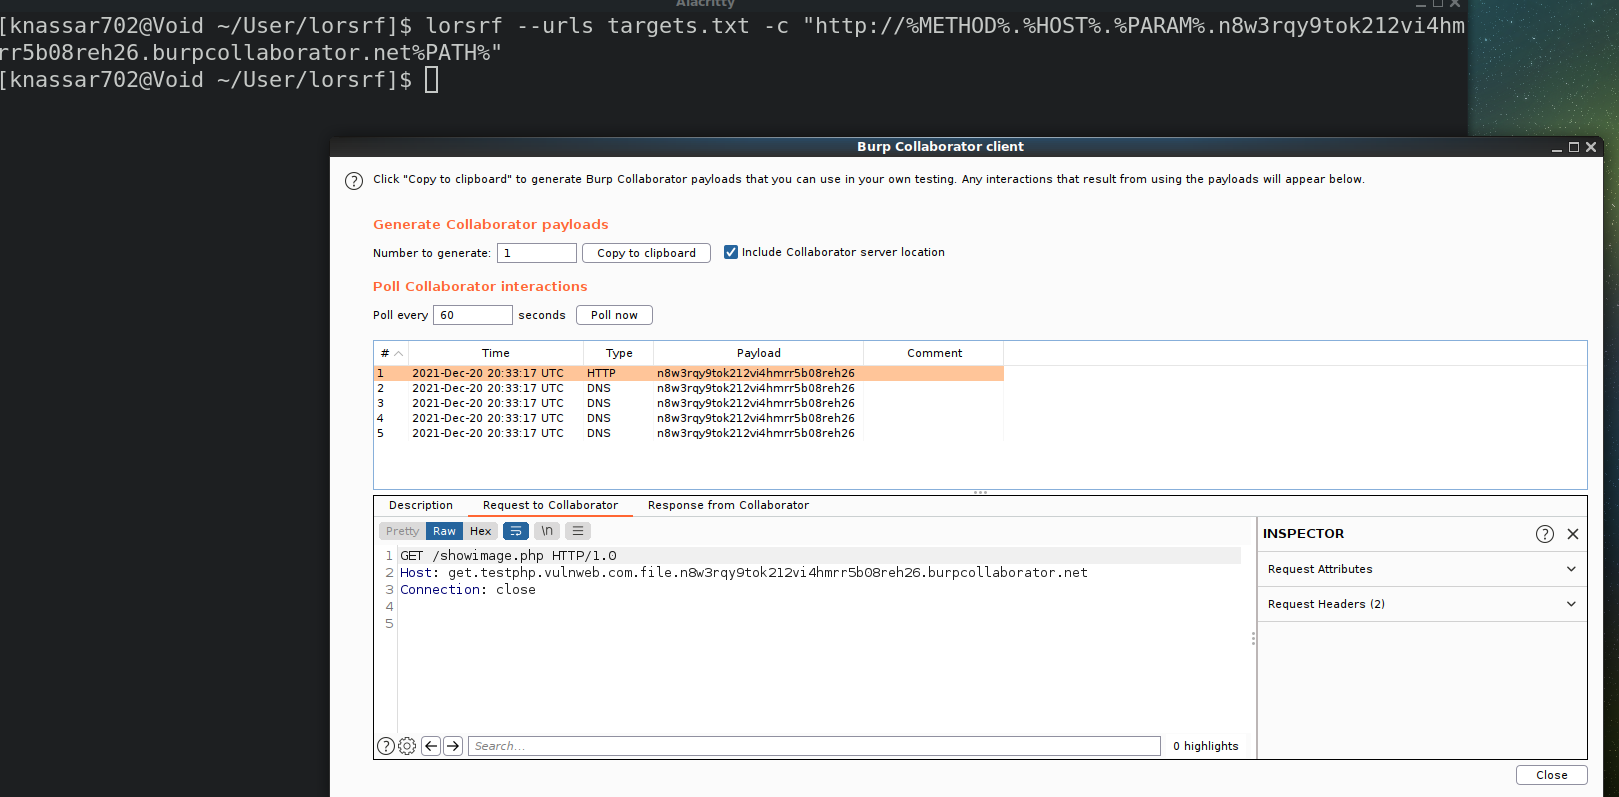 mindpatch/lorsrf
Outil CLI rapide pour trouver les paramètres pouvant être utilisés pour découvrir une SSRF ou un chargement de ressources hors bande…
 oj/gobuster
Outil de busting de répertoires/fichiers, DNS et VHost écrit en Go
 ghosttroops/scan4all
Dépôt officiel vuls Scan: 15000+PoCs; 23 types de crack de mots de passe d'application; 7000+ empreintes Web; 146 protocoles et 90000+ règles de…
 google/syzkaller
Fuzzer de noyau non supervisé et guidé par la couverture pour Linux et les noyaux des principaux systèmes d'exploitation ; découvre automatiquement…
 gwen001/pentest-tools
Une collection d'outils de sécurité personnalisés pour des besoins rapides.
 0xinfection/tidos-framework
Le Framework Offensif Manuel de Test d'Intrusion d'Applications Web.
 redsection/pfuzz
Fuzzer modulaire de contournement de WAF avec multithreading, manipulation de requêtes et encodage de payload pour les tests d'applications web en…
 michenriksen/jdam
Un fuzzer JSON conscient de la structure
 xoreaxeaxeax/sandsifter
Le fuzzer de processeur x86
 trailofbits/manticore
Outil d'exécution symbolique
 mgeeky/penetration-testing-tools
Une collection de plus de 170+ outils, scripts, antisèches et autres butins que j'ai développés au fil des années pour des audits de Red…
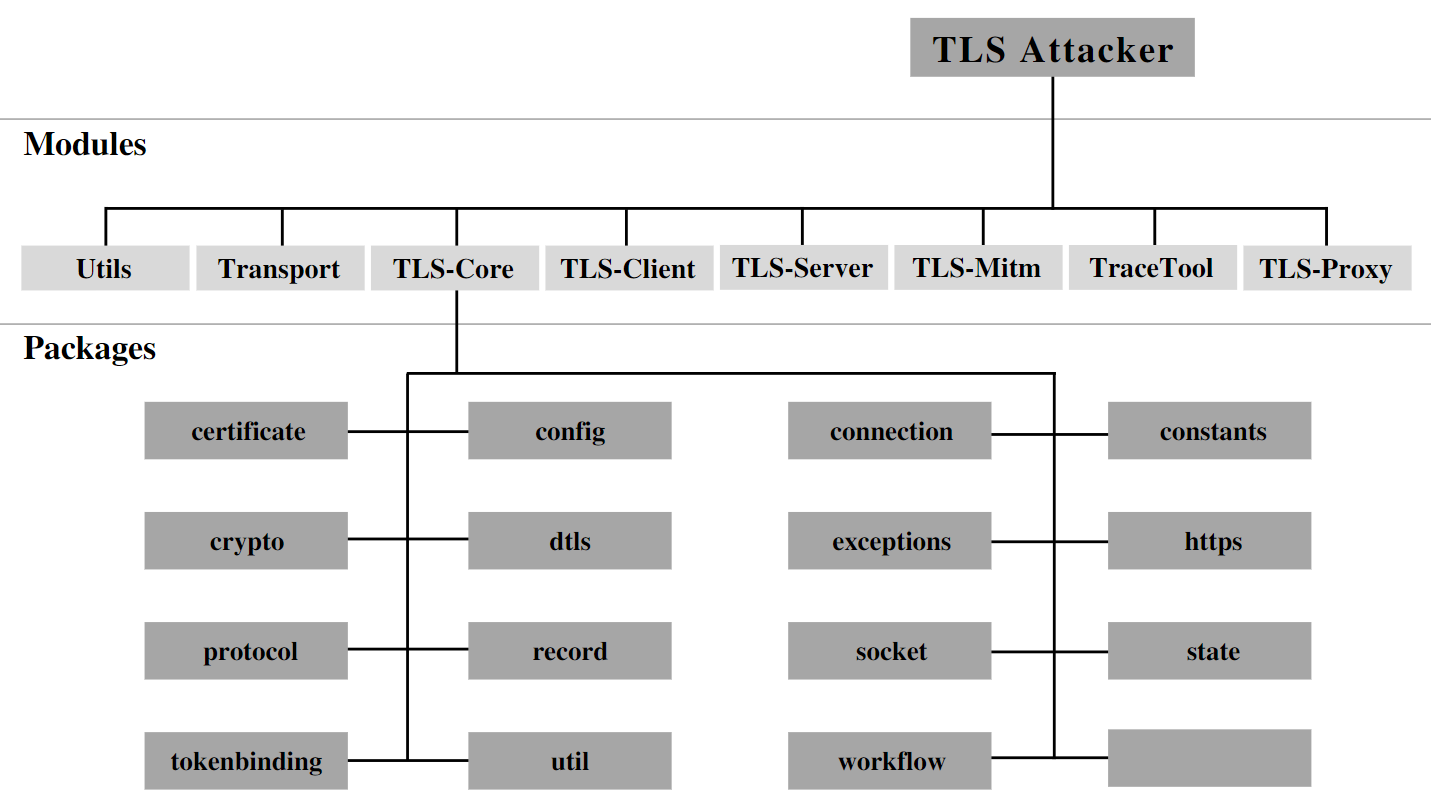 tls-attacker/tls-attacker
Framework basé sur Java pour le fuzzing systématique et l'analyse de bibliothèques TLS. Permet la création, la modification et le test arbitraires de…