

WinObjEx64
 hfiref0x/winobjex64
Explorateur d'objets Windows 64-bit
reverse-engineeringdebuggersforensics+1
2.0kil y a 4 jours
hfiref0x/winobjex64Explorateur d'objets Windows 64-bit
 magicsword-io/loldrivers
Base de données organisée de pilotes Windows vulnérables et malveillants avec des règles de détection YARA, Sigma, ClamAV et Sysmon pour la chasse…
 ahmadhassan-bted/nasuno-songhumanizer
Boîte à outils de suppression de filigrane audio par IA et de contre-attribution forensique. Neutralise Suno, Udio et les empreintes neuronales grâce…

 elevenpaths/foca
Outil pour trouver les métadonnées et informations cachées dans les documents.
 eonraider/violent-python3
Code source du livre « Violent Python » de TJ O'Connor. Le code a été entièrement converti en Python 3, reformaté pour se conformer aux normes PEP8…
 fabrimagic72/malware-samples
Une collection d'échantillons de malwares capturés par plusieurs honeypots que je gère
 abrignoni/ileapp
Analyse les extractions forensiques iOS et iPadOS en rapports HTML, TSV, timeline, KML et LAVA avec découverte modulaire d'artefacts et prise en…
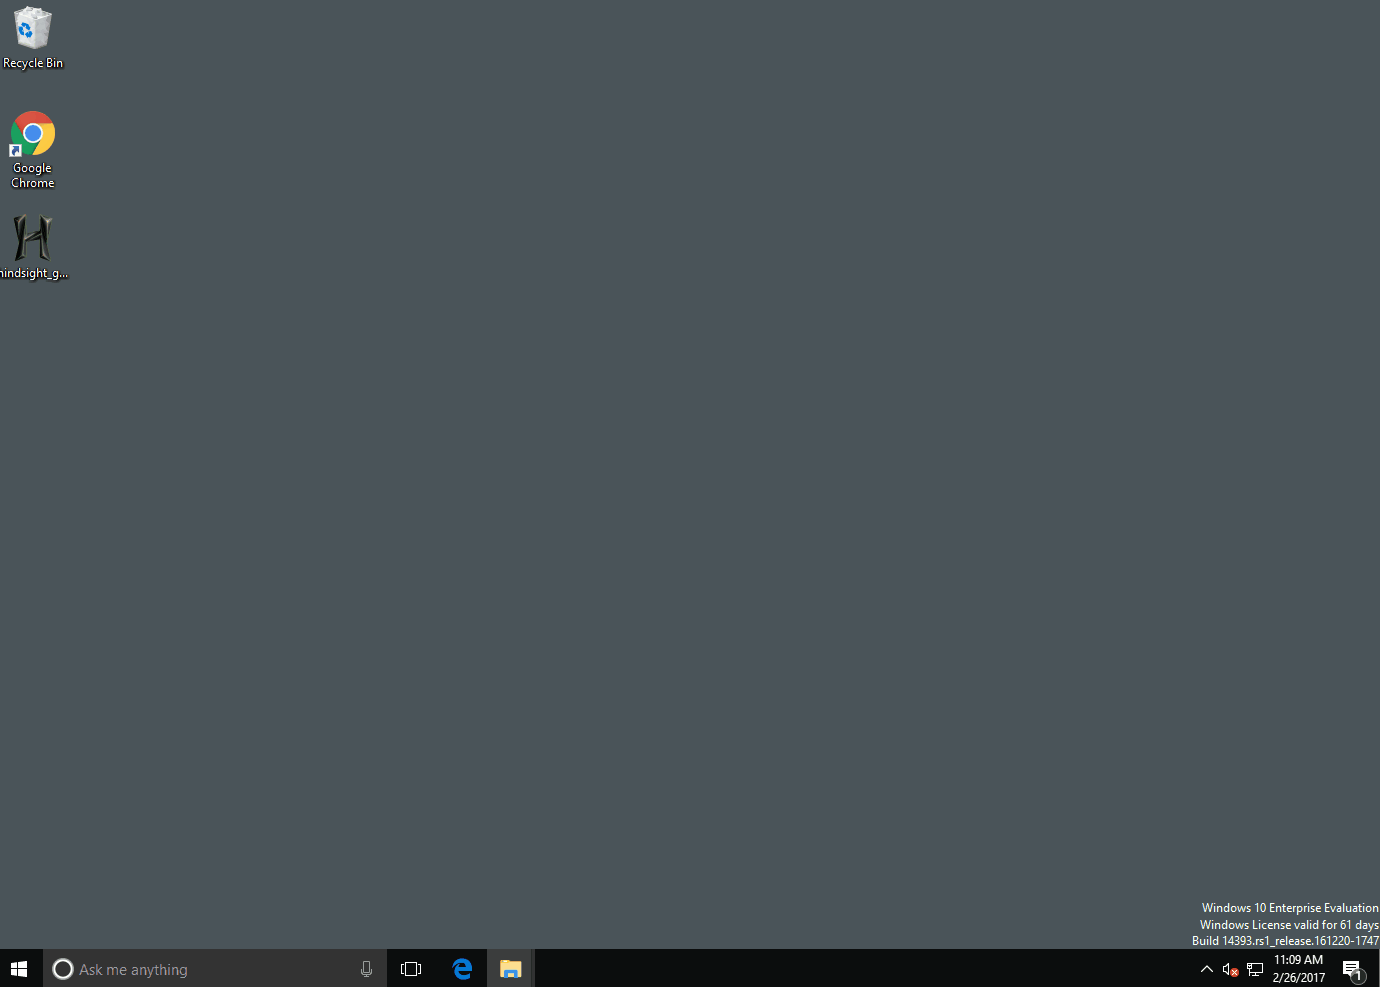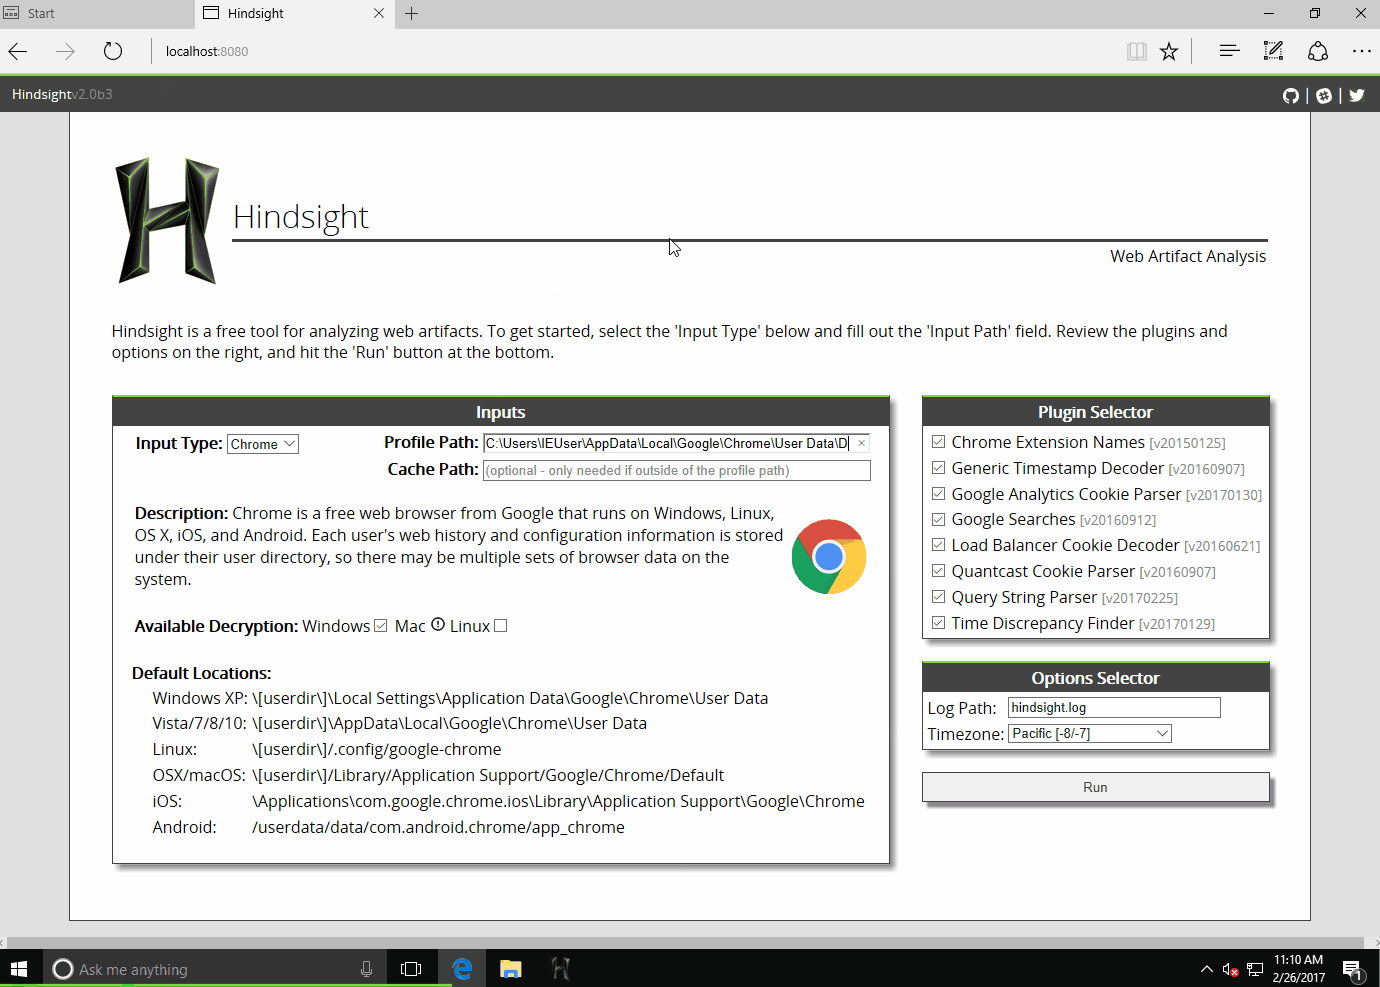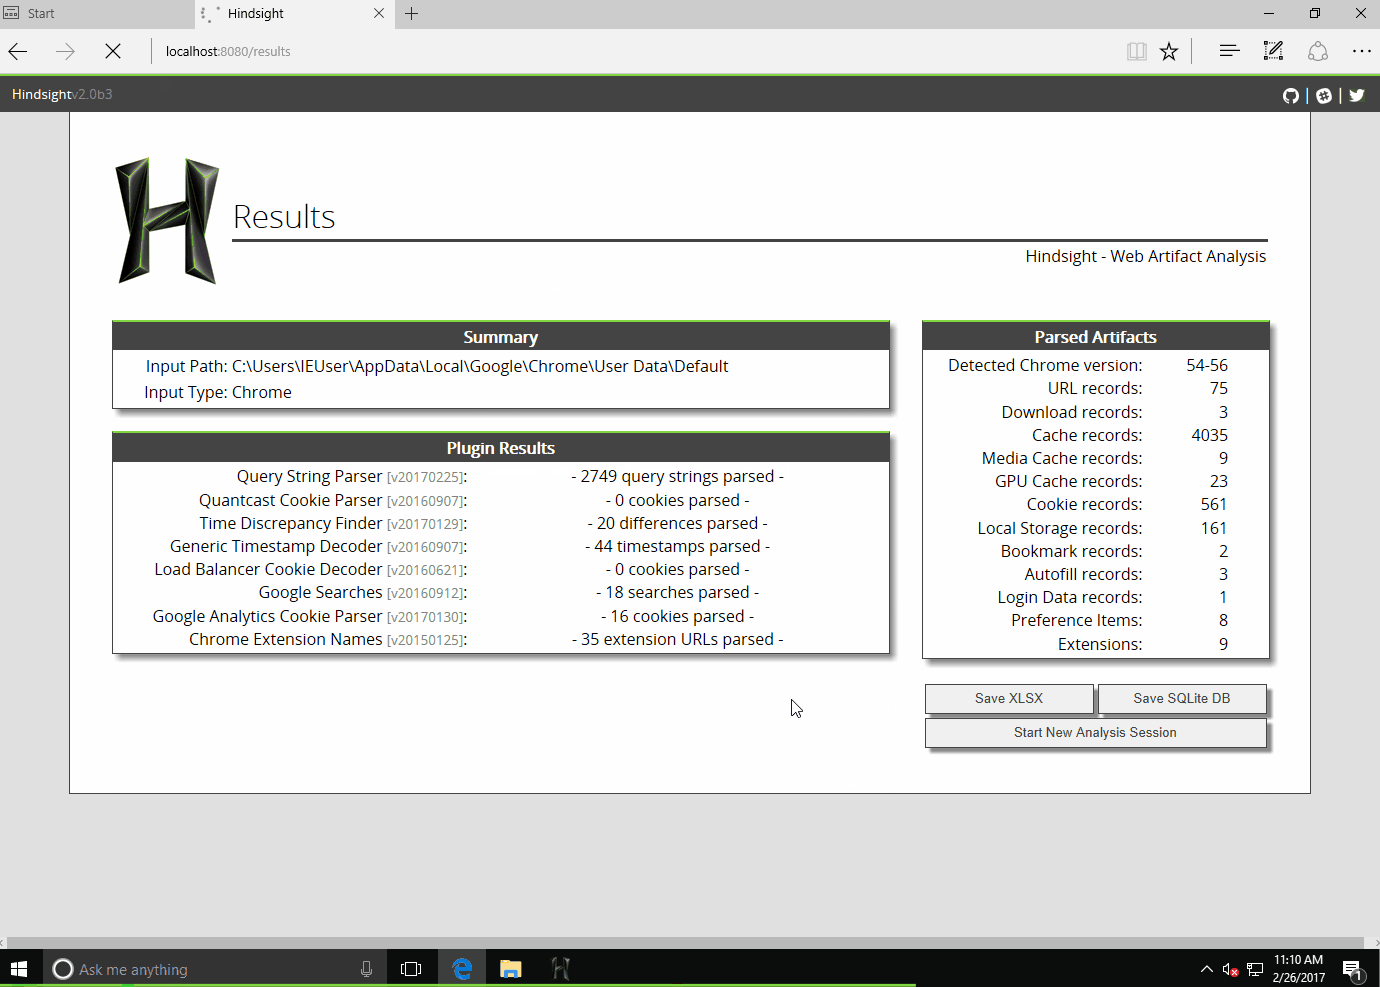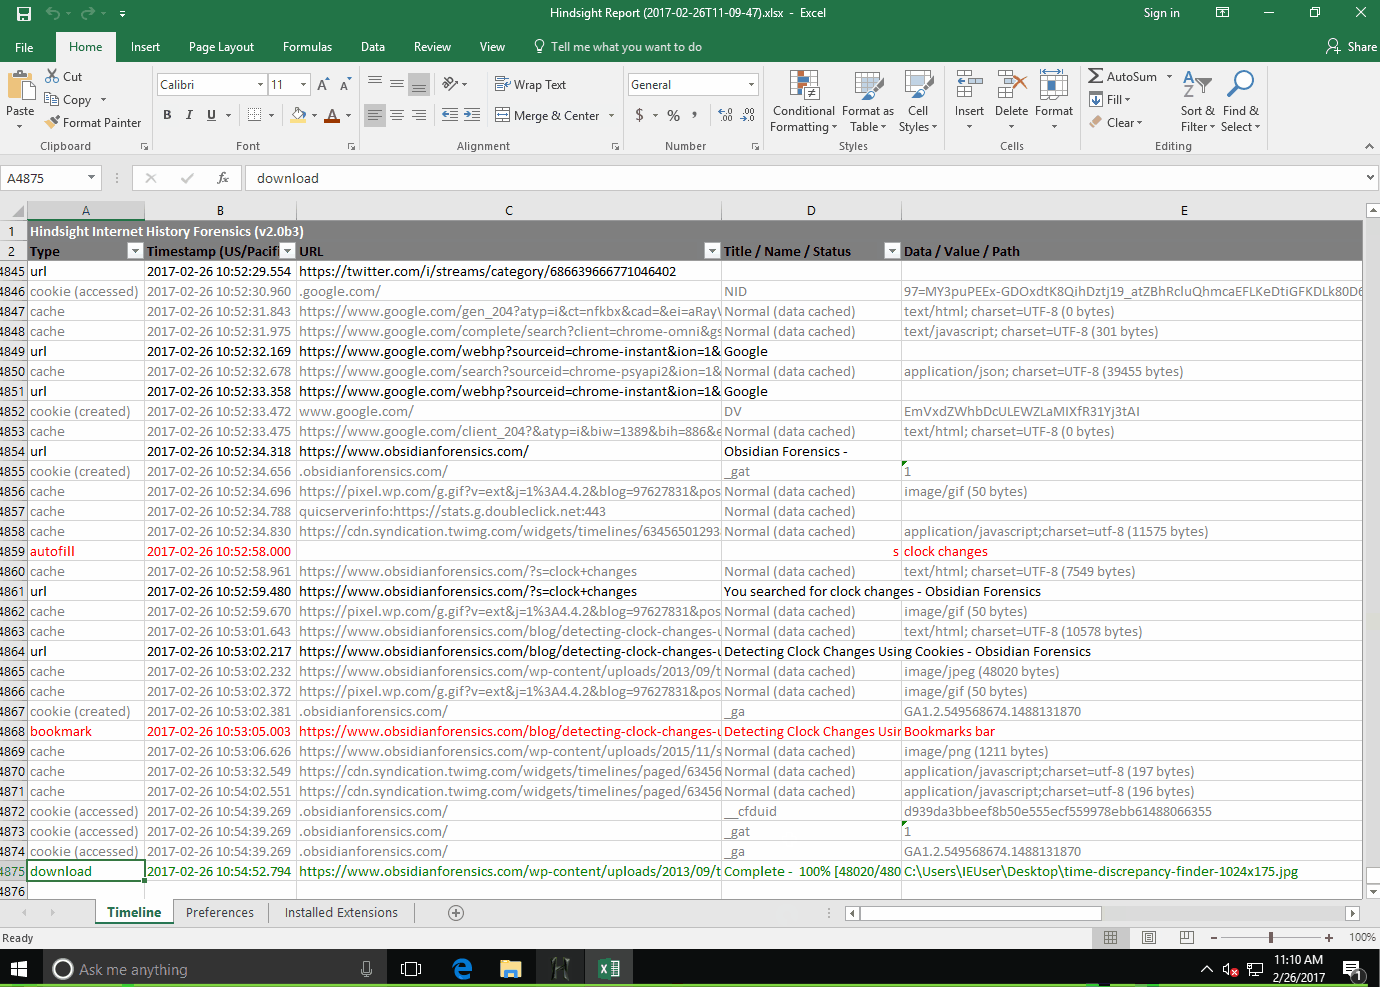 ryandfir/hindsight
Browser forensics tool for Google Chrome, other Chromium-based browsers, and Mozilla Firefox
 hasherezade/malware_training_vol1
Matériel pour la formation à l'analyse de logiciels malveillants Windows (volume 1)
 ahmadhassan-bted/nasuno
Boîte à outils de suppression de filigrane audio par IA et d'anti-attribution forensique. Neutralise Suno, Udio et les empreintes neuronales grâce au…
 odedshimon/bruteshark
Outil d'analyse réseau
 dfir-iris/iris-web
Plateforme collaborative de réponse aux incidents
 pgaudit/pgaudit
Extension d'audit PostgreSQL
 radareorg/iaito
Interface graphique basée sur Qt pour le framework de rétro-ingénierie radare2, offrant le désassemblage, l'analyse binaire, le débogage, le patching…
 glmcdona/process-dump
Outil Windows pour extraire les fichiers PE de malware de la mémoire vers le disque à des fins d'analyse.
 kiminewt/pyshark
Wrapper Python pour tshark, permettant l'analyse de paquets en Python à l'aide des dissecteurs de Wireshark.
 virustotal/yara-x
Une réécriture de YARA en Rust.