DumpChromeSecrets
Extraire des données des versions modernes de Chrome, y compris les refresh tokens, cookies, identifiants enregistrés, données de saisie automatique,…

Extraire des données des versions modernes de Chrome, y compris les refresh tokens, cookies, identifiants enregistrés, données de saisie automatique,…

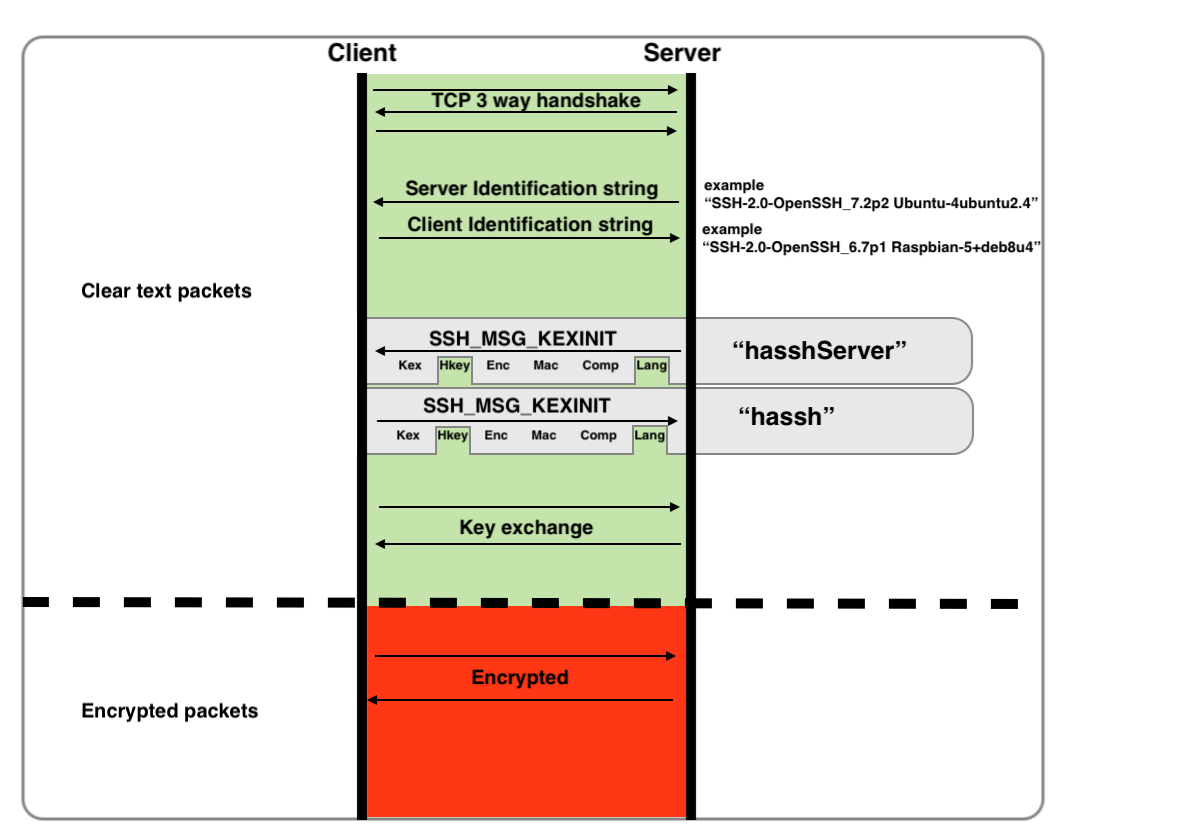
HASSH est une norme d'empreinte réseau qui peut être utilisée pour identifier des implémentations SSH spécifiques de clients et de serveurs. Les…

Boîte à outils de forensique en direct facile à utiliser pour les terminaux Linux

Application et framework open source de criminalistique Android

Outils CLI pour l'investigation forensique des artefacts Windows

Un outil pour trouver et analyser des fichiers de clés privées (et publiques), incluant le support des fichiers APK Android.

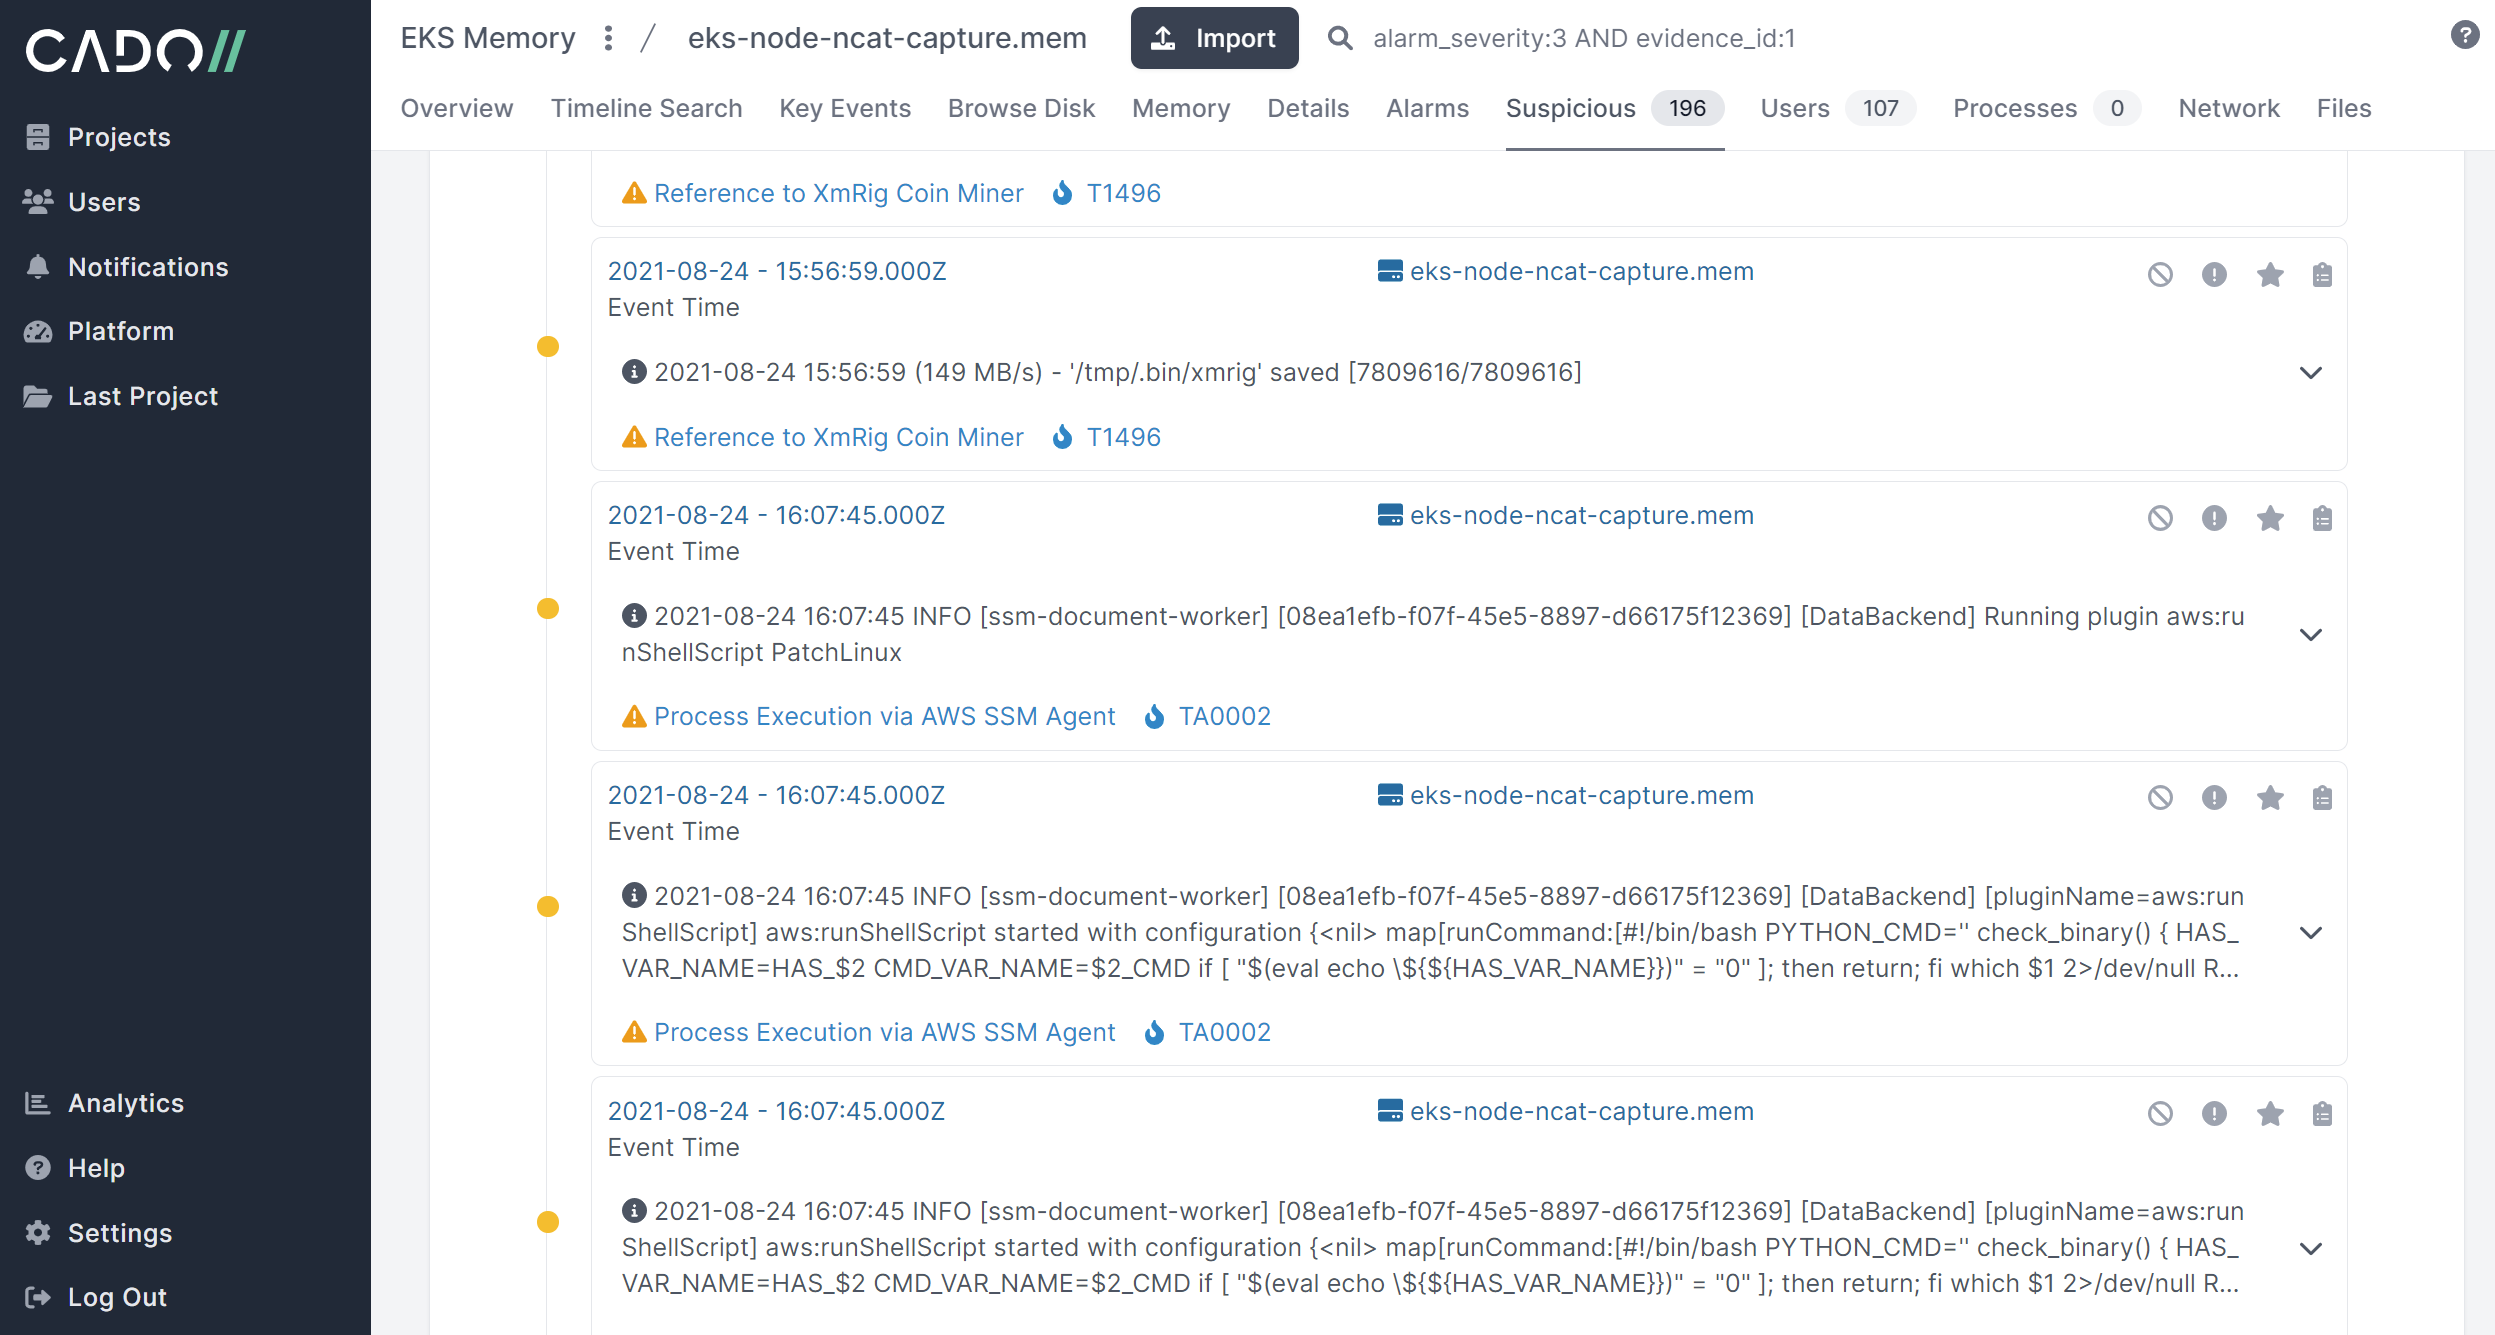
Volatile Artifact Collector collecte un instantané des données volatiles d'un système. Il vous indique ce qui se passe sur un système, et est…

Analyse différentielle des logiciels malveillants en mémoire

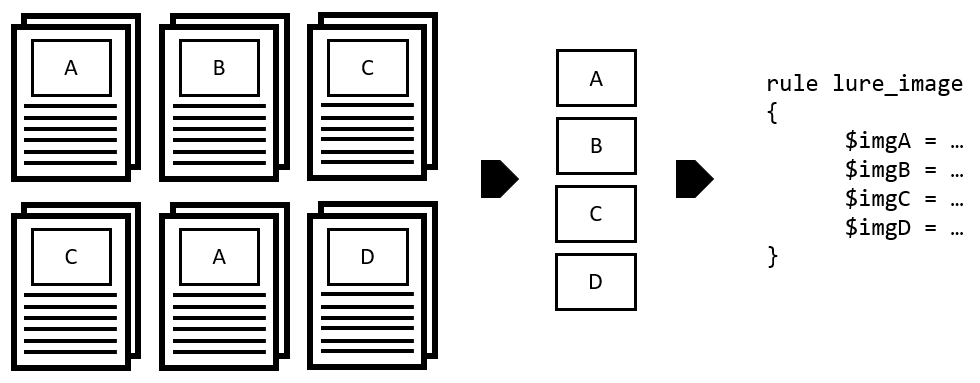
Créez automatiquement des règles YARA à partir de documents malveillants.

Analyse forensique pour applications mobiles (FAMA) -- module pour le navigateur forensique Autopsy

Rip Raw est un petit outil pour analyser la mémoire de systèmes Linux compromis.

Analyse automatique de fichiers SWF basée sur certaines heuristiques. Extensible via des plugins.

Audix est un outil PowerShell pour configurer rapidement les politiques d'audit des événements Windows pour la surveillance de la sécurité

Trouver des secrets dans la mémoire du noyau et de l'utilisateur

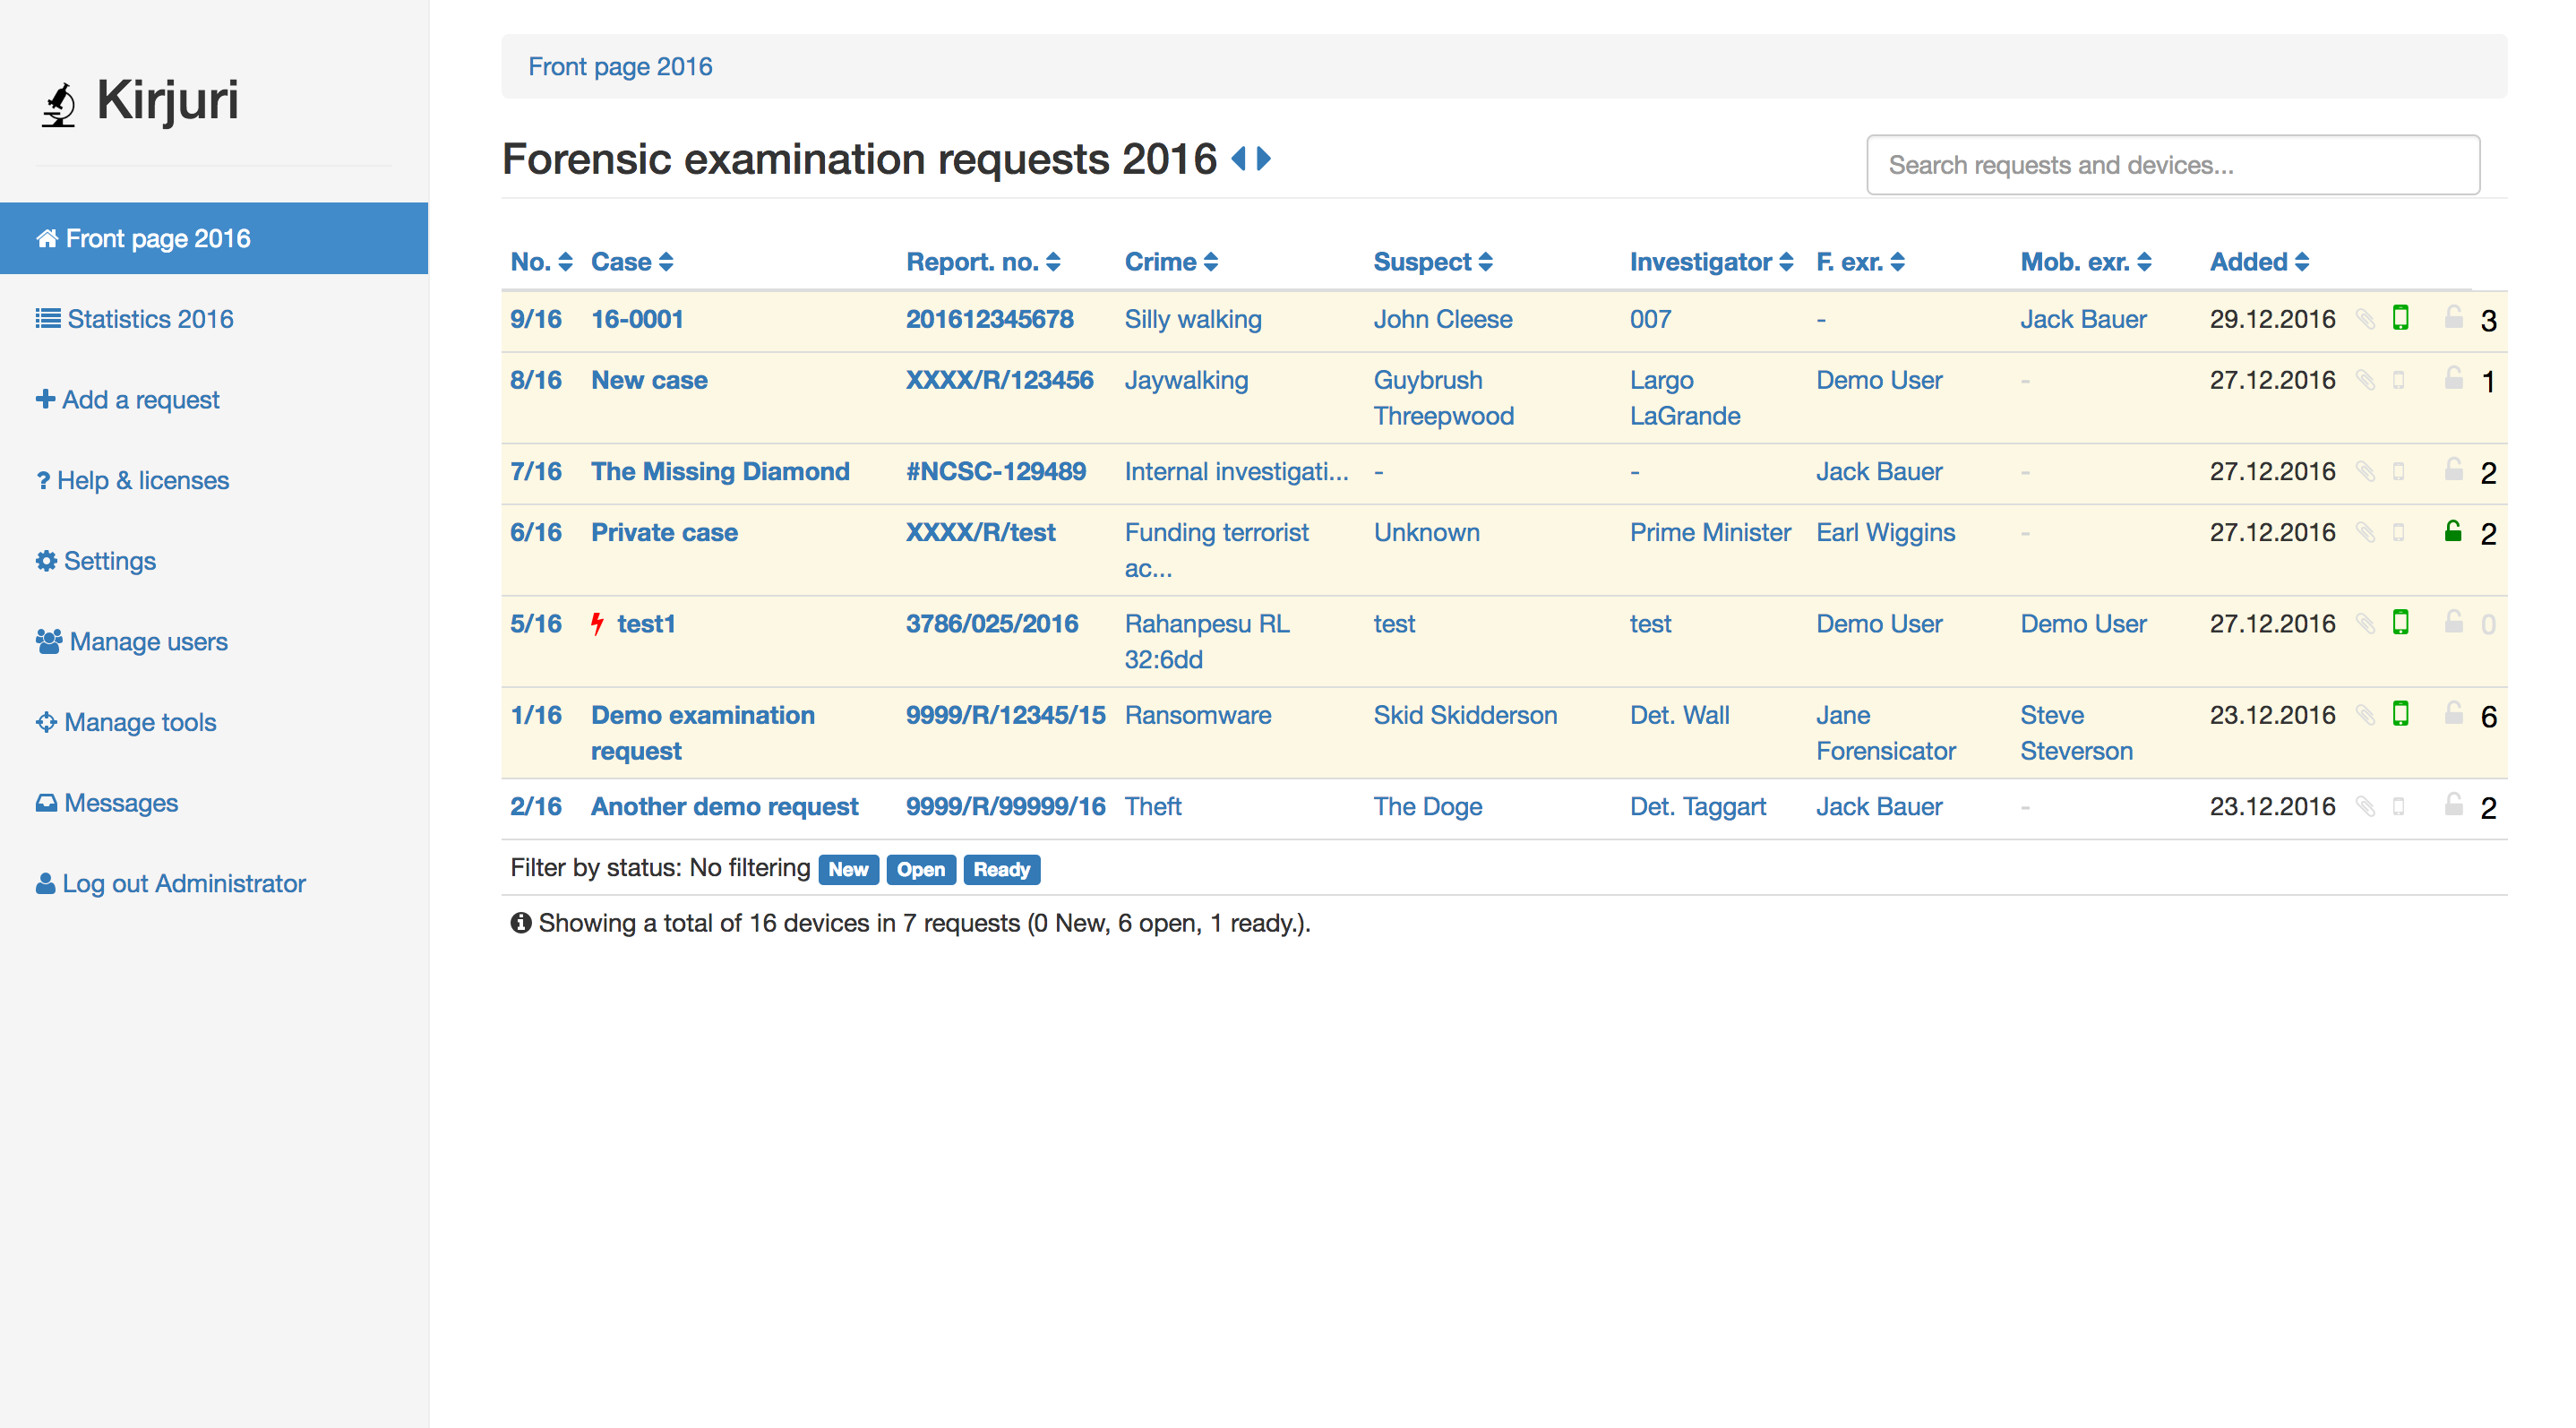
Kirjuri est une application web pour gérer les cas et les éléments de preuve physique en criminalistique.

Détecter les webshells déposés sur les serveurs Microsoft Exchange exploités via le groupe de vulnérabilités "proxylogon" (CVE-2021-26855,…

Scanner d'indicateurs de compromission pour CVE-2019-19781

Outil de criminalistique iOS