CVE-2026-48907-Joomla-JCE-detection

Validation défensive en laboratoire et guide de détection SOC pour CVE-2026-48907 dans Joomla JCE <= 2.9.99.4, incluant la télémétrie…

Validation défensive en laboratoire et guide de détection SOC pour CVE-2026-48907 dans Joomla JCE <= 2.9.99.4, incluant la télémétrie…

Plateforme de renseignement forensique qui analyse des fichiers, corrèle des indicateurs de menace, associe le comportement à MITRE ATT&CK et génère…

Analyse le System Snapshot d'un appliance Ivanti Connect Secure pour identifier les IOC potentiels liés à CVE-2023-46805, CVE-2024-21887 et…

Compétence Claude Code pour scanner les machines à la recherche des IOC du ver Mini Shai-Hulud (CVE-2026-45321) de la chaîne d'approvisionnement

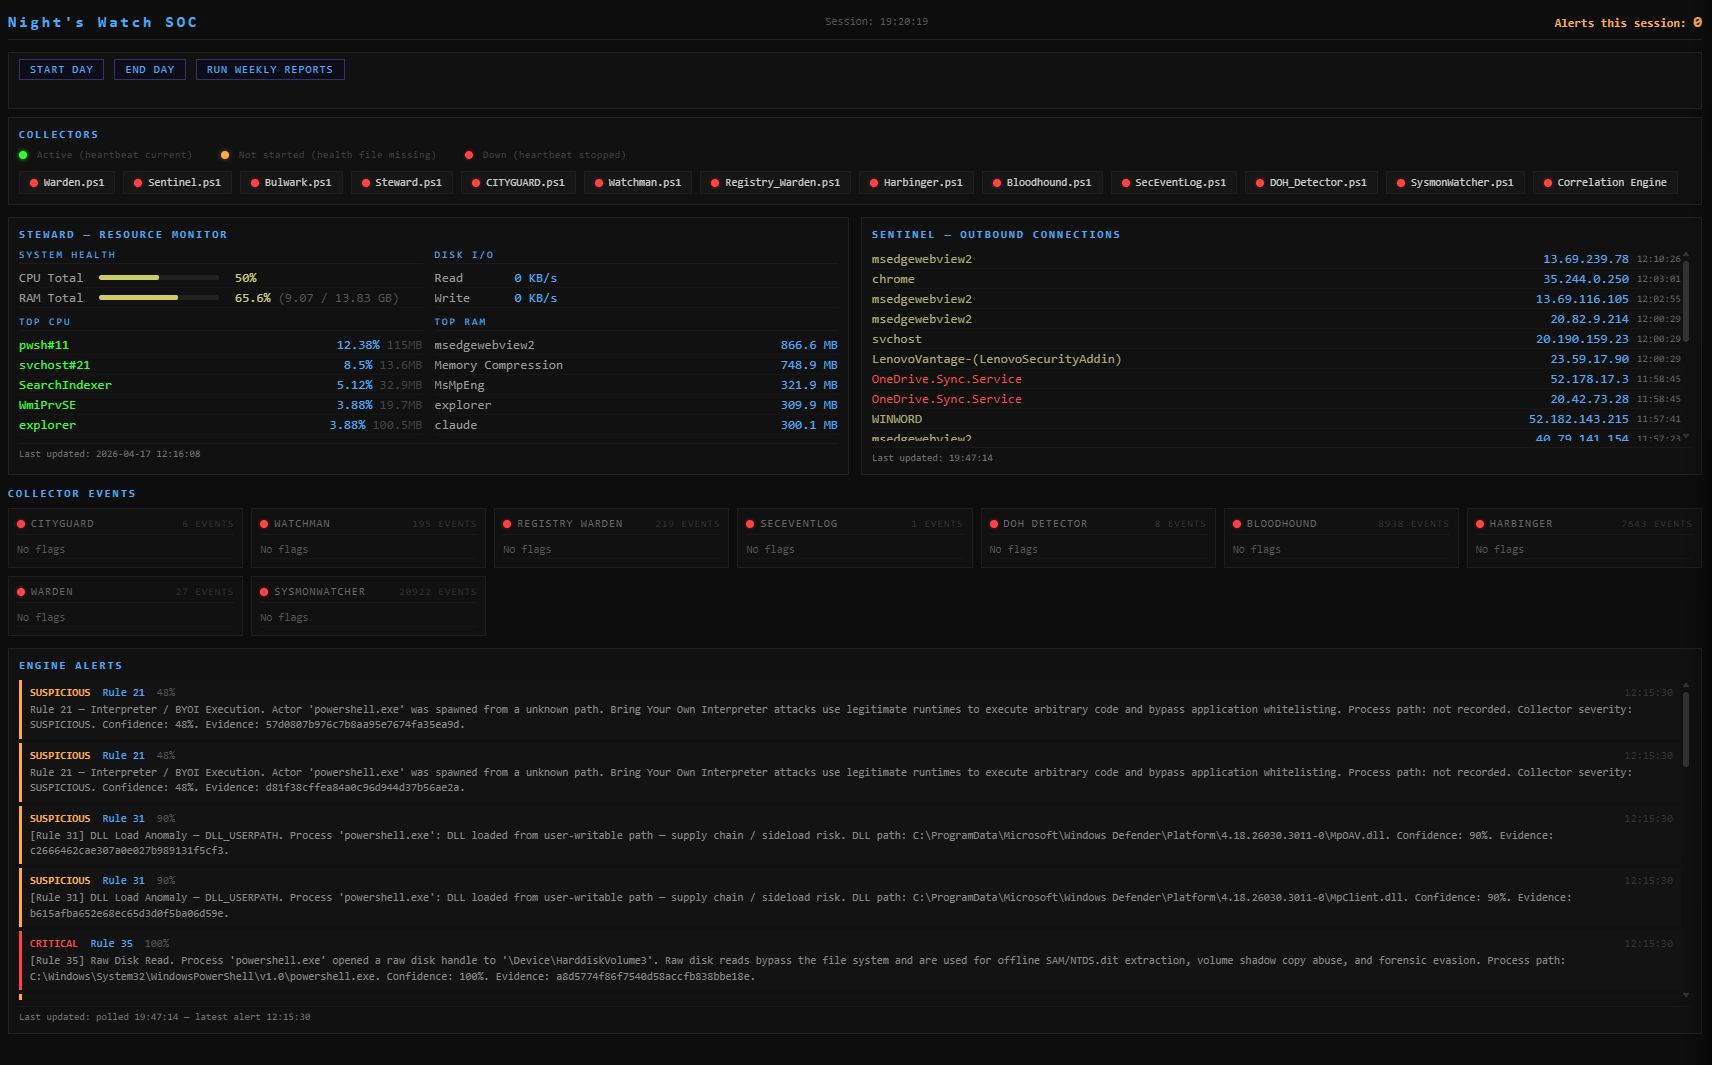
Une suite SOC personnelle Windows construite en PowerShell — surveille les connexions réseau, l'utilisation des ressources, les tâches planifiées et…

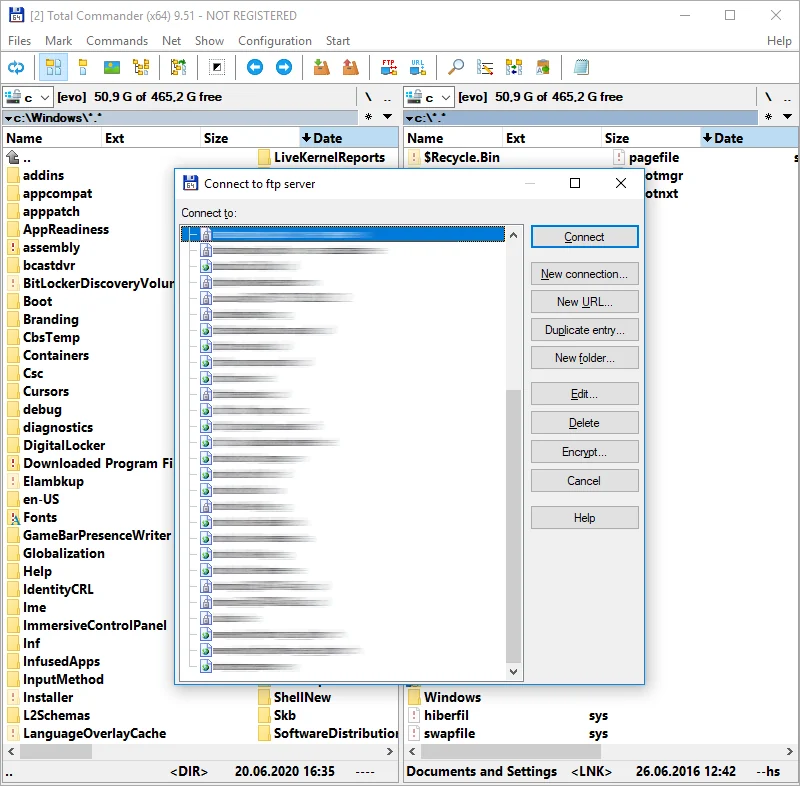
Outil de récupération de mots de passe FTP pour Total Commander en Python vous permet de déchiffrer les informations de mots de passe des comptes FTP…

Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)

TryHackMe SOC Level 1 — Follina CVE-2022-30190, Nim C2, Chisel, PrintSpoofer, comptes backdoor

Analyse des résultats de scan réseau, vulnérabilités de services, identification du système d'exploitation, et constats critiques de Nessus incluant…

Micro-postmortem reproductible d’incident pour Microsoft SharePoint sur site « ToolShell » (CVE-2025-53770) : aperçu ATT&CK, tableau des « journaux…

Pack d'artefacts Velociraptor de preuve de concept pour présenter un pipeline de forensique Veeam à distance.

Outil de forensique mémoire Windows permettant de vider les fichiers des régions mémoire des processus, de rechercher des motifs d'octets (PDF, JPG,…

Outil défensif PowerShell pour l'inspection statique des archives RAR et la détection des anomalies de traversée de chemin CVE-2025-8088.

Script PowerShell pour analyser les journaux d'événements Windows à la recherche d'indicateurs CVE-2020-1472 (événements 5827-5831), exporter en CSV…

Contient une règle yara simple pour rechercher des fichiers de configuration KeePass potentiellement compromis.

Machine virtuelle vulnérable personnalisée (Ubuntu 14.04) conçue pour l'enseignement du test de pénétration en plusieurs étapes. Comprend 10 défis…

vérifications de sécurité linux

Mené une enquête SOC complète sur un compromis de ransomware Conti sur un serveur Exchange à l'aide de Splunk 8.2.2. Analysé 28 145 événements issus…