
creddump7
 ciscocxsecurity/creddump7
Extracteur hors ligne de credentials Windows qui extrait les hachages LM/NT, les mots de passe de domaine mis en cache et les secrets LSA à partir de…
password-crackingforensics
ciscocxsecurity/creddump7Extracteur hors ligne de credentials Windows qui extrait les hachages LM/NT, les mots de passe de domaine mis en cache et les secrets LSA à partir de…
 hfiref0x/wdextract
Extraire la base de données de Windows Defender à partir des fichiers vdm et la décompresser
 barghest-ngo/mesh
VPN maillé pair-à-pair chiffré pour la forensique mobile à distance, permettant l'acquisition sans fil via ADB et libimobiledevice, la surveillance…
 securityclaw/securityclaw
Un agent autonome modulaire et basé sur des compétences pour un Centre d'Opérations de Sécurité (SOC) qui surveille les données…
 liamg/dismember
:knife: Scanne la mémoire pour des secrets et plus encore. Peut-être éventuellement une boîte à outils /proc complète.
 aryanguenthner/darkfox
CTI Cyber Threat Intelligence OSINT Dark Web Deep Web Research. Outil de collecte d'informations sur les gangs de ransomwares.
 quantika14/guasap-whatsapp-foresincs-tool
Outil forensique WhatsApp
 halpomeranz/lmg
Script d'automatisation de la capture et de l'analyse de la mémoire Linux
 tsale/awesome-dfir-skills
Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.
 pandaadir05/ghost
Détecte l'injection de processus et la manipulation de mémoire utilisées par les malwares. Repère les régions RWX, les motifs de shellcode, les hooks…
 iss4cf0ng/openpetya
Un bootkit de preuve de concept et une application de démarrage UEFI inspirés du rançongiciel Petya, écrits en Assembly, C et C++.
 crowdstrike/supermem
Un script Python développé pour traiter les images mémoire Windows en fonction du type de triage.
 joxeankoret/cosa-nostra
Cosa Nostra, une boîte à outils FOSS de clustérisation de malwares basée sur les graphes.
 libyal/libvhdi
Bibliothèque et outils pour accéder au format d'image de disque dur virtuel (VHD)

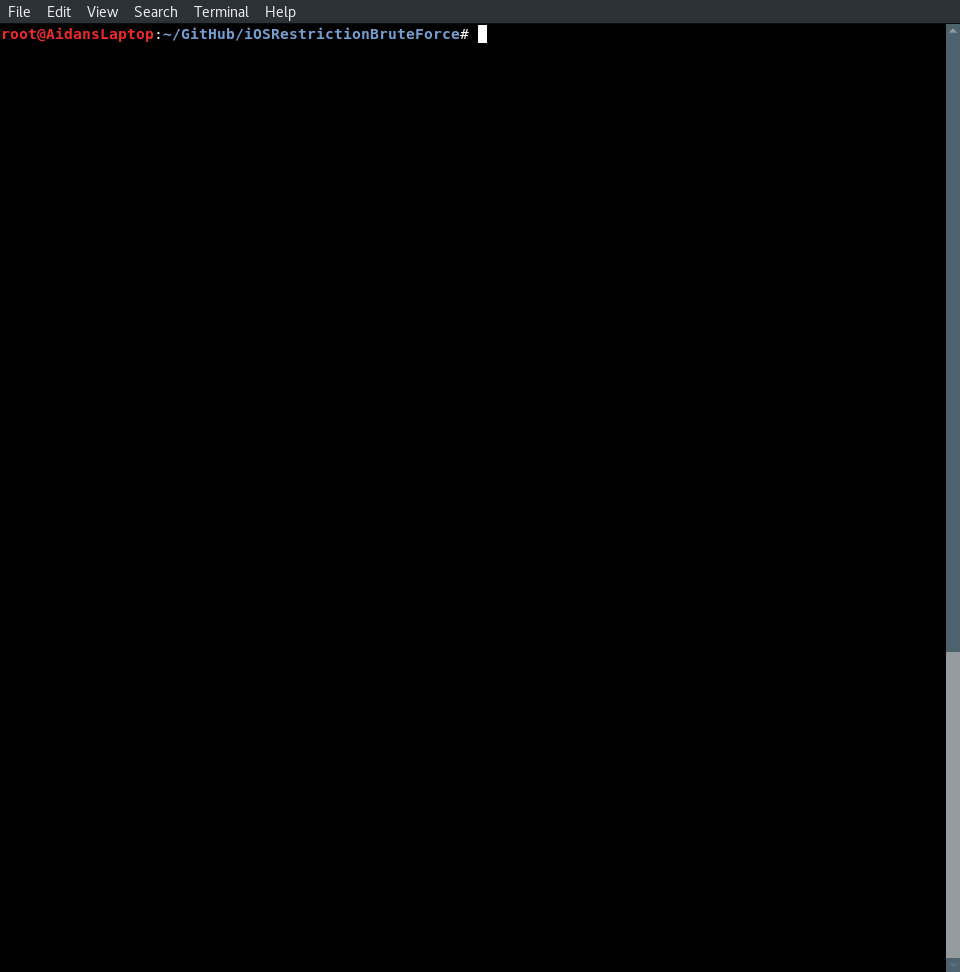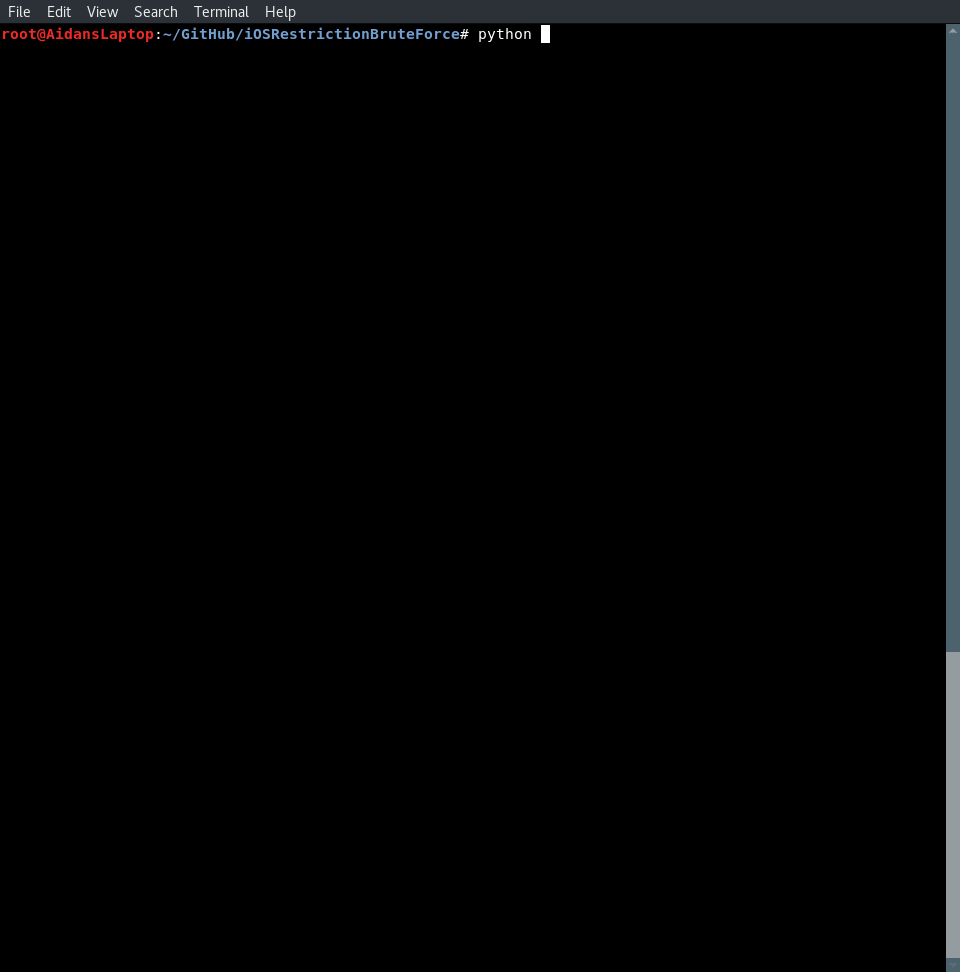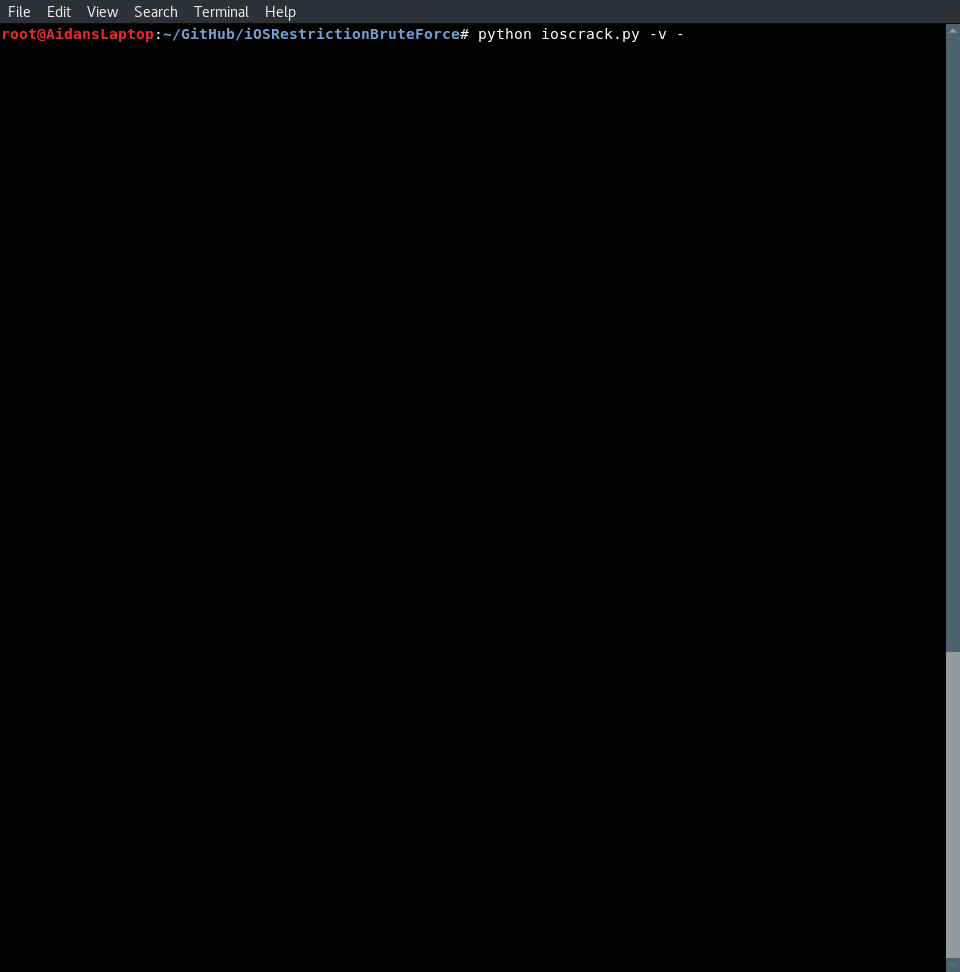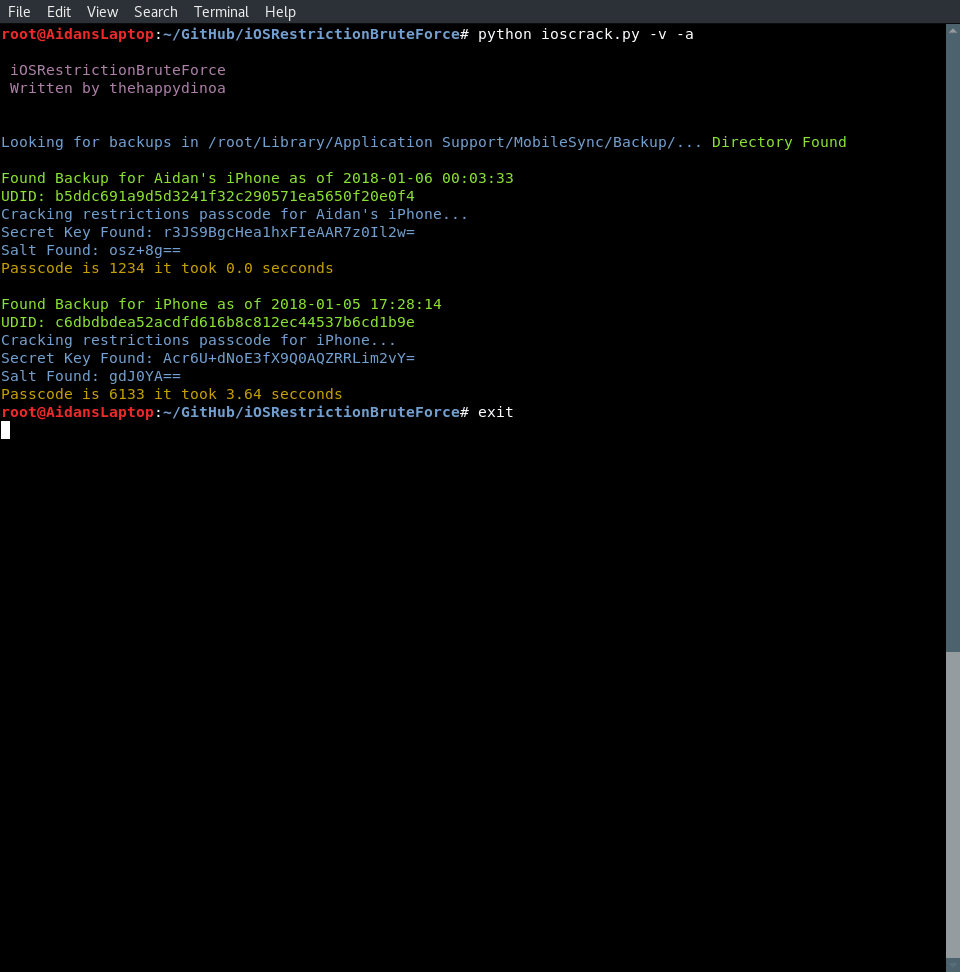 thehappydinoa/iosrestrictionbruteforce
Craquer les codes de restriction iOS avec Python
 airbus-cert/etl-parser
Analyseur de fichiers de journalisation de traces d'événements en Python pur
 guibacellar/tex
Outil de collecte de renseignements Telegram pour chercheurs et enquêteurs. Recueille les groupes, messages, médias et données utilisateur avec OCR,…