
tracee
 aquasecurity/tracee
Sécurité et forensique en environnement runtime Linux à l'aide d'eBPF
defensive-toolscontainer-securityforensics
aquasecurity/traceeSécurité et forensique en environnement runtime Linux à l'aide d'eBPF
 cristianzsh/amcache-evilhunter
Analyser et examiner la ruche de registre Windows Amcache.hve, intégration VirusTotal.
 rabbitstack/fibratus
Capteur de sécurité pour la détection et la protection en temps réel contre les menaces
 microsoft/avml
Outil portable d'acquisition de la RAM sous Linux pour la forensique et la réponse aux incidents, capturant des images compatibles LiME avec…
 backbay-labs/clawdstrike
Moteur de politiques et EDR pour les flottes d'agents IA et les postes de travail des développeurs. Surveille les appels d'outils, l'accès aux…
 dougburks/so-crates
SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !
 zerkereod/krakenhashes
Plateforme distribuée de cassage de mots de passe coordonnant des agents GPU/CPU via Hashcat pour une récupération de hash à haute vitesse, avec…
 blackarch/blackarch
Une distribution basée sur ArchLinux pour les testeurs d'intrusion et les chercheurs en sécurité.
 mkorman90/regipy
Regipy est une bibliothèque python indépendante du système d'exploitation pour analyser les ruches de registre hors ligne.
 cleasbycode/jdvrif
Steganography Tool for JPG Images
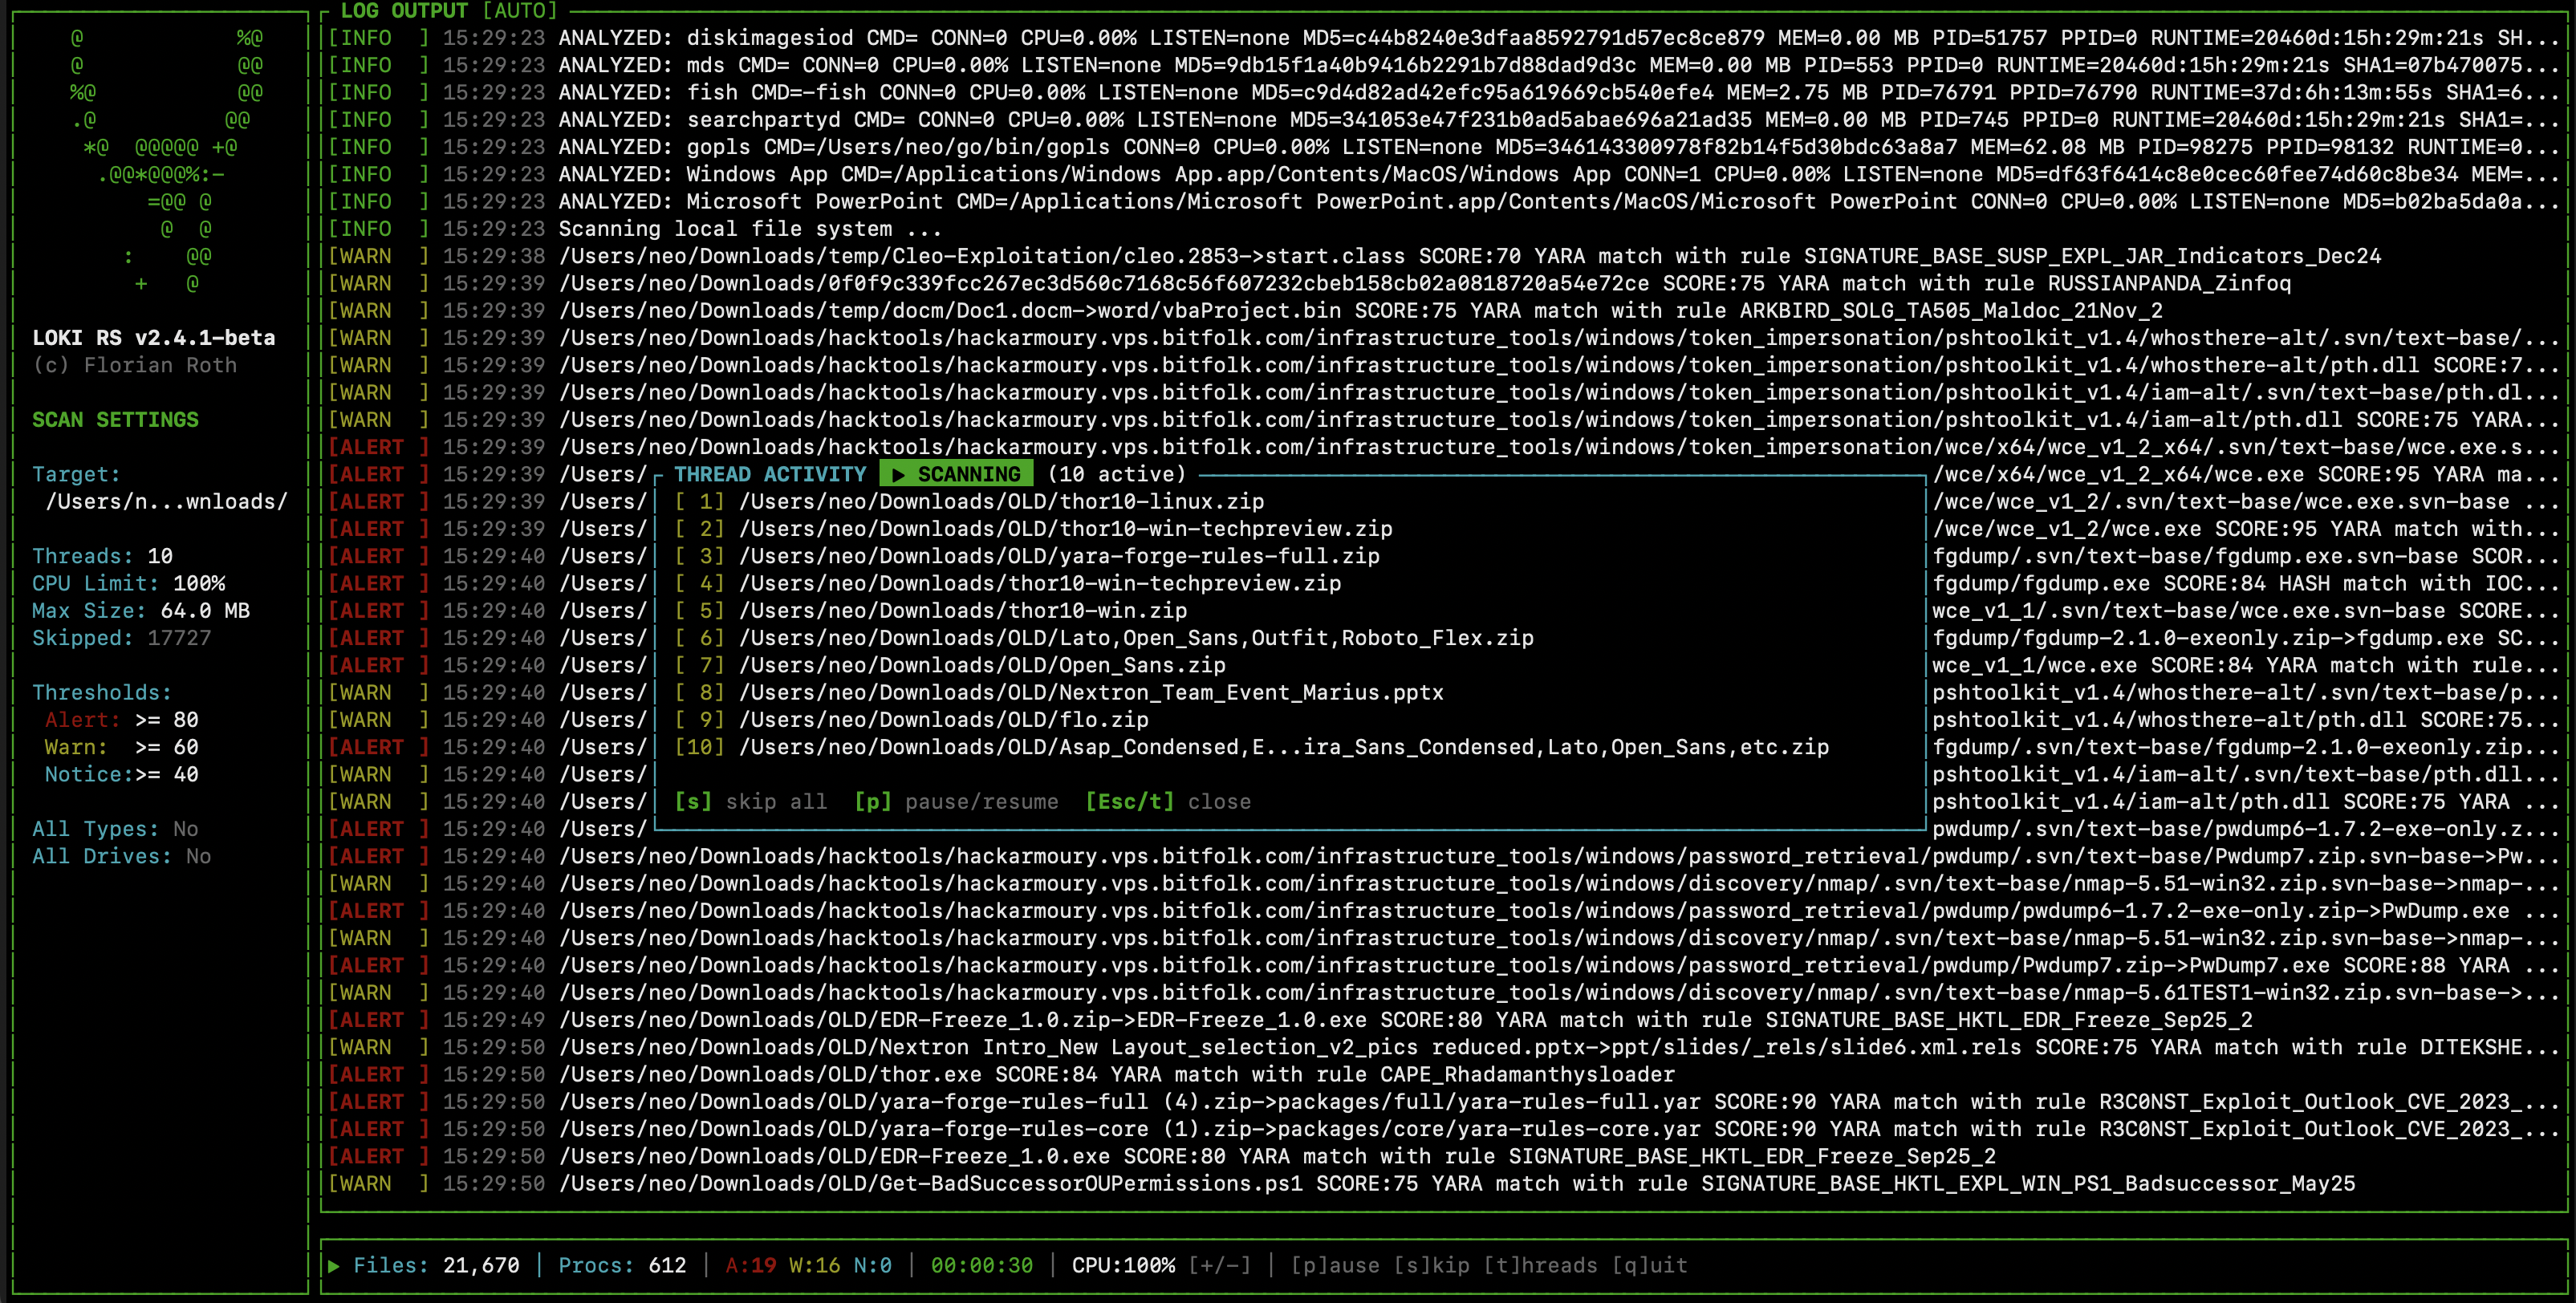 neo23x0/loki-rs
🐍 Scanneur YARA et IOC haute performance, multi-thread
 mandiant/macos-unifiedlogs
Un analyseur multiplateforme pour les journaux unifiés d'Apple !
 pgaudit/pgaudit
Extension d'audit PostgreSQL
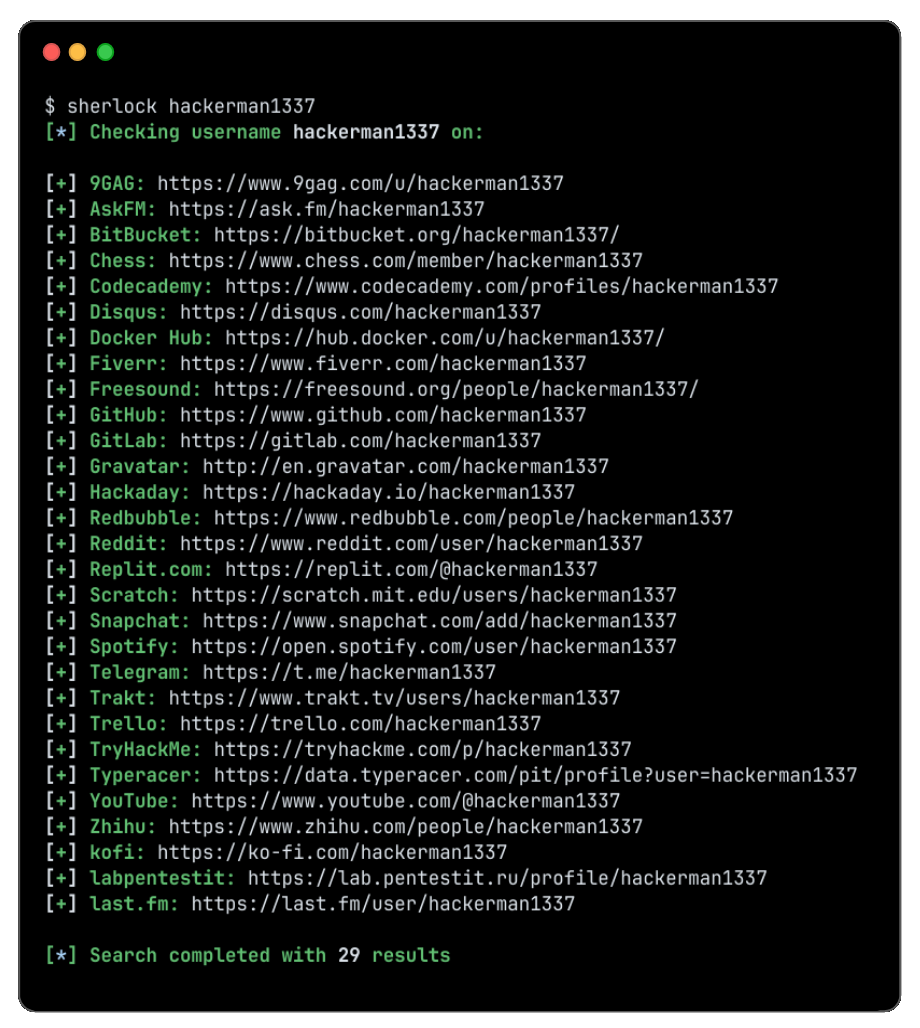 sherlock-project/sherlock
Traquez les comptes de médias sociaux par nom d'utilisateur à travers différents réseaux sociaux
 emanuele-f/pcapdroid
Moniteur réseau sans root, pare-feu et dumper PCAP pour Android
 antisurveillanceagency/shadownet
ShadowNet is an anonymous routing protocol that forces all connections (system-wide) to go through Tor while implementing Mixnet-like…
 mfthomps/labtainers
Labtainers : Un cadre de laboratoire cyber basé sur Docker
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…