cve-2020-5902-ioc-bigip-checker

Script F5 BIG-IP local qui recherche des indicateurs de compromission (IoCs) liés à CVE-2020-5902, en vérifiant les journaux, les fichiers et…

Script F5 BIG-IP local qui recherche des indicateurs de compromission (IoCs) liés à CVE-2020-5902, en vérifiant les journaux, les fichiers et…

Cet utilitaire peut aider à déterminer si des indicateurs de compromission (IOC) existent dans les fichiers journaux d'un Pulse Secure VPN Appliance…

Le Cyber Range AWS Open Source

OS X Auditor est un outil de criminalistique informatique gratuit pour Mac OS X

Analyseur de vulnérabilités en boîte noire et analyseur d'indicateurs de compromission pour CVE-2020-6287 (RECON) dans les applications SAP NetWeaver…

Permet d'interroger rapidement une machine Windows pour y rechercher des artefacts en RAM

Outil et bibliothèque Python pour aider à analyser des fichiers lors du tri et de l'analyse de malwares.

Tous les dépôts de collections de ressources de sécurité que j'ai publiés.

Un renifleur à faible nombre de broches pour ICEStick - ciblant les puces TPM

Script Bash pour extraire des données d'un appareil iOS "chekcra1ned"

Cette boîte à outils vise à aider les enquêteurs judiciaires à réaliser différents types d'acquisitions sur des appareils iOS.

Une liste organisée de frameworks, bibliothèques, ressources et logiciels pour le CTF

Outil de forensique des connexions de périphériques USB qui retrace les relations physiques entre périphériques et ordinateurs sur des réseaux locaux…

Powerglot encode des scripts PowerShell offensifs à l'aide de polyglottes . Outil de sécurité offensif utile pour les stego-malwares, l'élévation de…

SSMA - Analyseur Statique Simple de Malwares [Ce projet n'est plus maintenu par moi]

Extraire les indicateurs de compromission d'un texte, y compris ceux qui sont « échappés ».

Scanner d'indicateurs de compromission pour CVE-2019-19781

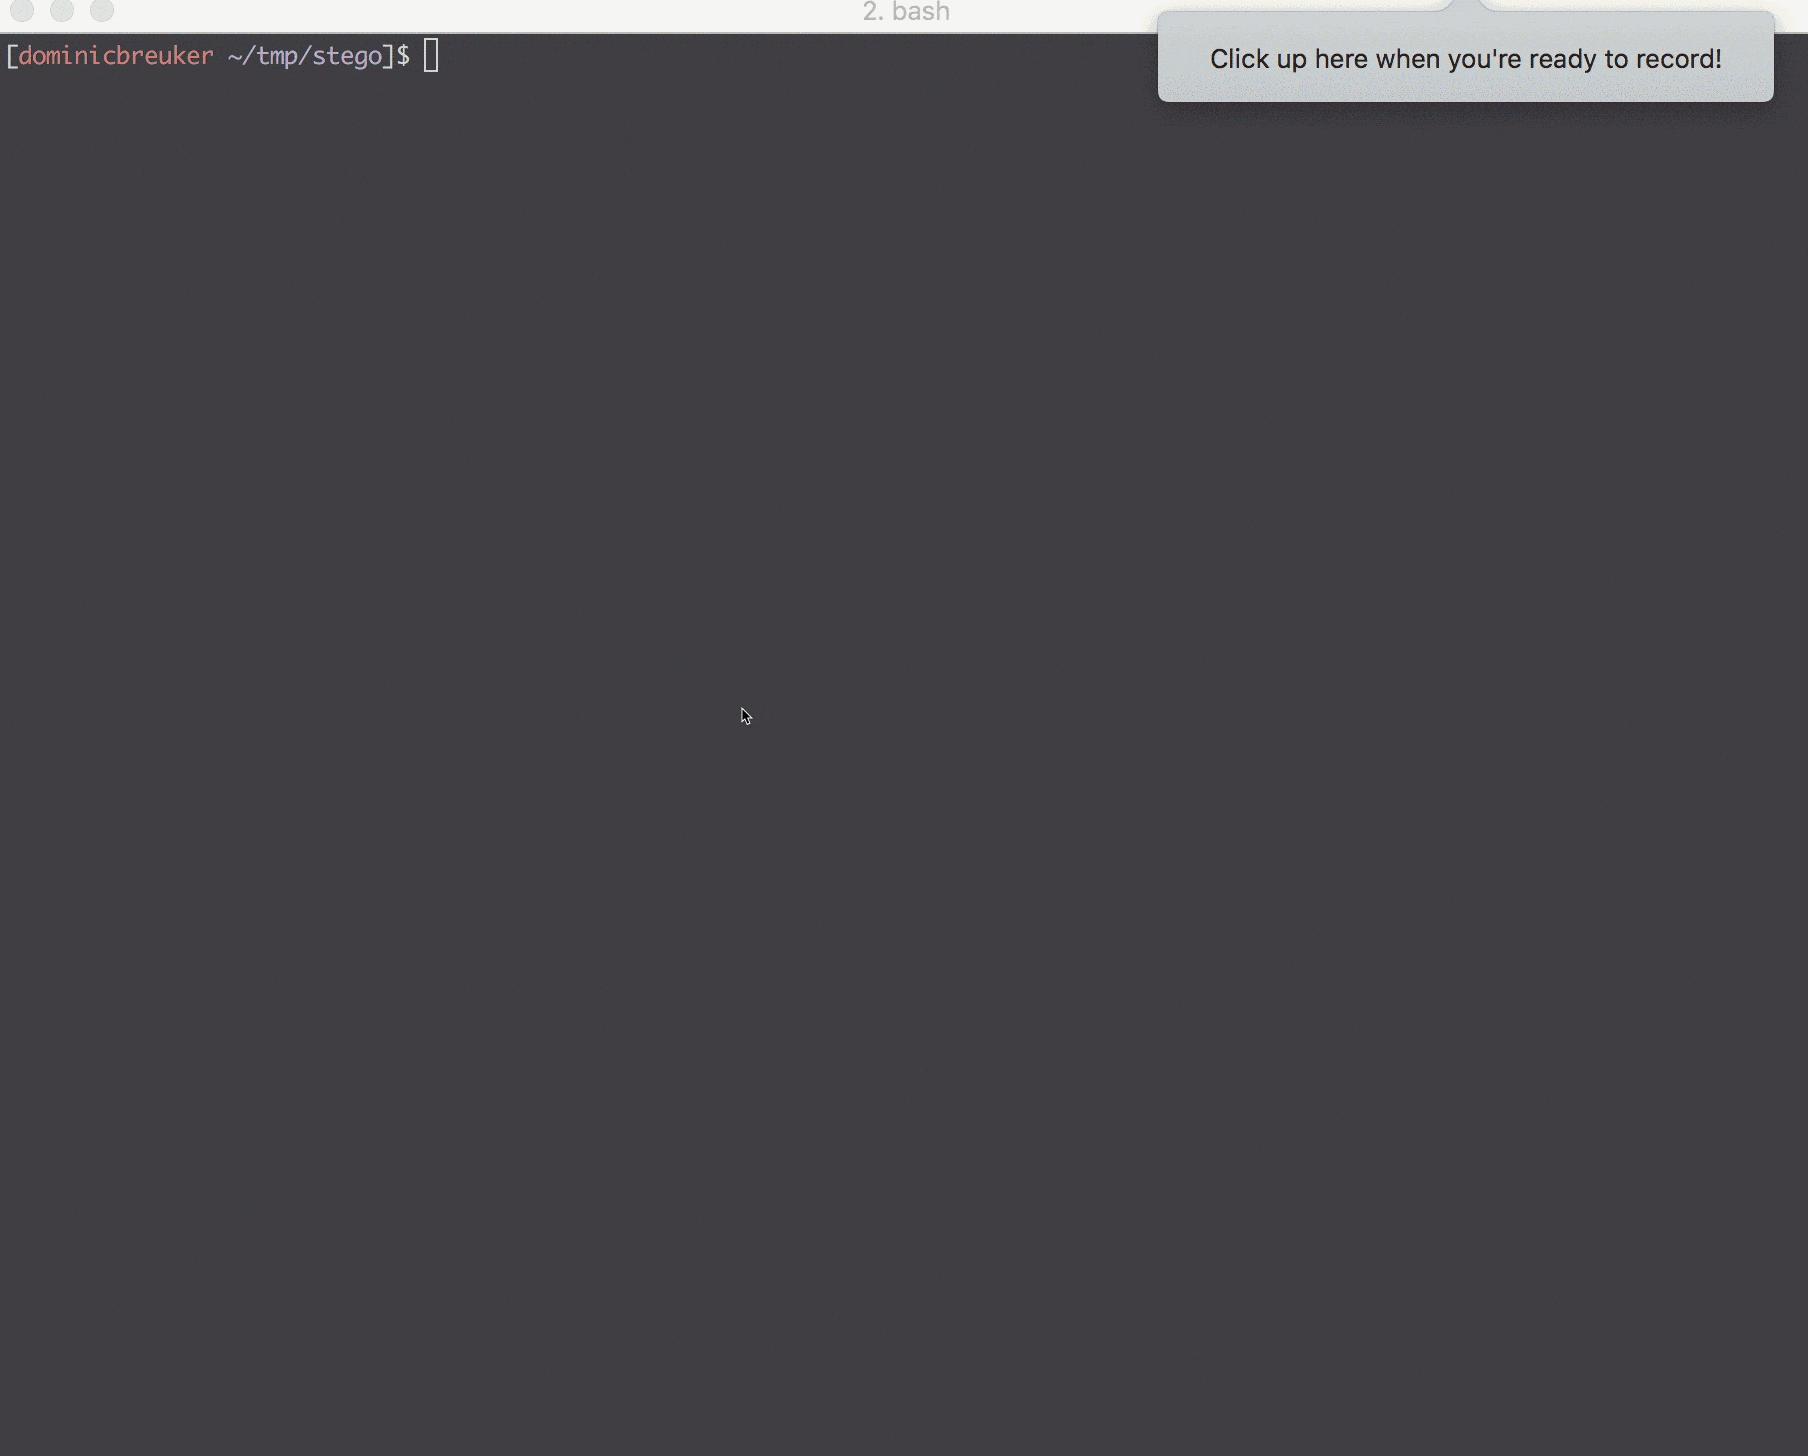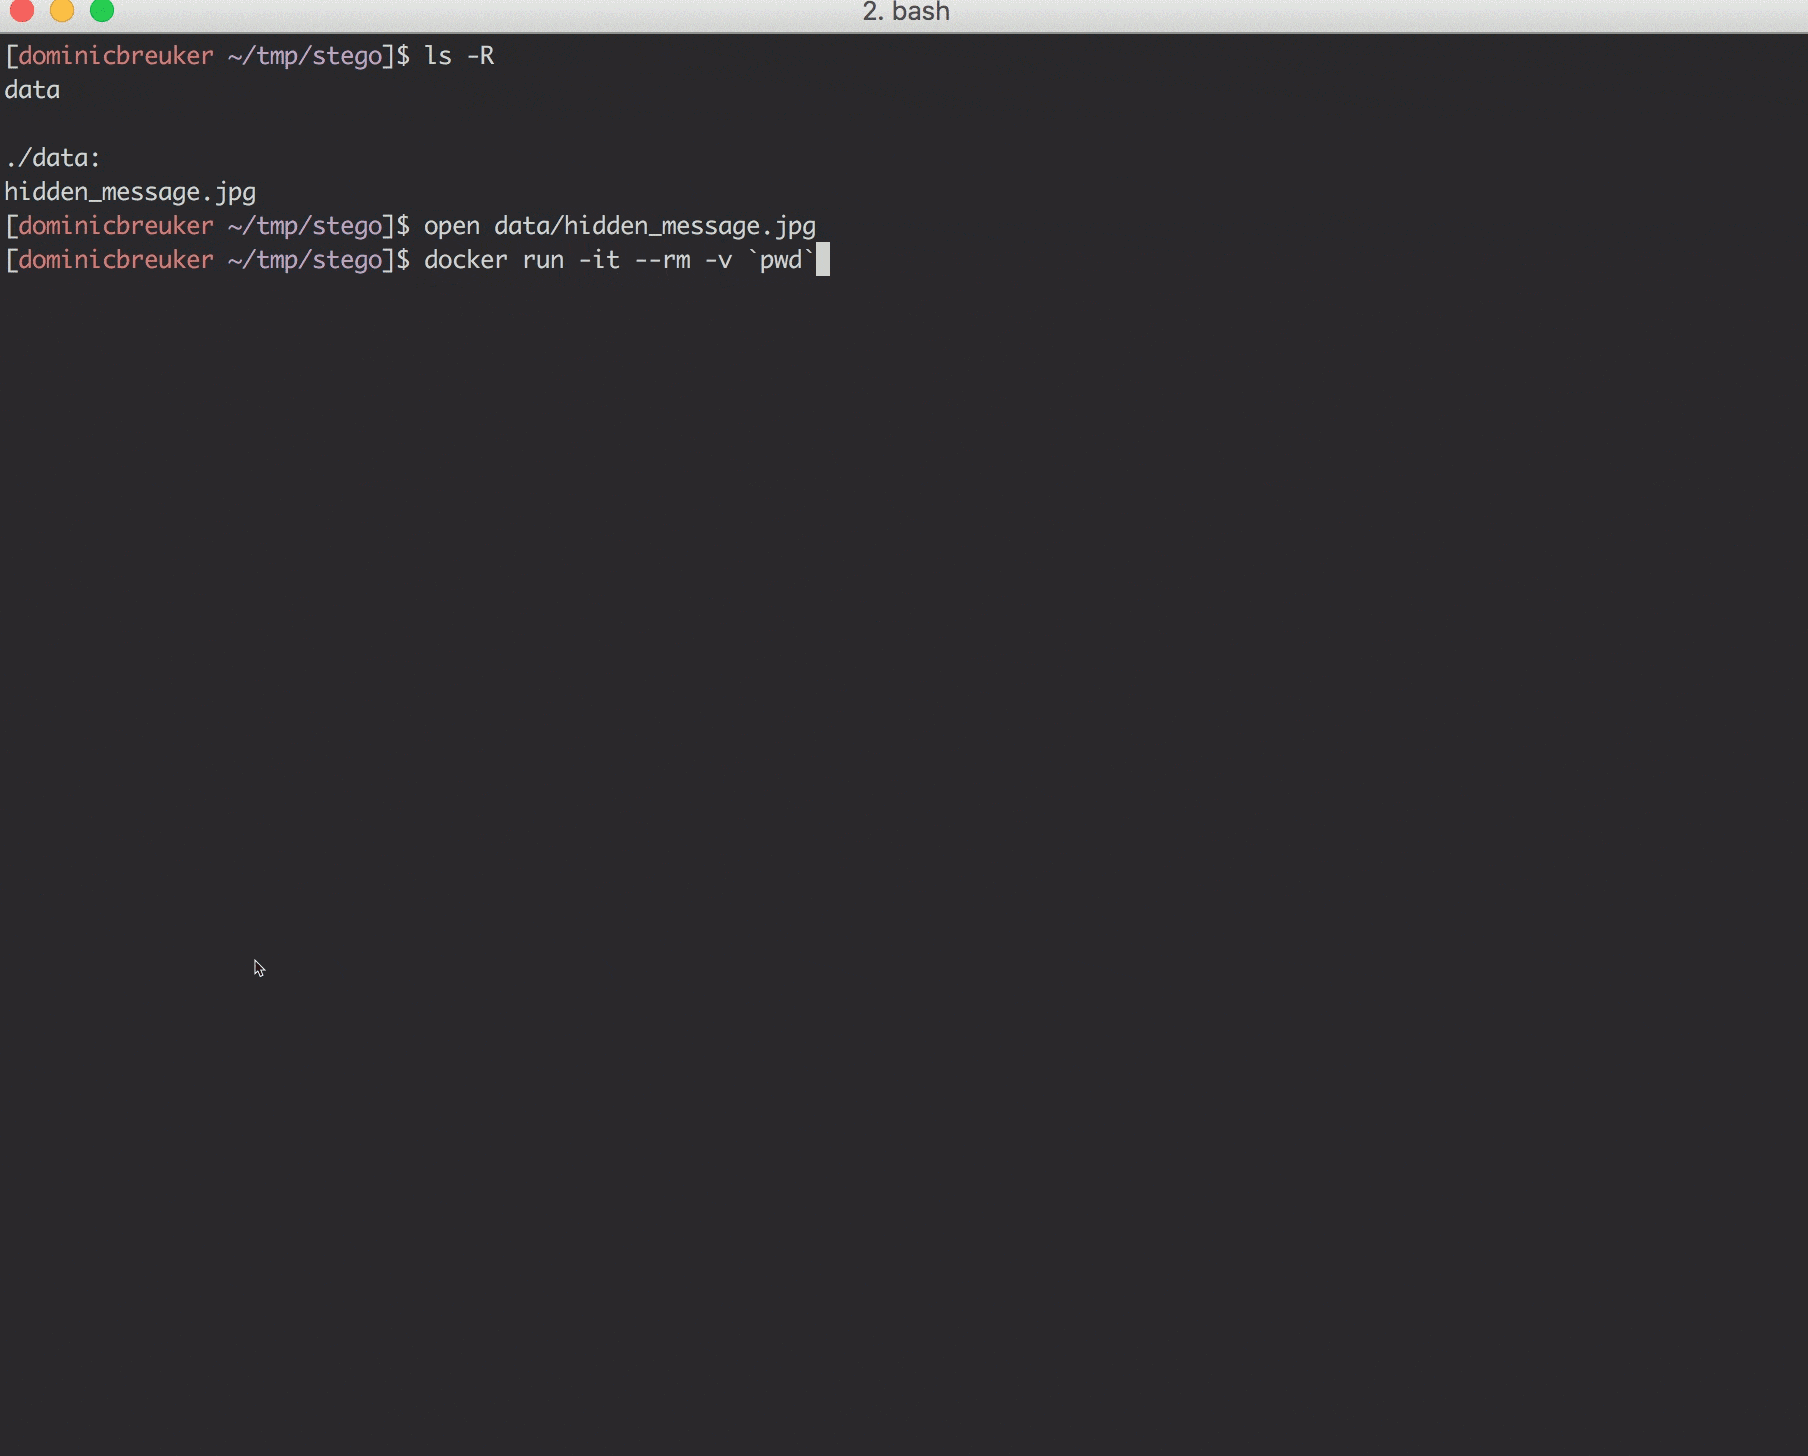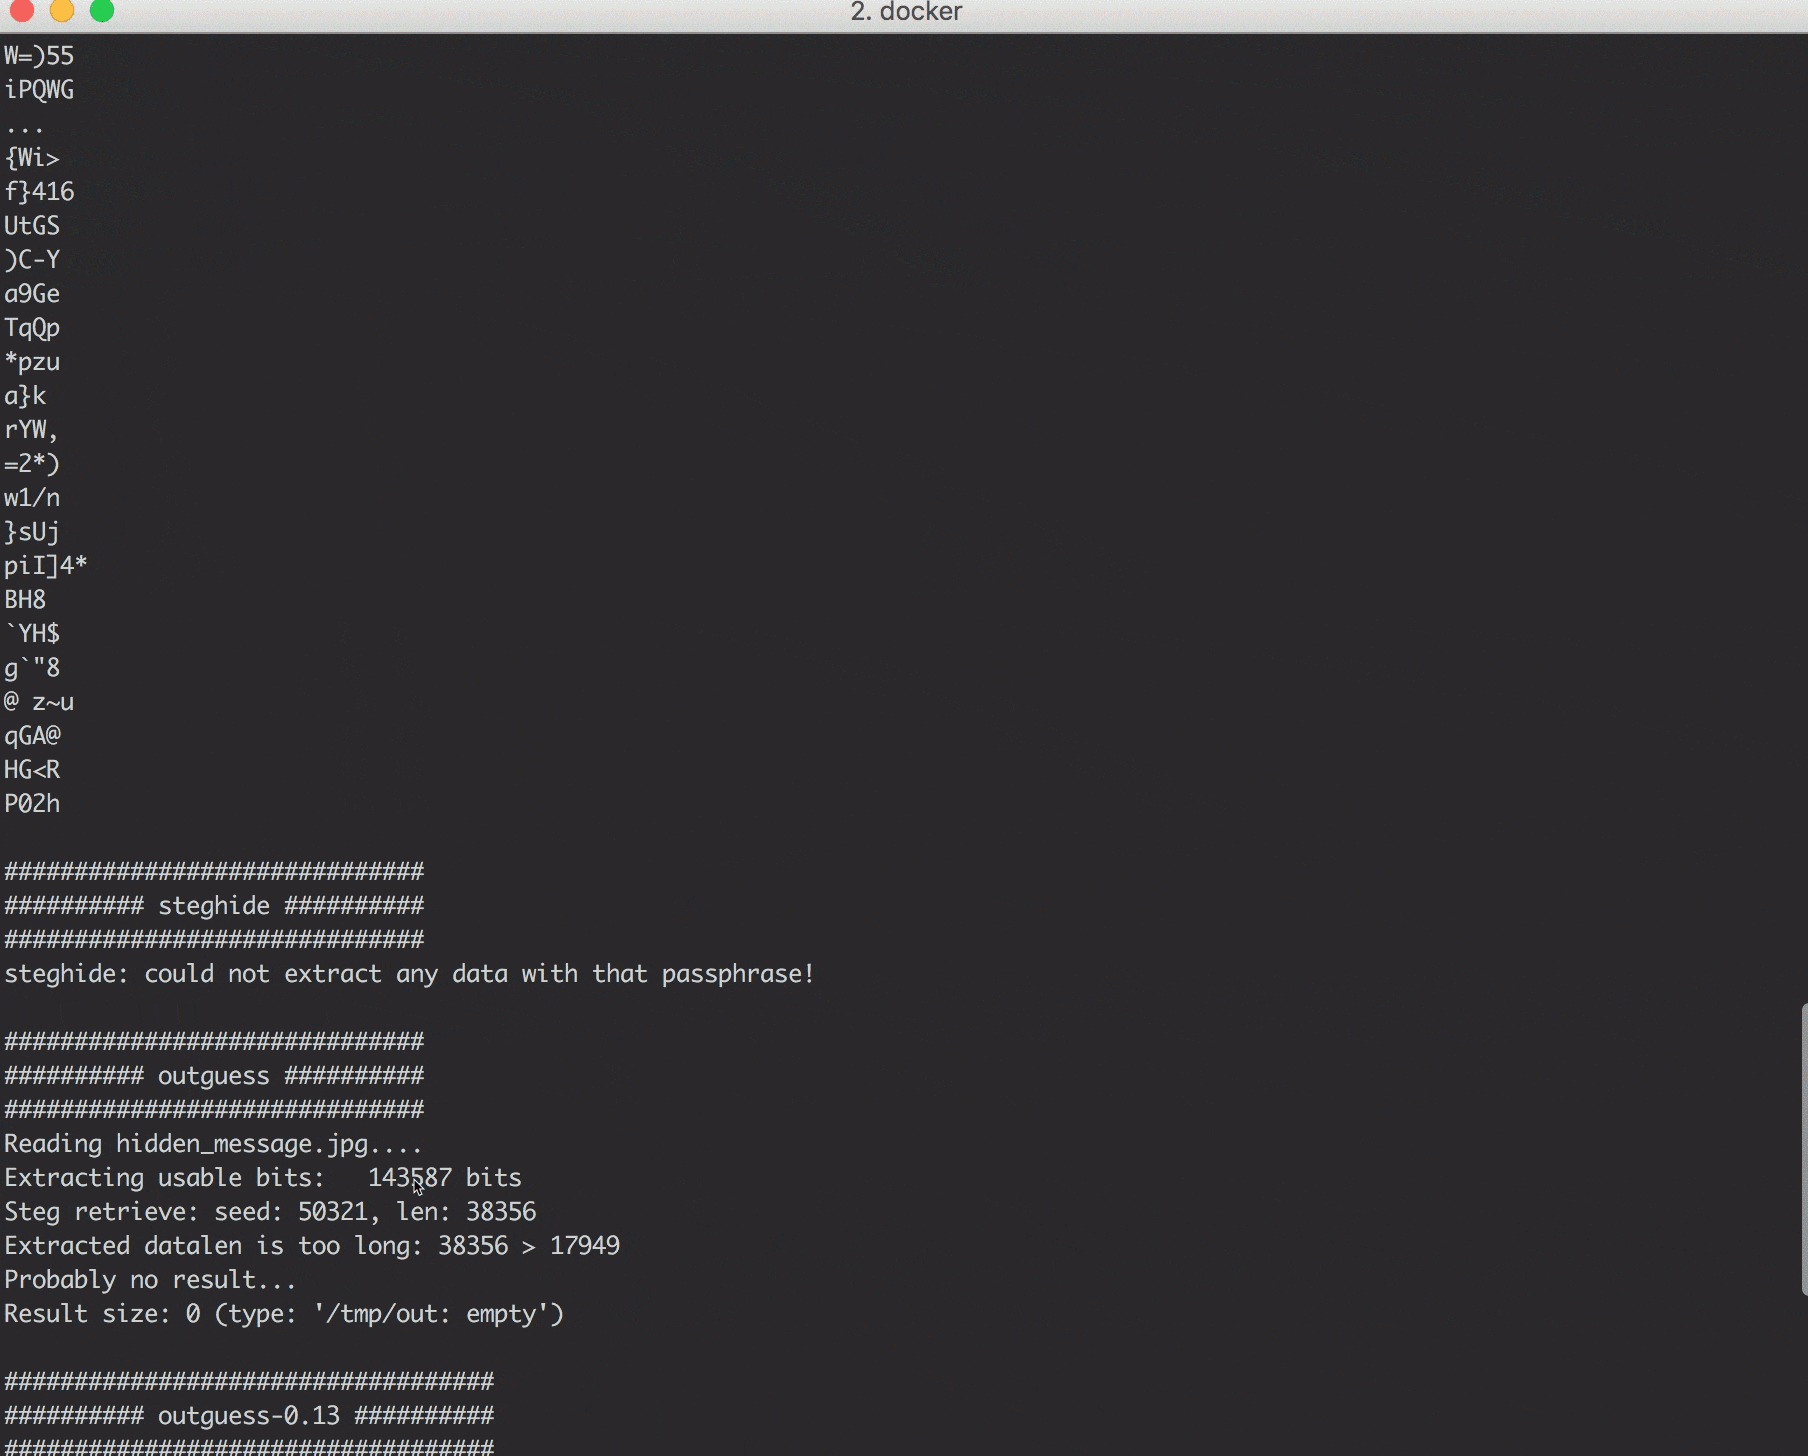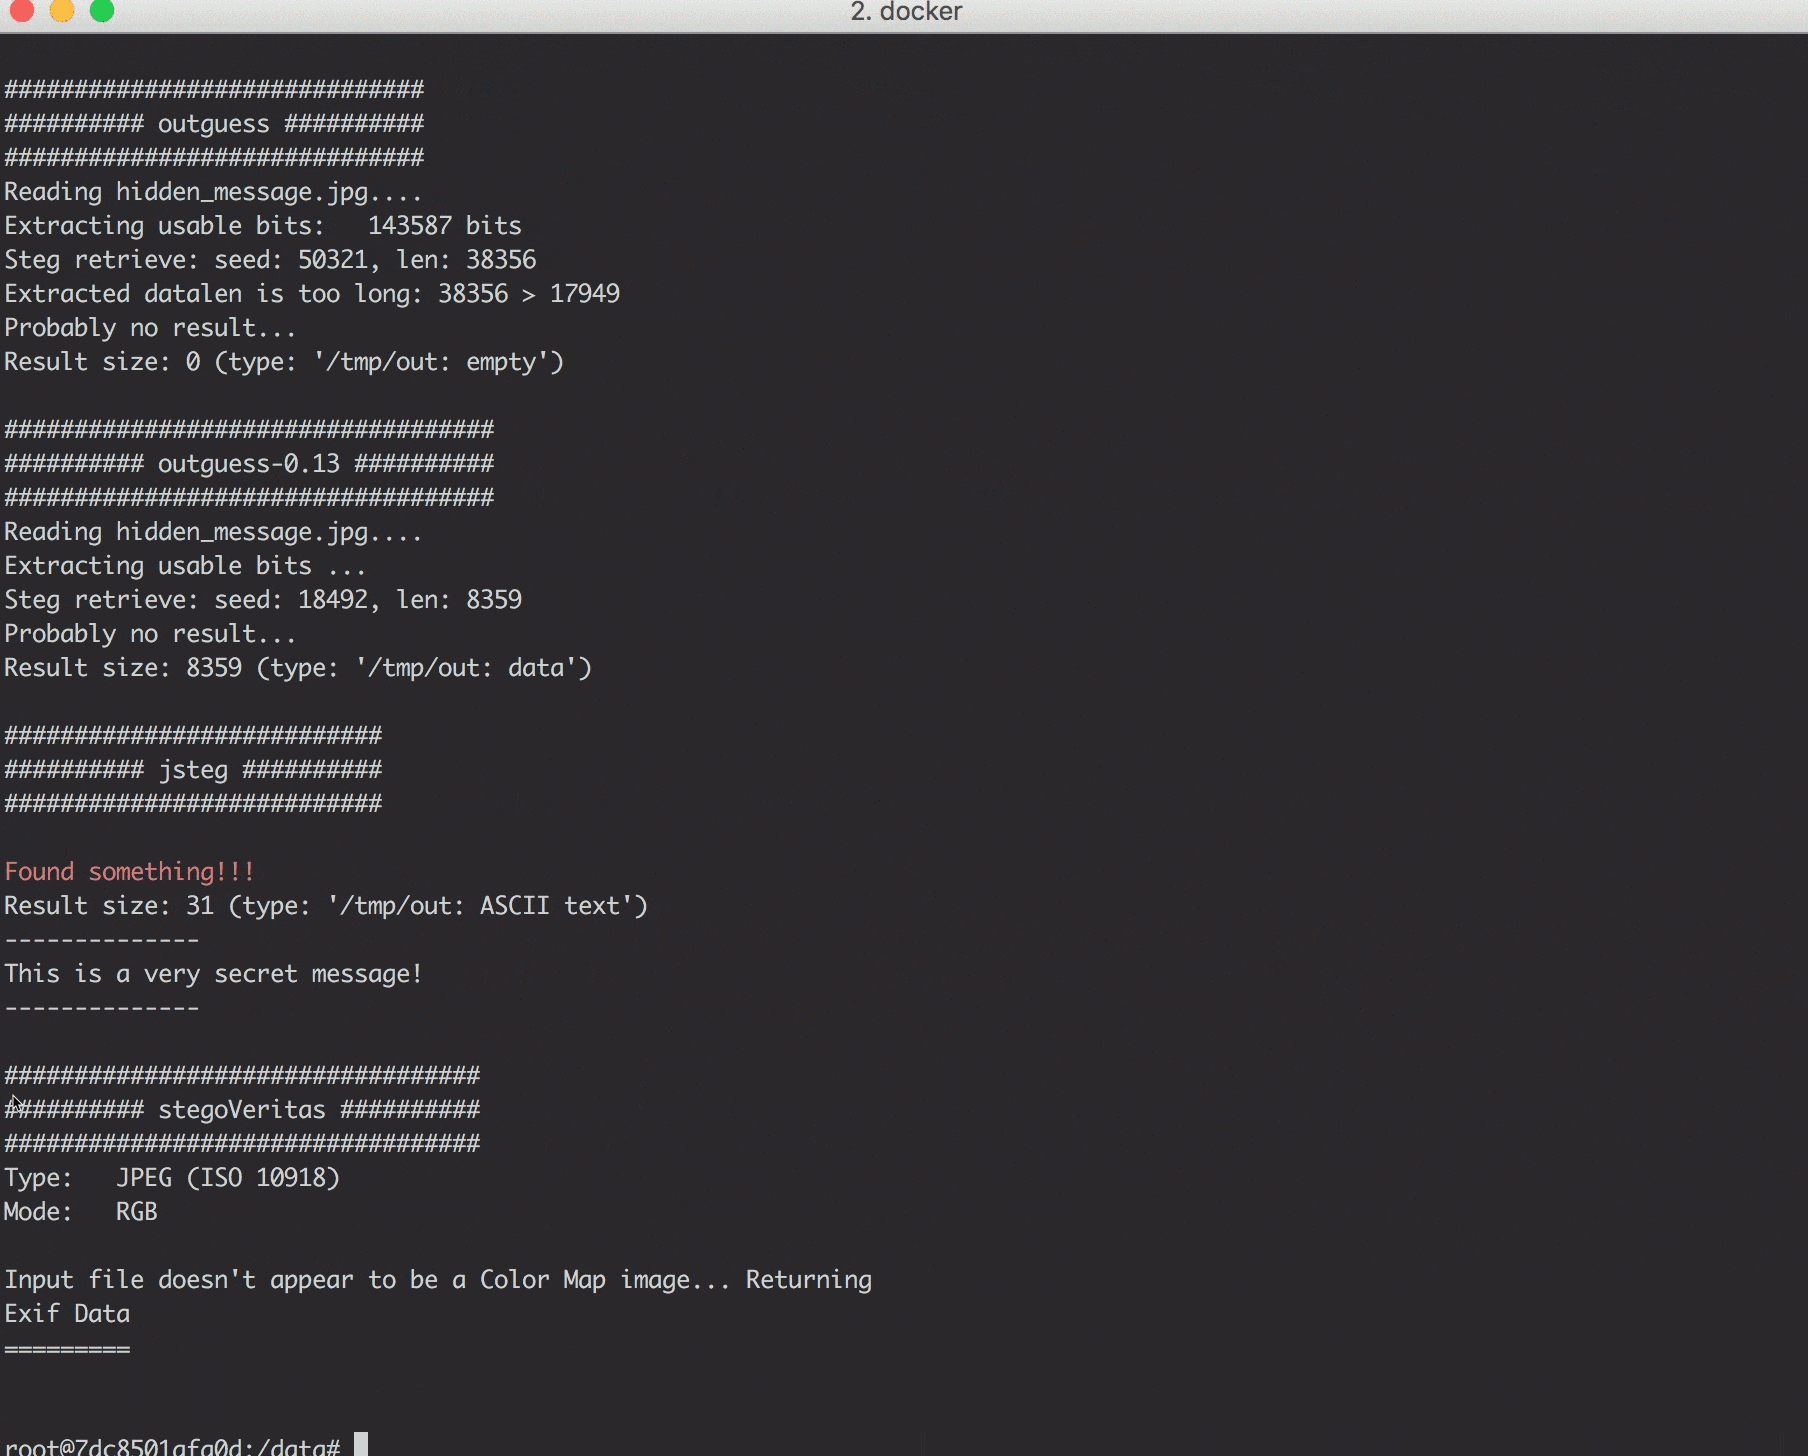
Collection d'outils de stéganographie - aide pour les défis CTF