
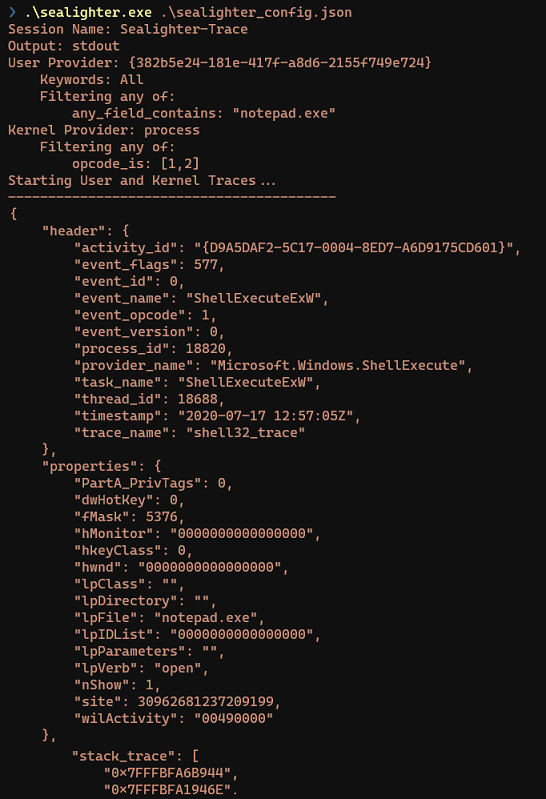
Sealighter
 pathtofile/sealighter
Outil de traçage ETW et WPP pour la recherche en sécurité. S'abonne à plusieurs fournisseurs, analyse automatiquement les événements en JSON, et…
forensicslog-analysis
pathtofile/sealighterOutil de traçage ETW et WPP pour la recherche en sécurité. S'abonne à plusieurs fournisseurs, analyse automatiquement les événements en JSON, et…
 certcc/keyfinder
Un outil pour trouver et analyser des fichiers de clés privées (et publiques), incluant le support des fichiers APK Android.
 scalabli/sashay
Sashay est un installateur automatique d'outils utiles.
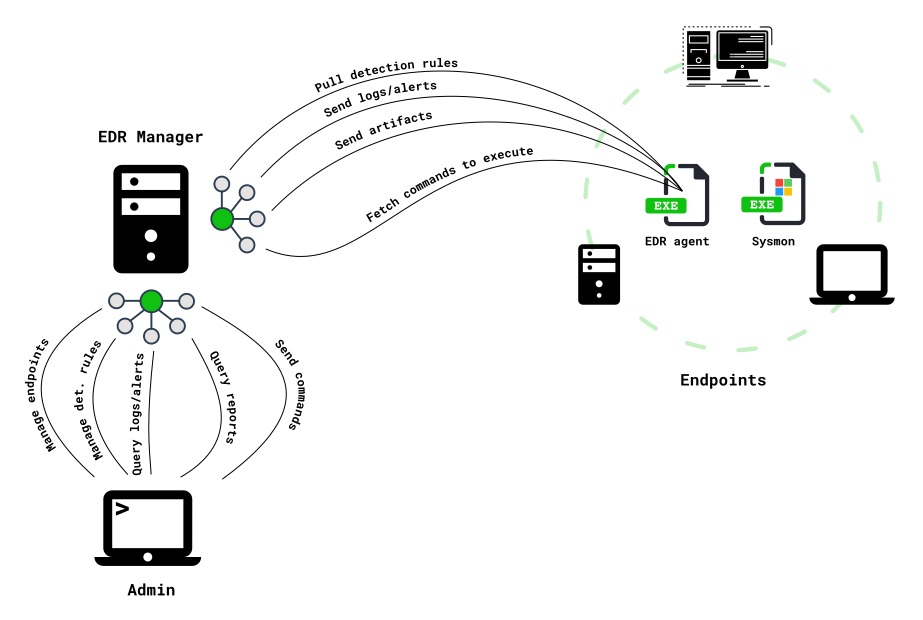 0xrawsec/whids
EDR Windows avec moteur de détection basé sur Gene, collecte d'artefacts en temps réel, intégration Sysmon et API REST pour gérer les endpoints, les…
 felixweyne/imaginaryc2
Imaginary C2 est un outil python qui vise à aider dans l'analyse comportementale (réseau) des malwares. Imaginary C2 héberge un serveur HTTP qui…
 cyb3rfox/aurora-incident-response
Documentation de réponse aux incidents simplifiée. Développée par des intervenants en réponse aux incidents pour des intervenants en réponse aux…
 orlikoski/skadi
Collecter, traiter et chasser avec des données basées sur l'hôte depuis MacOS, Windows et Linux
 star-sg/random-scripts
Collection de scripts Python DFIR et OSINT pour analyser des échantillons LNK malveillants, extraire des objets OLE à partir de MHTML et hacher des…
 rjsudlow/proxynotshell-ioc-checker
Script pour vérifier la présence d'IOCs créés par ProxyNotShell (CVE-2022-41040 & CVE-2022-41082)
 mufeedvh/moonwalk
Couvrez vos traces lors de l'exploitation Linux en ne laissant aucune trace dans les journaux système et les horodatages du système de fichiers.
 snovvcrash/usbrip
Suivi de l'historique des événements USB sous GNU/Linux
 mayhamad/memtracer
Outil d'analyse de mémoire en direct pour détecter les DLL .NET chargées par réflexion en scannant les régions mémoire des processus à la recherche…
 pinoywh1z/aoratoswin
Un outil qui supprime les traces des applications exécutées sur le système d'exploitation Windows.
 microsoft/routeros-scanner
Outil pour scanner les artefacts forensiques et les vulnérabilités de RouterOS (Mikrotik).
 robindavid/lsb-steganography
Programme Python pour stéganographier des fichiers dans des images en utilisant le bit de poids le plus faible.
 gmh5225/dma-processdumper
Simple Process Dumper utilisant DMA via un périphérique FPGA PCIe
 romaissaadjailia/get-applockereventlog
Ceci est un dépôt pour récupérer le journal d'événements Applocker en analysant le win-event log.
 hellgatecorp/docxnginxfx
Deep File Forensic. Créer ou manipuler des Wordlists à partir de documents texte (ex. pour le BruteForcing). Enregistrer ligne par ligne sous forme…