

Evtx_Log_Browser
 kacos2000/evtx_log_browser
Evtx Log (xml) Navigateur
defensive-toolsforensicsdigital-forensics+2
60
kacos2000/evtx_log_browserEvtx Log (xml) Navigateur
 ashemery/anti-forensics
Un dépôt pour suivre les techniques anti-forensiques.
 cyb3rtus/keepass_cve-2023-24055_yara_rule
Contient une règle yara simple pour rechercher des fichiers de configuration KeePass potentiellement compromis.
 mgeeky/msidump
MSI Dump - un outil qui analyse les paquets d'installation MSI malveillants, extrait les fichiers, les flux, les données binaires et intègre le…
 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.
 a-yatta/amdh
Durcissement des appareils mobiles Android
 pbnj/infosec-interview-questions
🗒️ Une collection [en cours de réalisation] de questions d'entretien pour les postes en sécurité de l'information.
 gmh5225/frida-stalker-ntstrace
Traceur d'appels système basé sur frida-stalker sous Windows (x64).
 unicornunicode/fact
Collecte, traite et visualise les données forensiques provenant de clusters de machines cloud et sur site pour la réponse aux incidents et les…
 paulnorman01/forensia
Outil anti-forensique pour les Red Teamers, utilisé pour effacer les traces lors de la phase de post-exploitation.
 alessandroz/lazagneforensic
Déchiffrement des mots de passe Windows à partir de fichiers de dump
 thomasareed/pict
Kit modulaire de réponse aux incidents pour collecter des données forensiques sur des endpoints macOS potentiellement infectés, capturant les…
 gmh5225/frida-medit
Scanner de mémoire de processus CUI multiplateforme basé sur Frida pour trouver, filtrer, patcher et dumper la mémoire des processus en direct lors…
 packtpublishing/learning-linux-binary-analysis
Apprentissage de l'analyse binaire Linux, publié par Packt
 rxwx/chlonium
Clonez et importez les cookies et mots de passe Chromium entre navigateurs avec déchiffrement hors ligne de la clé d'état DPAPI, prenant en charge…
 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 grapl-security/grapl
Plateforme graphique pour la détection et la réponse
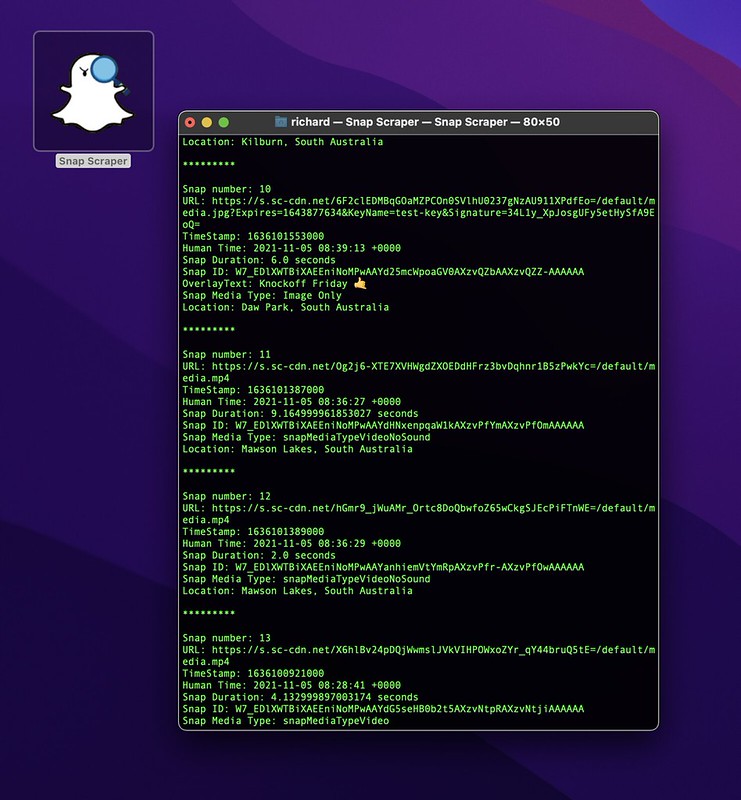 rhematt/snap-scraper
Extrait et télécharge les médias Snap Map par coordonnées pour l'OSINT, l'analyse forensique et la recherche. Prend en charge la journalisation des…