

RedHunt-OS
 redhuntlabs/redhunt-os
Machine virtuelle pour l'émulation d'adversaires et la chasse aux menaces
osintvulnerability-scannersexploit-frameworks+7
1.3k
redhuntlabs/redhunt-osMachine virtuelle pour l'émulation d'adversaires et la chasse aux menaces
 hexastrike/ivanti-connect-secure-logs-parser
Un script Python pour examiner les journaux d'événements Ivanti Secure Connect (ICS), conçu pour soutenir les enquêtes sur les vulnérabilités…
 jurelou/epagneul
Visualisation graphique pour les journaux d'événements Windows
 uoftctf/uoftctf-2025-chals-public
Documents de défi, code source et solutions pour UofTCTF 2025
 amnestytech/investigations
Indicateurs de compromission issus des enquêtes cyber d'Amnesty International
 nmantani/fileinsight-plugins
FileInsight-plugins : boîte à outils de décodage de l'éditeur hexadécimal McAfee FileInsight pour l'analyse de malwares
 last-byte/persistencesniper
Module Powershell pouvant être utilisé par les équipes bleues, les intervenants en réponse aux incidents et les administrateurs système pour chasser…
 wecooperate/imonitor
Système de surveillance et d'analyse du comportement des endpoints pour les processus, fichiers, registre et réseaux. Prend en charge les scripts,…
 v1d1an/s1em
Ce projet est un SIEM avec SIRP et Threat Intel, le tout en un.
 cado-security/varc
Volatile Artifact Collector collecte un instantané des données volatiles d'un système. Il vous indique ce qui se passe sur un système, et est…
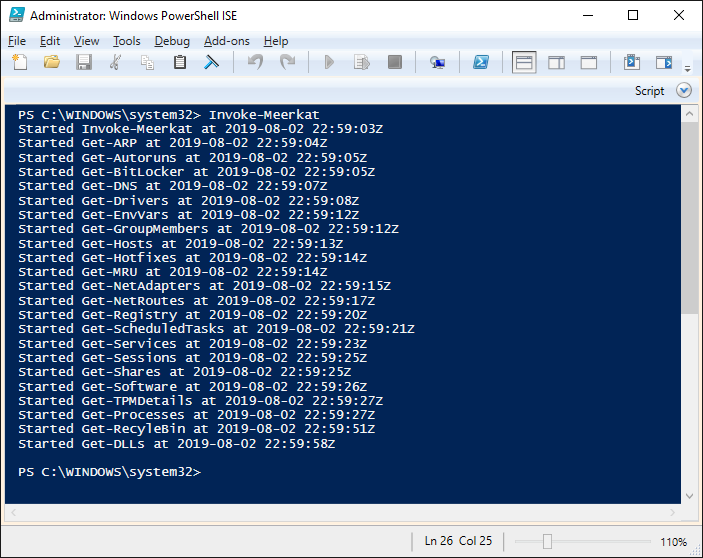 tonyphipps/meerkat
Une collection de modules PowerShell conçus pour la collecte d'artefacts et la reconnaissance des terminaux Windows.
 microsoft/ics-forensics-tools
Cadre forensique open-source pour analyser les métadonnées et les fichiers de projet des automates programmables industriels (PLC). Analyse les…
 anssi-fr/dfir4vsphere
Module Powershell pour la forensique VMWare vSphere
 stealth/psc
Chiffrement de bout en bout pour sessions tty multi-saut ou portshells + transfert de port TCP/UDP
 echo-devim/fhex
Un éditeur hexadécimal complet compatible avec Linux/Windows/MacOS
 alex-cart/leaf
Cadre d'acquisition de preuves pour Linux
 graniet/operative-framework
operative framework est un framework OSINT d'enquête en Rust, vous pouvez interagir avec plusieurs cibles, exécuter plusieurs modules, créer des…
 ra3edaj/lab-dfir-cve-2023-38831
d