

DeadMatter
 qsecure-labs/deadmatter
Outil d'extraction d'identifiants indépendant du décalage
password-crackingmemory-forensicshash-analysis+7
73
qsecure-labs/deadmatterOutil d'extraction d'identifiants indépendant du décalage
 ncsc-nl/citrix-2025
Outil de criminalistique numérique et de réponse aux incidents utilisant des règles YARA pour analyser les vidages mémoire (core dumps) Citrix…
 sucuri-labs/cve-2025-57819-ioc-check
Ce dépôt contient un script pour vérifier les IOCs actuels listés dans le sujet du forum freepbx concernant le CVE-2025-57819.
 aburgh/disk-arbitrator
Un utilitaire forensique pour Mac OS X qui gère le montage des systèmes de fichiers dans le cadre de procédures d'investigation numérique.
 corelight/zeek-spicy-stun
Un analyseur de protocole STUN pour Zeek basé sur Spicy.
 demonslay335/cryptotester
Un utilitaire pour jouer avec la cryptographie, destiné à l'analyse des rançongiciels.
 rowingdude/analyzemft
analyzeMFT.py est conçu pour analyser entièrement le fichier MFT d'un système de fichiers NTFS et présenter les résultats aussi précisément que…
 paolokappa/sharepointsecuritymonitor
Une solution complète de surveillance de la sécurité SharePoint basée sur PowerShell avec protection contre CVE-2025-53770, analyse avancée des DLL,…
 crowdstrike/xwf-yara-scanner
Extension X-Tension de scanner YARA natif pour X-Ways Forensics, permettant l'analyse de fichiers dans l'instantané avec support RVS multi-thread,…
 gmh5225/ransmap-ransomware-binary-classification
Notebook Jupyter analysant le jeu de données RanSMAP pour classer les familles de rançongiciels à partir des motifs d'accès mémoire (GPA, entropie,…
 dfir-dd/dfir-toolkit
Outils CLI pour l'investigation forensique des artefacts Windows
 bluefire-redteam-cybersecurity/bluefire-sharepoint-cve-2025-53770
Kit automatisé de détection, évaluation et correction pour SharePoint CVE-2025-53770 (CVSS 9.8). Comprend des scripts PowerShell pour vérifier l'état…
 thebeanogamer/hstsparser
Un outil pour analyser les bases de données HSTS de Firefox et Chrome en artefacts forensiques !
 gregwar/fatcat
Outil d'exploration, d'extraction, de réparation et de forensique des systèmes de fichiers FAT
 velocidex/linpmem
Pilote du noyau Linux pour l'acquisition de la mémoire physique, permettant un accès en lecture à toute adresse physique, y compris la mémoire…
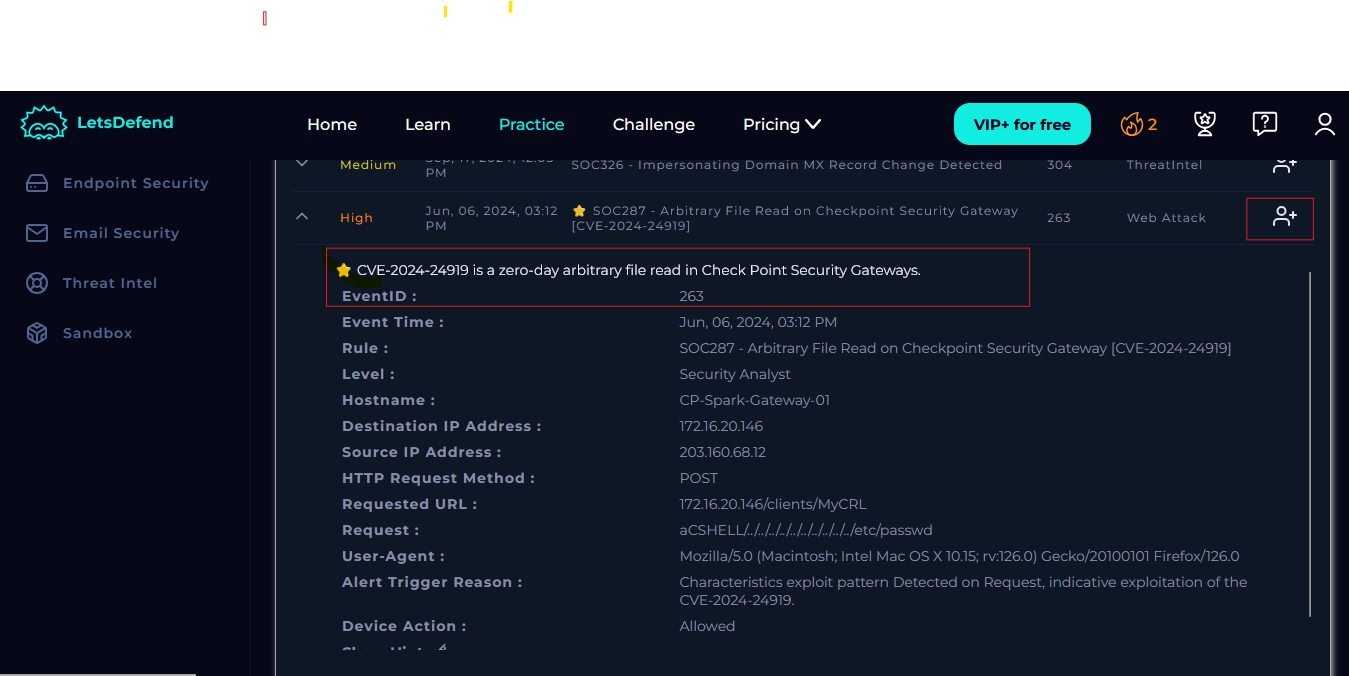 cyberbibs/event-id-263-arbitrary-file-read-on-checkpoint-security-gateway-cve-2024-24919-
Procédure pas à pas de réponse aux incidents SOC pour la lecture arbitraire de fichiers CVE-2024-24919 sur les passerelles Check Point, couvrant la…
 onapsis/onapsis-mandiant-cve-2025-31324-vuln-compromise-assessment
CVE-2025-31324 & CVE-2025-42999 outil d'évaluation des vulnérabilités et des compromissions
 microsoft/etl2pcapng
Utilitaire qui convertit un fichier .etl contenant une capture de paquets réseau Windows au format .pcapng.