

htb-writeups
 momenbasel/htb-writeups
Collection structurée de plus de 500 writeups de machines Hack The Box, plus de 400 solutions de challenges, et des outils d'apprentissage…
osintprivilege-escalationexploitation+7
201
momenbasel/htb-writeupsCollection structurée de plus de 500 writeups de machines Hack The Box, plus de 400 solutions de challenges, et des outils d'apprentissage…
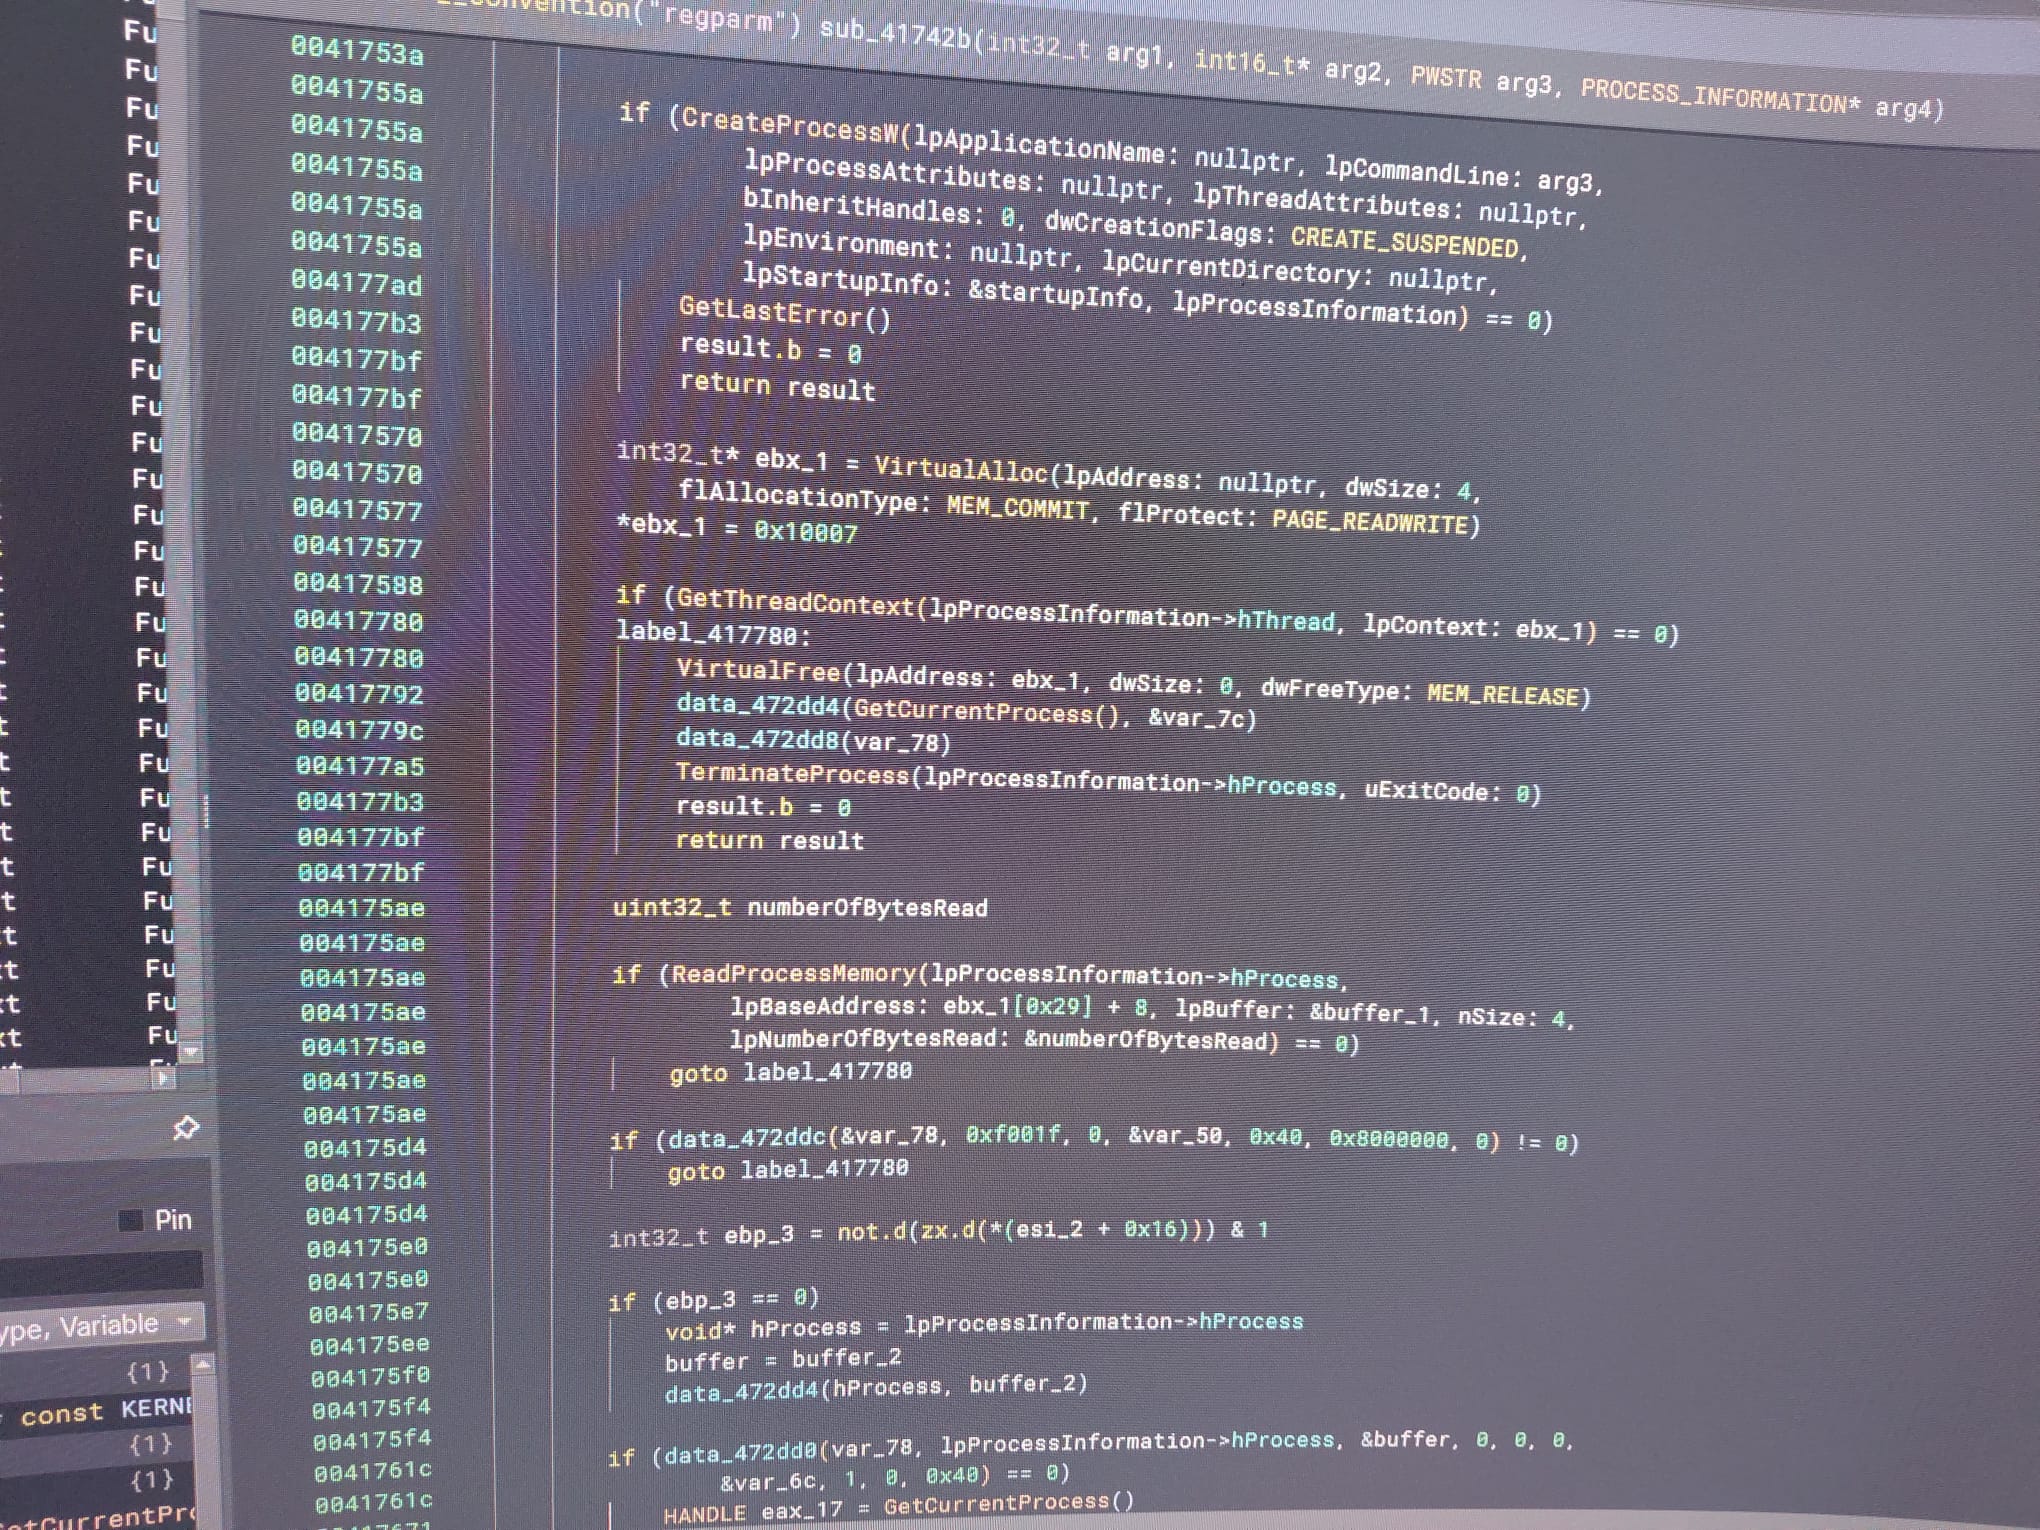 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Analyse de rétro-ingénierie d’une variante sans fichier du Remcos RAT qui s’injecte dans svchost.exe via des appels d’API native. Couvre l’extraction…
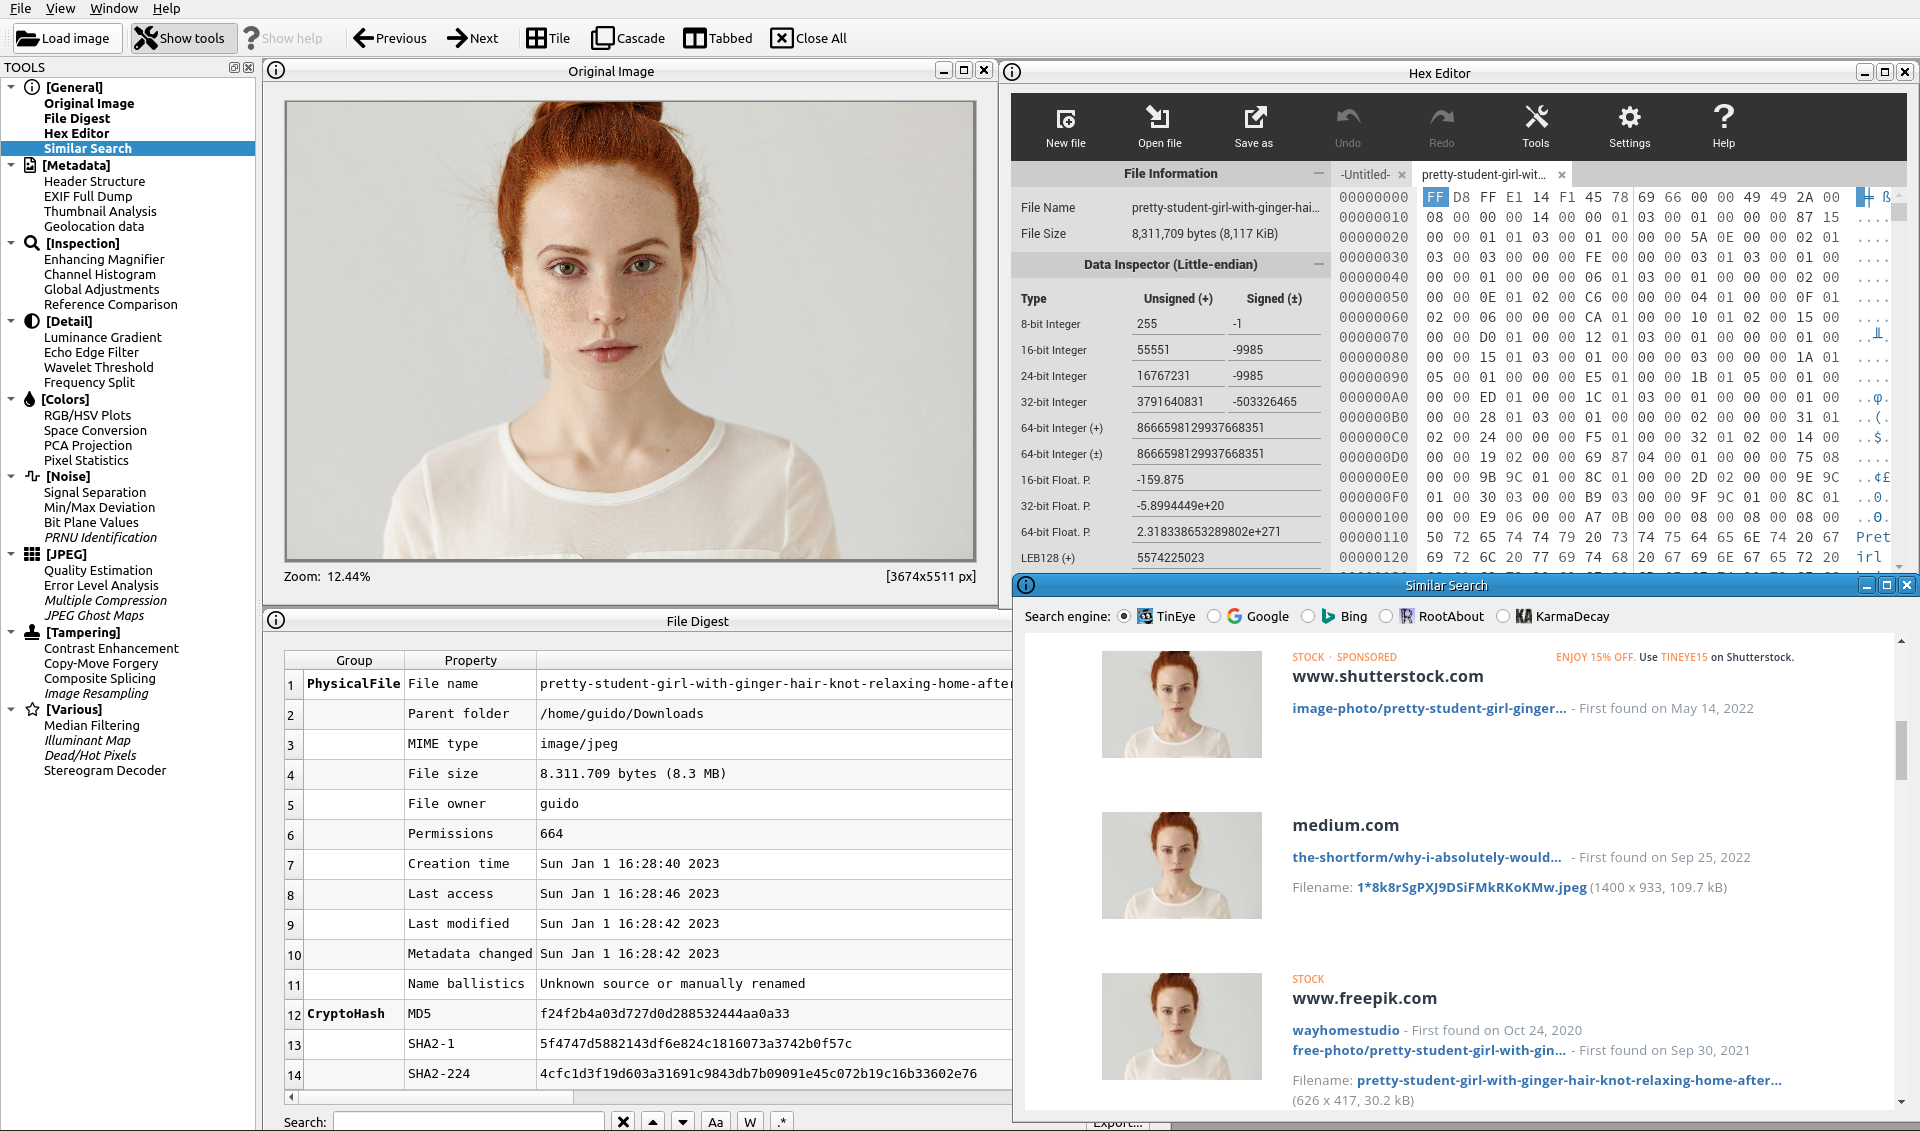 guidobartoli/sherloq
Une suite d'outils open-source pour l'investigation numérique d'images.
 piat0n/baremetal-ram-dumper
Un utilitaire x86 bare-metal pour vider la RAM physique directement sur le disque. Construit et testé pour des expériences d'attaque Cold Boot sur de…
 mrrawbit/sonicwall-sma1000-zero-day-ioc-check
Vérificateur Bash IoC non officiel pour les appliances SonicWall SMA1000 affectées par les CVE-2026-15409 et CVE-2026-15410 activement exploitées.
 christophe.duvernois/usb-spy
Intercepte et analyse le trafic USB Mass Storage au niveau bloc et fichier, émule des périphériques USB, et prend en charge des stubs Python…
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
 meirwah/awesome-incident-response
Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…
 sachitrafa/yourmemory
Mémoire d'IA agentique avec décroissance selon la courbe d'oubli d'Ebbinghaus. +16pp meilleur rappel que Mem0 sur LoCoMo.
 0xkirisame/spica
Détecteur de rootkit Linux basé sur eBPF utilisant une analyse multi-canal à vues croisées (sched_switch, NMI, /proc) pour détecter DKOM, la…
 andrewrathbun/dfirartifactmuseum
Le but de ce dépôt est d'archiver les artefacts de toutes les versions de différents OS et de les catégoriser par type. Cela aidera aux processus de…
 proteqtum/interactive-binary-structures
Documentation interactive et référence visuelle pour les formats binaires et les agencements de mémoire système.
 quantika14/guasap-whatsapp-foresincs-tool
Outil forensique WhatsApp
 kaandemir993/vidar-stealer-reverse-engineering
Analyse approfondie de rétro-ingénierie de Vidar Stealer 2.0 couvrant la falsification du Planificateur de tâches (horodatages de 1999), le process…
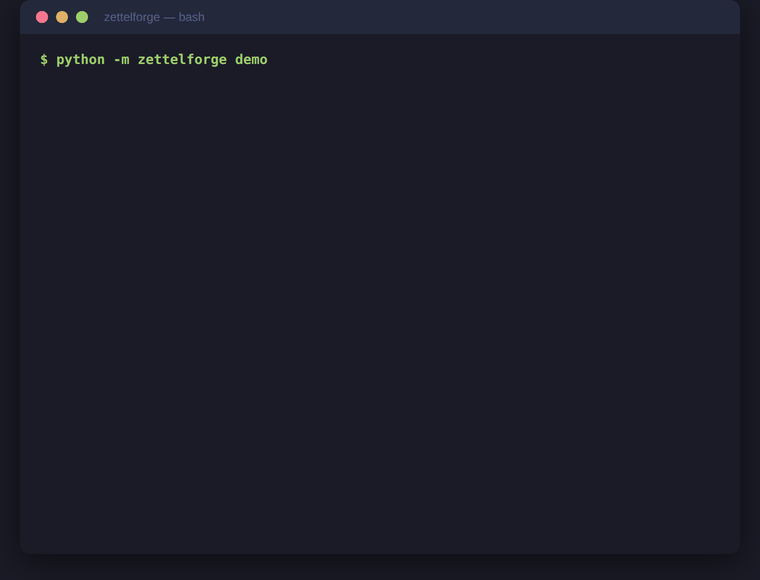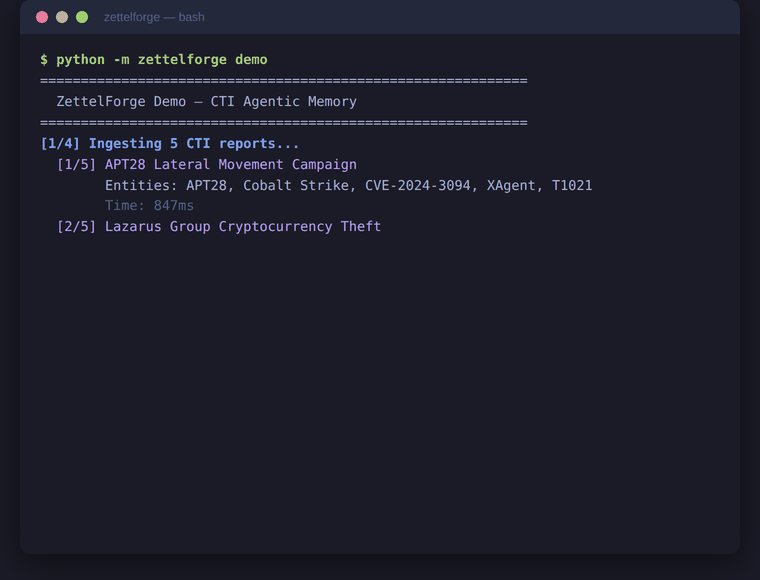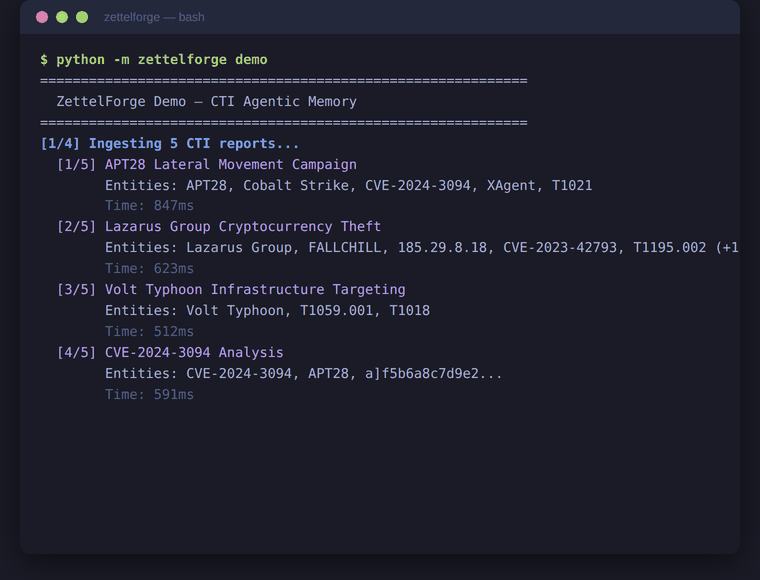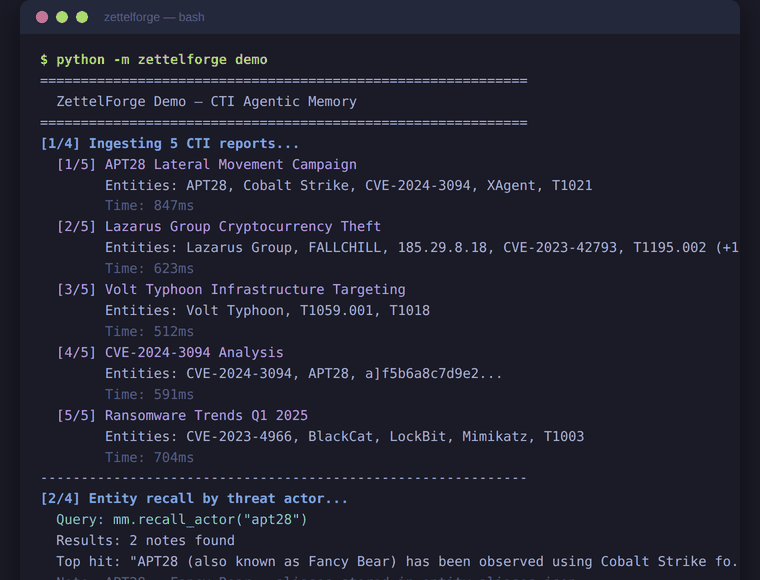 threatrecall/zettelforge
Mémoire agentive pour la CTI en Python — graphes de connaissances STIX, résolution d'alias d'acteurs de menace, RAG hors ligne en priorité, serveur…
 nicholasc03/dns-poisoning-triage-lab
Triage forensique de l'empoisonnement du cache DNS sur du matériel hérité. Comprend l'analyse PCAP d'injections d'enregistrements non sollicités de…
 opensourcemalware/polinrider
Dossier technique sur l'attaque de la chaîne d'approvisionnement PolinRider liée à la Corée du Nord, documentant l'injection de payload JS obfusqué,…
 lukeslp/redtail-ioc
Des IOC et une checklist de triage en lecture seule issue d'une compromission root Linux réelle : RedTail miner, persistance XorDDoS, MoneroOcean…