
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires Généraux
Gestion des Indicateurs de Compromission (IOC)
OSINT (Renseignement de Sources Ouvertes)
Sniffing et Analyse de Paquets
Cassage de Mots de Passe
Frameworks de Tests d'Intrusion
Outils de Phishing
Escalade de Privilèges
Reconnaissance
Analyse Statique
Scanners de Vulnérabilités
Scanners de Vulnérabilités Web
Audit Wi-Fi
Sécurité Bluetooth
Sécurité des Conteneurs
Analyse Dynamique (Sandboxing)
Outils de Chiffrement/Déchiffrement
Frameworks d'Exploitation
Gestion des Identités
Sécurité iOS
Sécurité IoT
Criminalistique Mémoire
Cartographie Réseau
OSINT pour l'Ingénierie Sociale
Attaques de Mots de Passe
Génération de Payloads
Mécanismes de Persistance
Scan de Ports
Analyse Statique de Code (SAST)
Flux et Agrégateurs de Menaces
Analyse des Vulnérabilités
Proxies Web et Interception
Analyse de Code
Énumération DNS et Sous-domaine
Analyse Dynamique de Code (DAST)
Exploitation
Analyse de Hachage
Évasion IDS/IPS
Outils d'Impersonation
Mouvement Latéral
Pentesting d'Applications Mobiles
Criminalistique Réseau
Rétro-ingénierie
Outils RFID/NFC
Sécurité SCADA/ICS
Scripting et Automatisation
Sécurité Serverless
Shellcode
Exploitation d'Applications Web
Tests de Sécurité des API
Audit de Configuration
Exfiltration de Données
Débogueurs
Analyse Forensique
Collecte d'Informations
Criminalistique Mobile
Contrôle d'Accès Réseau
Post-Exploitation
Virtualisation de Sécurité
Hameçonnage
Contournement de WAF
Sécurité Web
Fuzzing
Sécurité Réseau
Stéganographie
Sécurité Sans Fil
Récupération de Données
Analyse de Malware
Criminalistique Numérique
Hacking Matériel
Cryptographie
CTF
Tests d'Intrusion
Sécurité Cloud
DevSecOps
Sécurité Mobile
Protection de la Vie Privée
Commandement et Contrôle
Ingénierie Sociale
Sécurité Matérielle
Utilitaires et Frameworks
Sécurité Matériel et IoT
Détection de Secrets
Analyse de Binaires
Renseignement sur les Menaces
Gestion des Identités et des Accès (IAM)
Sécurité de la Chaîne Logistique
Authentification
Apprentissage Automatique
Détection d'Intrusion
Articles et Recherche
Mauvaise Configuration
Énumération de Sous-domaines
Collecte d'Emails
Apprentissage et Éducation
Rétro-Ingénierie Assistée par IA
Fuzzing DNS
Red Teaming
Réponse aux Incidents
Crawler
Ressources Organisées
Outil d'Accès à Distance
Génération de Shellcode
Développement de Charges Utiles
Cheval de Troie d'Accès à Distance
Sécurité des API
Anti-Bot
Usurpation d'Empreinte Numérique
Contournement de CAPTCHA
Sécurité des Emails
Analyse DNS
Ingénierie du Chaos
Parcours et Cours
Évasion de Conteneur
Sécurité de l'IA
Sécurité des Bases de Données
Analyse de Micrologiciel
Détection d'Anomalies
Analyse de Journaux
Attaque Adversariale
Exploitation de Binaires
Labs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
817 résultats
tracehound preview
Archived

tracehound

GitHubtracehound/tracehound

Contrôles de sécurité opérationnels avec garanties forensiques

defensive-toolsioc-managementforensics+5
il y a 2 mois
nfstream preview

nfstream

GitHubnfstream/nfstream

NFStream: un cadre flexible d'analyse de données réseau.
forensicsnetwork-securitymachine-learning+4
1.2kil y a 2 mois
wiremax preview

wiremax

GitHubinfobyte/wiremax

Postdissector Wireshark basé sur Lua qui déchiffre et analyse les IEs de fournisseur 802.11 d'Ubiquiti AirMAX/RouterBoard en champs filtrables.
general-purpose-utilitiesreverse-engineeringforensics+2
10il y a 2 mois
bytesrevealer preview

bytesrevealer

GitHubvulnex/bytesrevealer

Visionneuse de reverse engineering en ligne
static-analysisvulnerability-analysisreverse-engineering+4
15il y a 2 mois
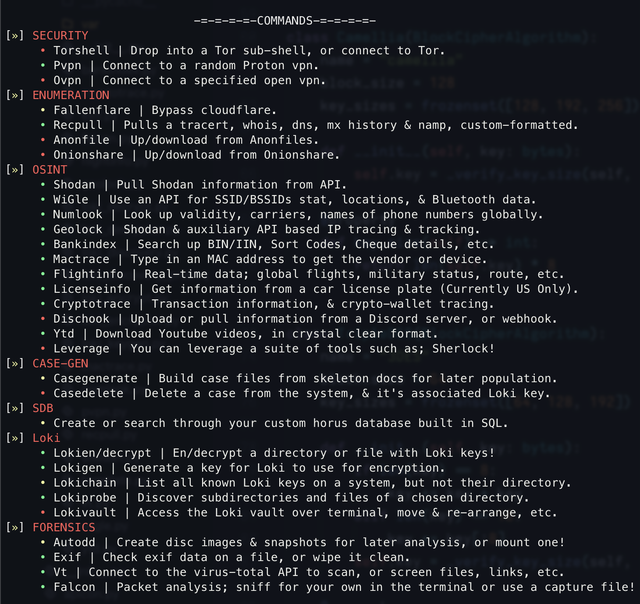
horus preview

horus

GitHub6abd/horus

Un outil d'OSINT / de criminalistique numérique développé en Python
osintencryption-decryption-toolsforensics+3
645il y a 2 mois
UnConfuserEx preview

UnConfuserEx

GitHubzypherion-technologies/unconfuserex

Un désobfuscateur ConfuserEx2 prenant en charge l'anti-tamper, le compresseur, les constantes, le flux de contrôle et la récupération de ressources.

static-analysisdynamic-analysis-sandboxingcode-analysis+6
40il y a 2 mois
dfir-orc preview

dfir-orc

GitHubdfir-orc/dfir-orc

Outil de collecte d'artefacts forensiques pour les systèmes exécutant Microsoft Windows
defensive-toolsforensicsinformation-gathering+2
445il y a 2 mois
OffsetInspect preview

OffsetInspect

GitHubwarpedatom/offsetinspect

Boîte à outils PowerShell pour l'analyse des limites de détection AMSI/Defender et le tri statique des malwares fait correspondre les décalages…
defensive-toolsstatic-analysisvulnerability-analysis+8
82il y a 2 mois
RecuperaBit preview

RecuperaBit

GitHublazza/recuperabit

Un outil de reconstruction forensique de systèmes de fichiers.
disk-forensicsforensicsdata-recovery+1
624il y a 2 mois
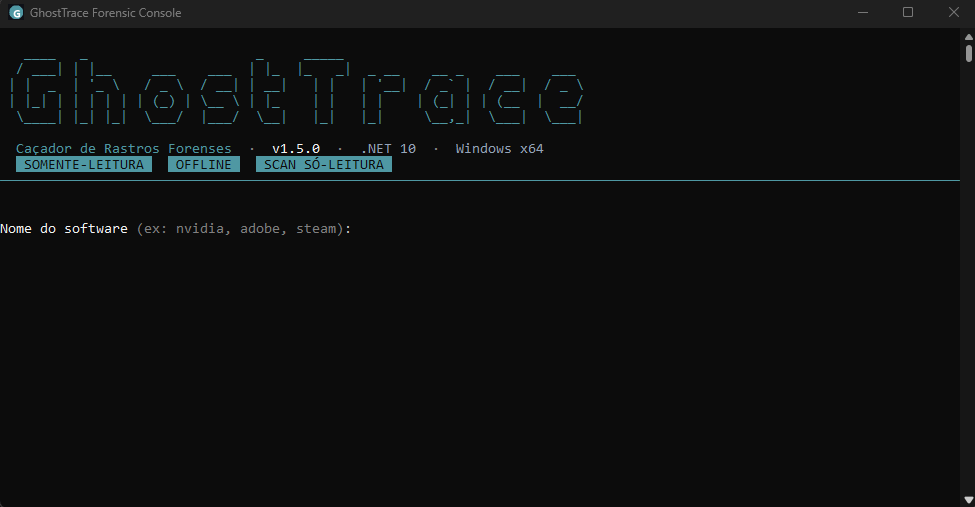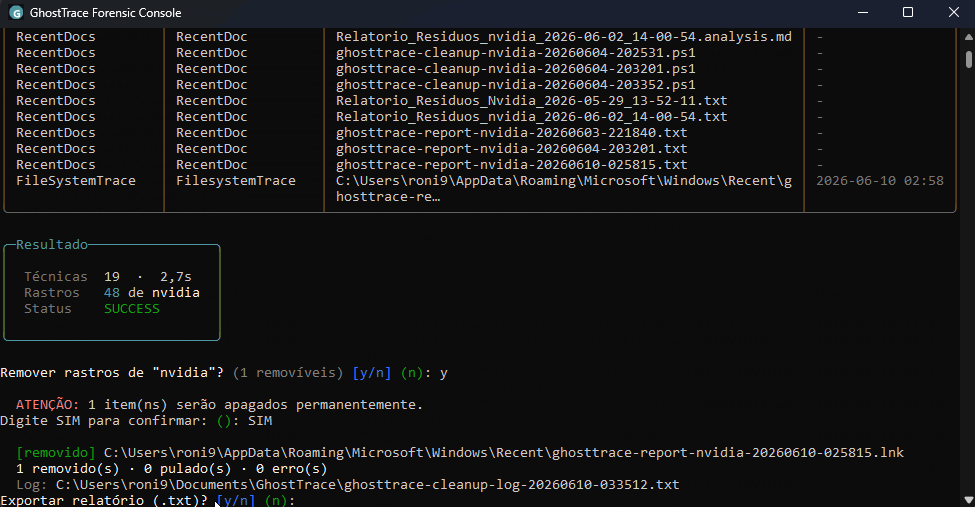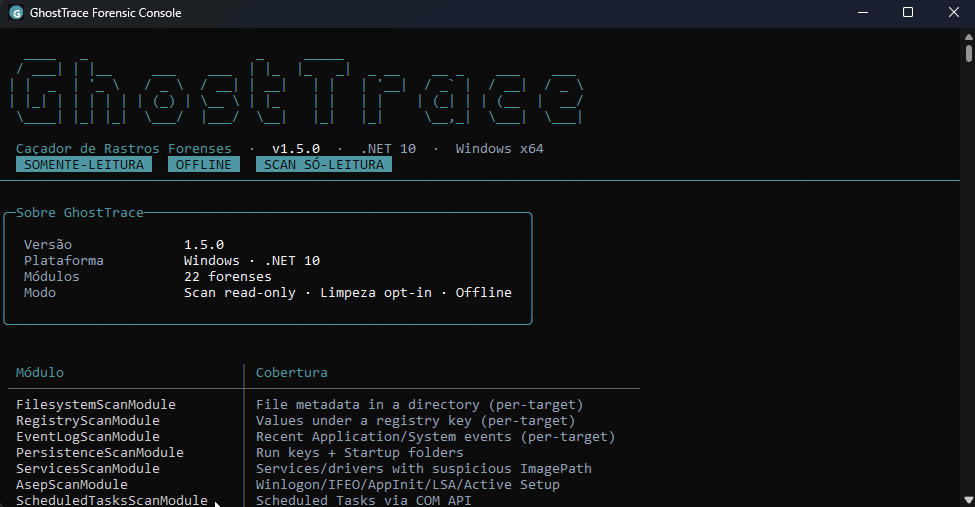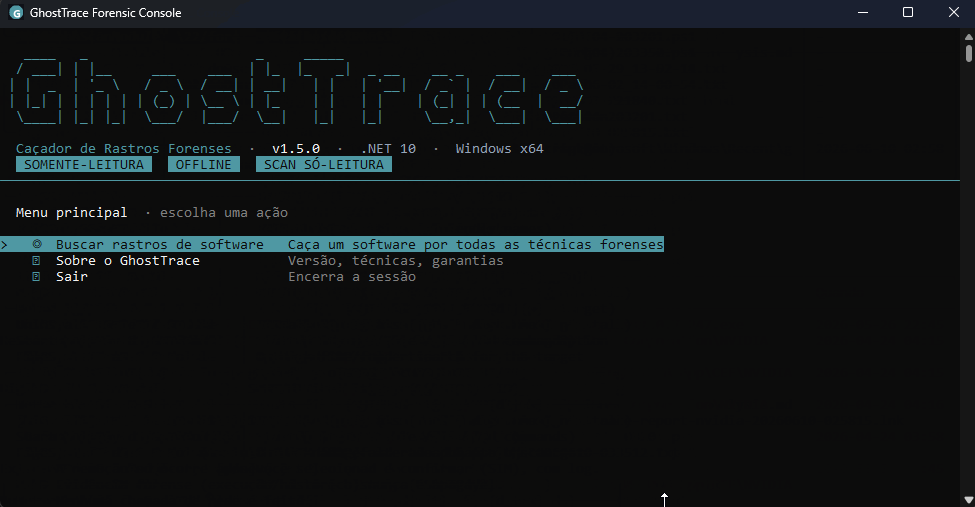
GhostTrace preview

GhostTrace

GitHubdevzinh/ghosttrace

Scanner forensique Windows en lecture seule pour les traces logicielles — persistance, artefacts d'exécution (Prefetch, Shimcache, BAM), corrélation…
memory-forensicspersistence-mechanismsforensics+3
il y a 2 mois
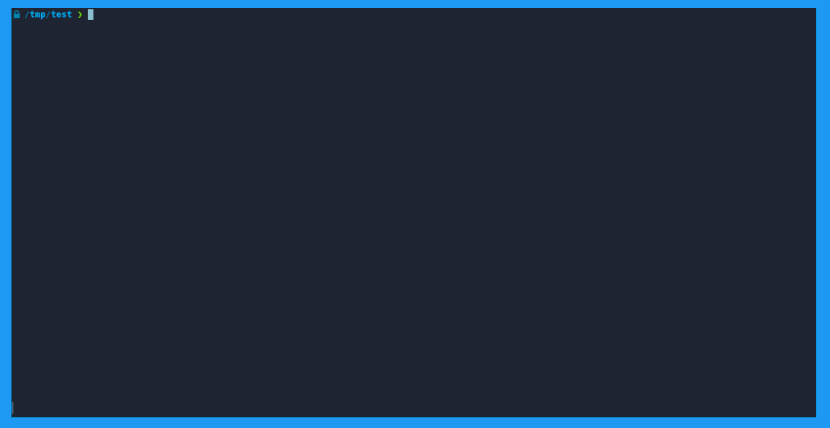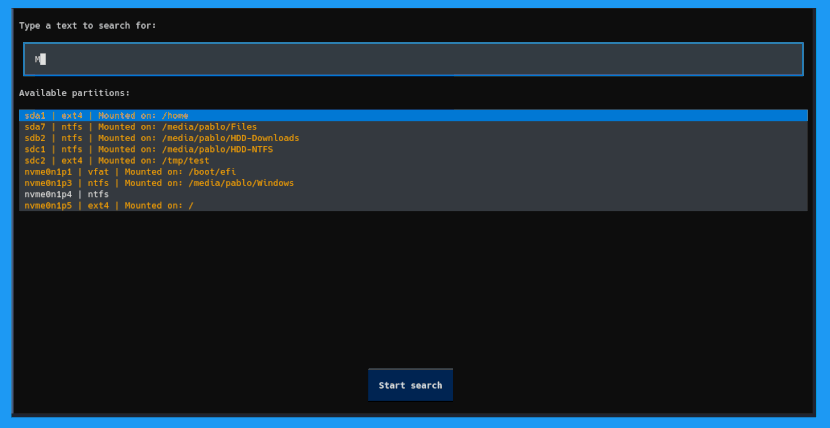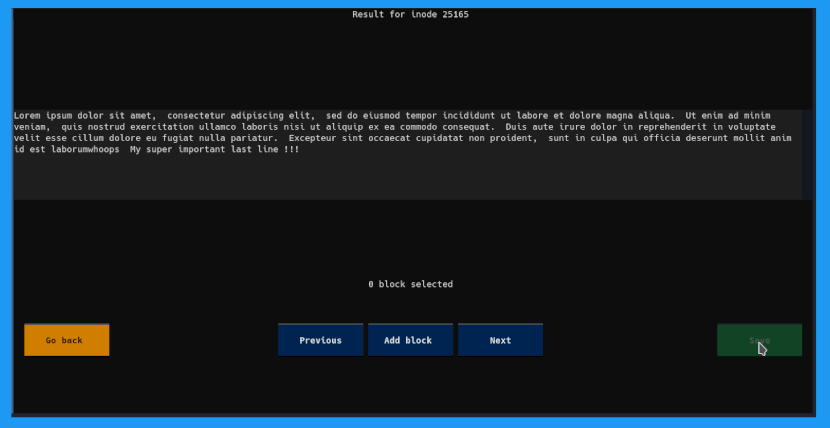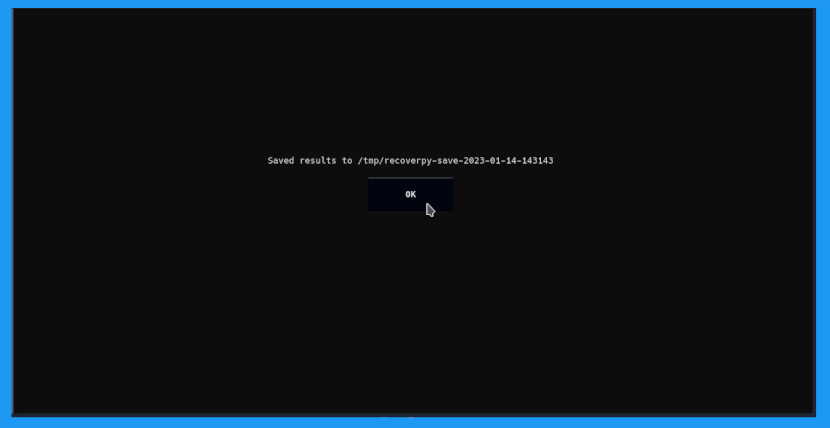
RecoverPy preview

RecoverPy

GitHubpablolec/recoverpy

Trouvez et récupérez interactivement les fichiers supprimés ou :point_right: écrasés :point_left: depuis votre terminal.
disk-forensicsforensicsdata-recovery+1
1.8kil y a 2 mois
Salat-Stealer-Telegram-Proxy-Decoy-C2-Analysis preview

Salat-Stealer-Telegram-Proxy-Decoy-C2-Analysis

GitHubkaandemir993/salat-stealer-telegram-proxy-decoy-c2-analysis

Analyse en rétro-ingénierie de Salat Stealer, un info-stealer basé sur Go qui utilise un leurre de proxy Telegram, une communication C2 et des blocs…
reverse-engineeringforensicsinformation-gathering+6
5il y a 2 mois
wp2shell-scan preview

wp2shell-scan

GitHubinstawp/wp2shell-scan

Détecter et nettoyer la compromission WordPress wp2shell (CVE-2026-63030) — exécutable par lots, lecture seule par défaut

defensive-toolsvulnerability-scannersscripting-automation+5
6il y a 2 mois
android-backup-extractor preview

android-backup-extractor

GitHubnelenkov/android-backup-extractor

Extraire et reconditionner les sauvegardes ADB Android (ICS+). Prend en charge les archives cryptées, la conversion tar, et les E/S standard pour…
android-securityforensicsdata-recovery+1
2.6kil y a 2 mois
persisthunt preview

persisthunt

GitHubraj3shp/persisthunt

Script de détection de persistance, de chasse et de collecte d'artefacts Linux
privilege-escalationreconnaissancecontainer-security+6
25il y a 2 mois
SecurityClaw preview

SecurityClaw

GitHubsecurityclaw/securityclaw

Un agent autonome modulaire et basé sur des compétences pour un Centre d'Opérations de Sécurité (SOC) qui surveille les données…

reconnaissancevulnerability-analysisforensics+8
263il y a 2 mois
wp2shell-compromise-scanner-plugin preview

wp2shell-compromise-scanner-plugin

GitHubeyesecurity/wp2shell-compromise-scanner-plugin

Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)
ioc-managementvulnerability-scannersforensics+5
il y a 2 mois
Persistnux preview

Persistnux

GitHubgo-lanz/persistnux

Outil de détection de persistance Linux basé sur Bash pour les enquêtes DFIR. Analyse 15+ mécanismes de persistance (systemd, cron, modules noyau,…

privilege-escalationpersistence-mechanismsvulnerability-analysis+7
3il y a 2 mois
Précédent1…111213…46Suivant