ParrotSec-Linux-Hardening-Project

Projet systématique de durcissement du noyau Linux mettant en œuvre les paramètres recommandés par KSPP, la mise sur liste noire des modules et la…

Projet systématique de durcissement du noyau Linux mettant en œuvre les paramètres recommandés par KSPP, la mise sur liste noire des modules et la…

CredsHunter - Scripts de chasse aux identifiants pour les systèmes d'exploitation Windows et Linux

Analyse de fichiers en temps réel, basée sur des conteneurs, à l'échelle de l'entreprise.

Fournit des fichiers supplémentaires et des sources de paquets Debian pour une distribution Linux spécialisée axée sur l'analyse de logiciels…

Outil OSINT recherché et conçu pour traquer les handles IG

Code source du livre « Violent Python » de TJ O'Connor. Le code a été entièrement converti en Python 3, reformaté pour se conformer aux normes PEP8…

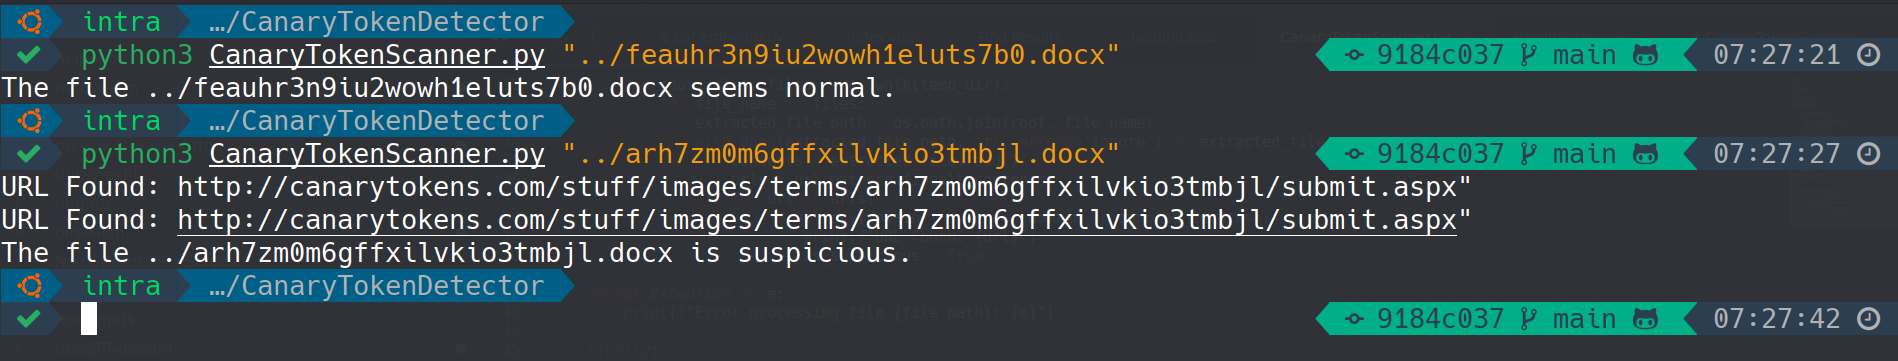
Détecte les CanaryTokens dans les documents Office et les PDF (docx, xlsx, pptx, pdf) sans déclencher d'alertes

Sniffer de transferts USB en direct et à l'échelle du système en eBPF — décode le trafic USB en ligne (SETUP de contrôle, SCSI, HID) à partir de deux…

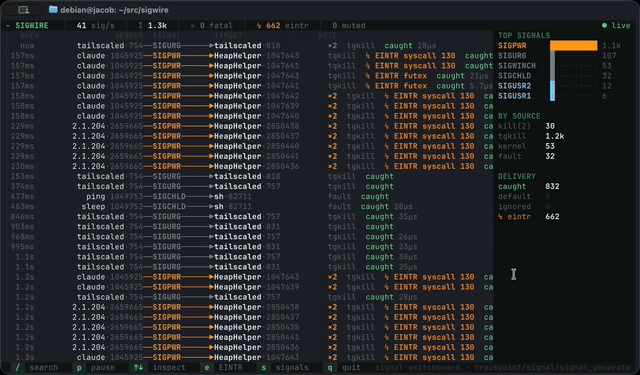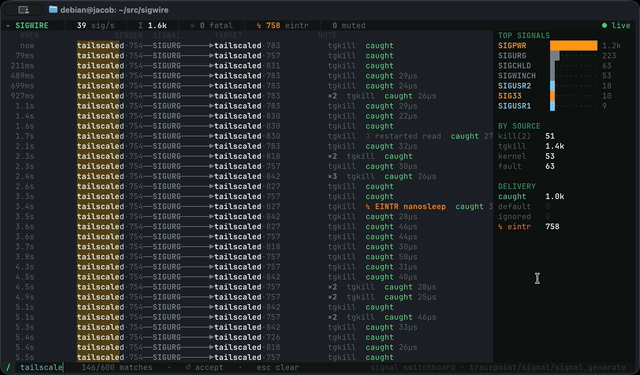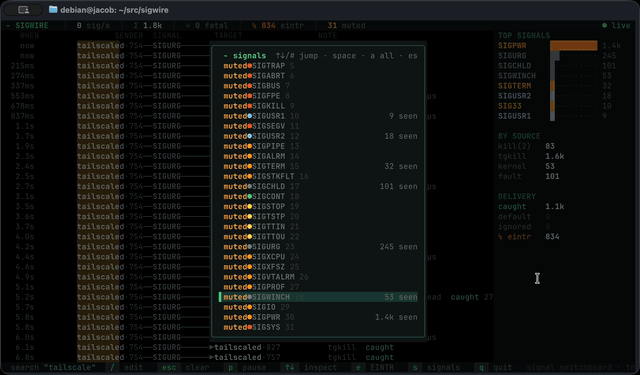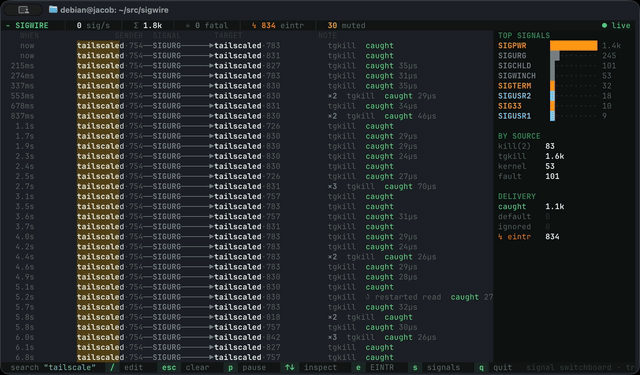
Outil d'observabilité en direct des signaux du noyau utilisant des points de trace eBPF pour diffuser en continu chaque signal levé sur un hôte…

Workflow d'automatisation SOC documenté utilisant Wazuh, N8N, Caldera et Velociraptor

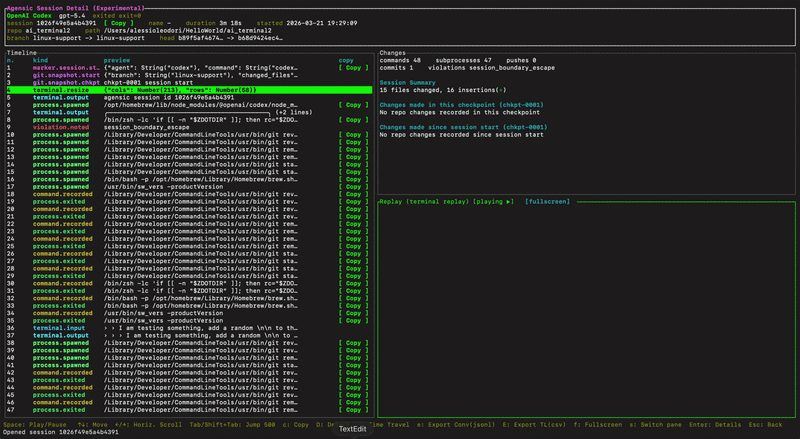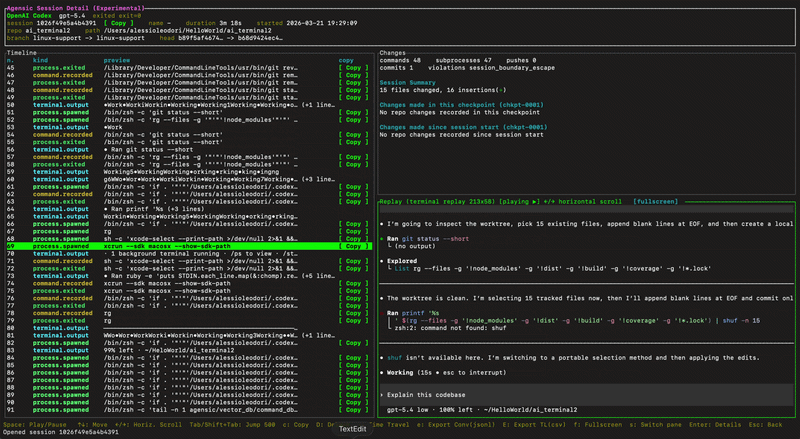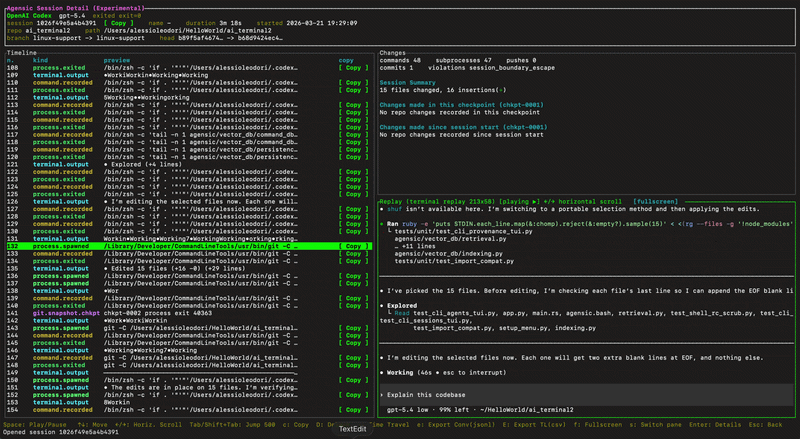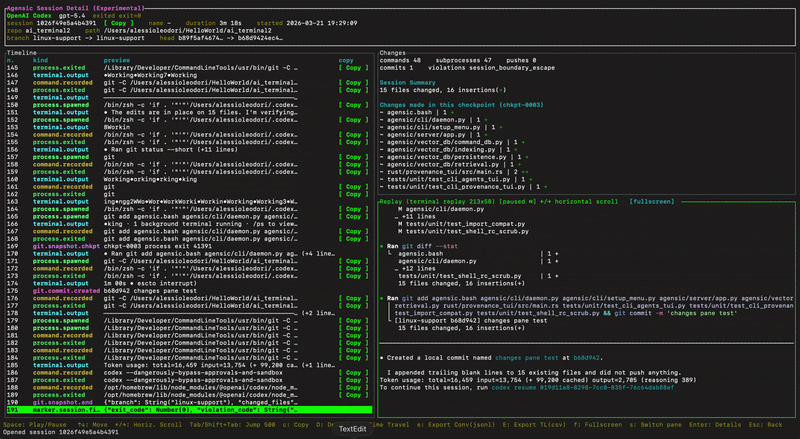
Forensique terminale cryptographique et rejeu de session pour agents IA. Suit, signe et audite chaque commande avec des étiquettes de provenance, des…

Détecte l'injection de processus et la manipulation de mémoire utilisées par les malwares. Repère les régions RWX, les motifs de shellcode, les hooks…

Walkthrough complet de HTB OneTwoSeven : identifiants déterministes, évasion chroot par symlink, RCE par contournement de règles de réécriture,…

Outil de récupération de dump de Gallery Vault avec découverte automatisée, dérivation de clé et restauration automatique des médias.

🚨 Recherche sur le renseignement des menaces et la réponse aux incidents concernant la faille zero-day RCE « ToolShell » de SharePoint…

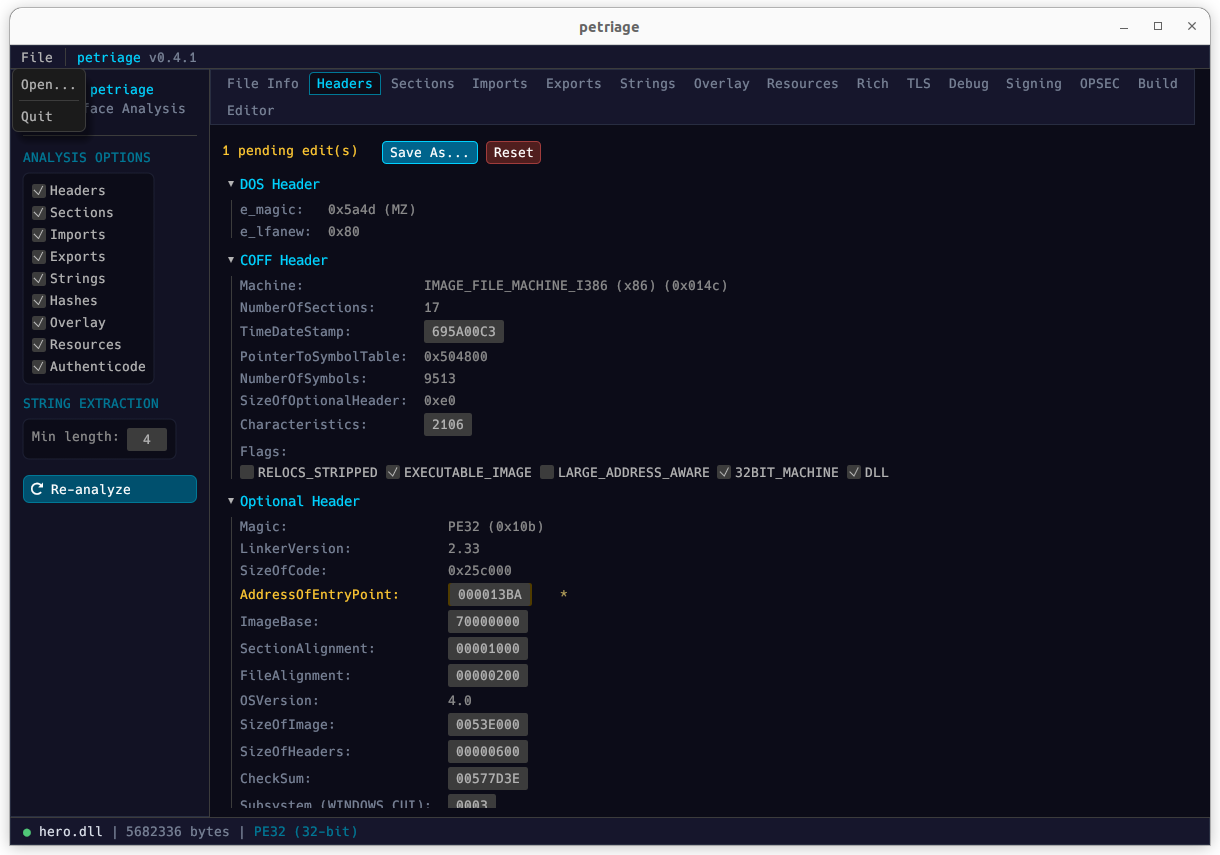
PETriage : un lecteur de fichiers PE unifié par symboles pour le triage, conçu pour une utilisation multiplateforme et multi-interface.

# Scanner de sécurité WordPress en lecture seule pour serveurs HestiaCP Détecte les indicateurs de compromission wp2shell (CVE-2026-63030 /…

Kit d'outils forensiques graphique pour analyser, décrypter et extraire les données WhatsApp des appareils Android et iOS, y compris les sauvegardes…