

artifacts-kit
 forrest-orr/artifacts-kit
Kit de génération d'artefacts mémoire en mode utilisateur pseudo-malveillant conçu pour imiter facilement les traces laissées par un véritable…
memory-forensicspayload-generationexploitation+5
forrest-orr/artifacts-kitKit de génération d'artefacts mémoire en mode utilisateur pseudo-malveillant conçu pour imiter facilement les traces laissées par un véritable…
 nccgroup/detectwindowscopyonwriteforapi
Énumérer diverses caractéristiques des processus Windows comme aide à la chasse aux menaces.
 msedek/btrfs_fixes
Outils de réparation BTRFS personnalisés pour corruption grave de l'arbre d'extents lorsque btrfs check --repair échoue (segfault, boucle ou blocage)
 onsec-fr/cve-2019-19781-forensic
Script forensique automatisé à la recherche de cve-2019-19781
 bluefire-redteam-cybersecurity/bluefire-sharepoint-cve-2025-53770
Kit automatisé de détection, évaluation et correction pour SharePoint CVE-2025-53770 (CVSS 9.8). Comprend des scripts PowerShell pour vérifier l'état…
 justjeff211/conti-ransomware-writeup
Mené une enquête SOC complète sur un compromis de ransomware Conti sur un serveur Exchange à l'aide de Splunk 8.2.2. Analysé 28 145 événements issus…
 problem99-io/kodeblue
SOC, réponse aux incidents et SecOps pour serveurs Linux en un seul agent : apprend chaque hôte, le surveille avec des capteurs sans token, effectue…
 alvin-tosh/malware-exhibit
🚀🚀 Ceci est une 🎇🔥 MONDE RÉEL🔥 🎇 Collection de malwares que j'ai compilée et analysée par des chercheurs🔥 pour mieux comprendre les menaces de…
 gengstah/windbg-mcp
Un serveur MCP (Model Context Protocol) qui transforme toutes les fonctions du débogueur Windows pybag en outils MCP natifs. Il permet aux clients…
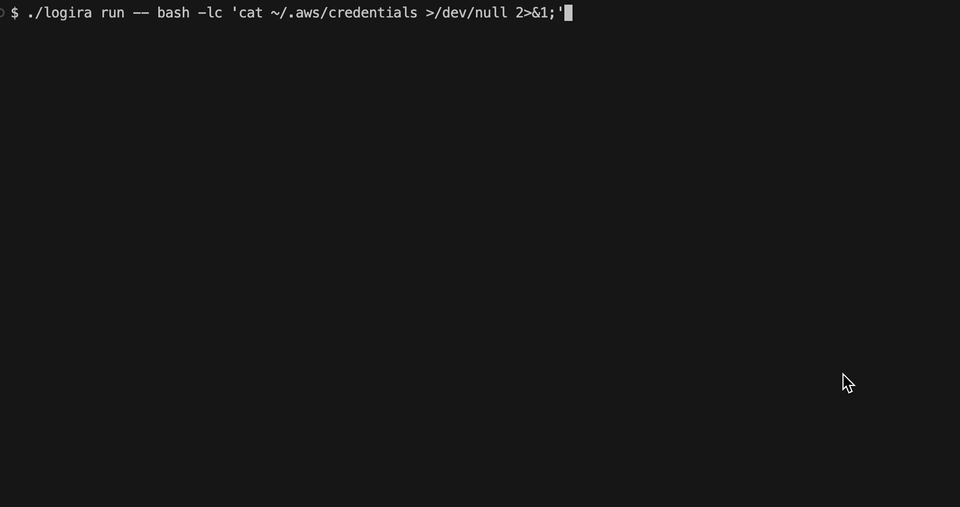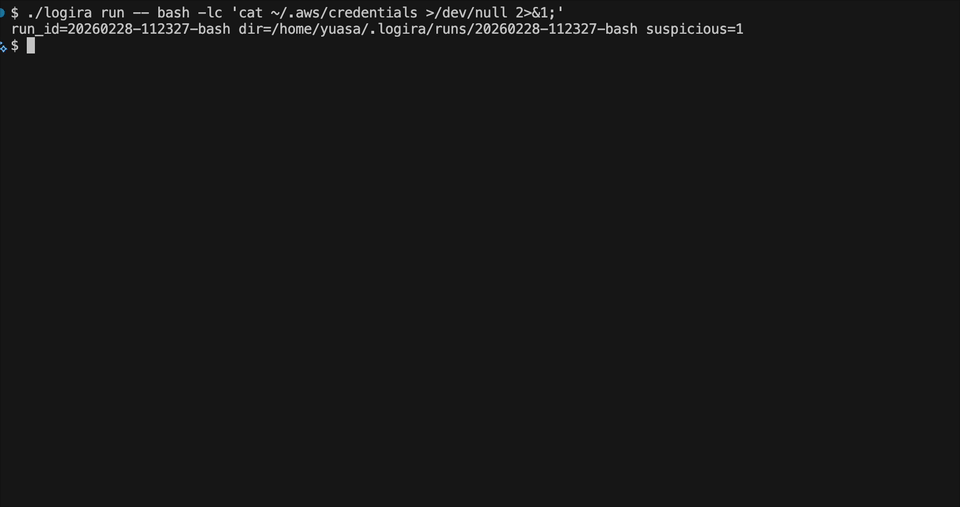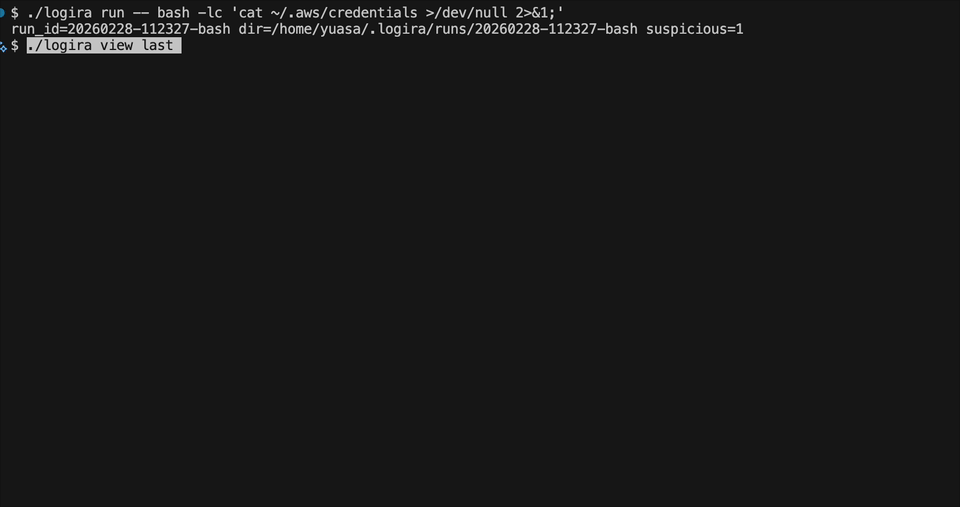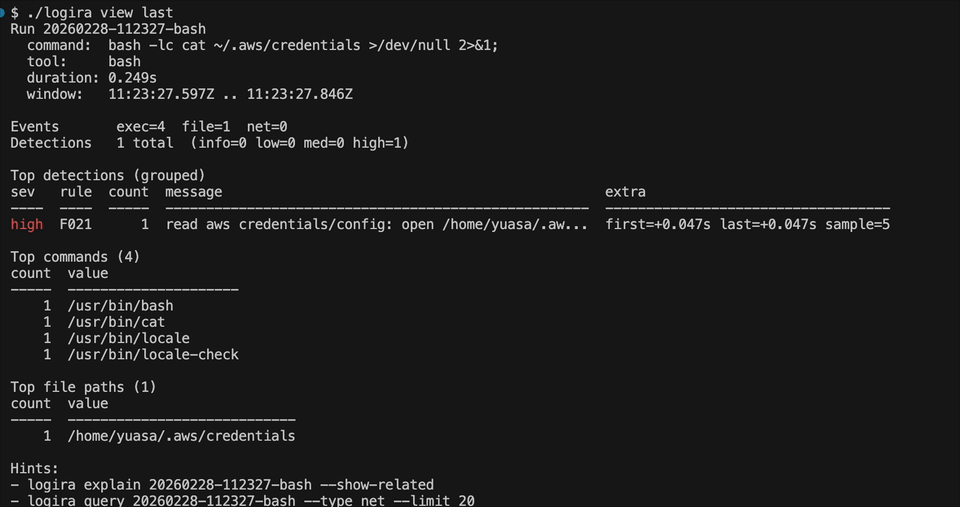 melonattacker/logira
OS-level runtime auditing for unpredictable automation.
 bitranox/fingerprint
Surveillance des modifications du registre et des fichiers sous Windows
 lawiet47/autoresponder
Automatise les tâches de réponse aux incidents via l'API Carbon Black Response : suppression de fichiers/registres, arrêt de processus, isolation de…
 romaissaadjailia/get-applockereventlog
Ceci est un dépôt pour récupérer le journal d'événements Applocker en analysant le win-event log.
 onapsis/cve-2020-6287_recon-scanner
Analyseur de vulnérabilités en boîte noire et analyseur d'indicateurs de compromission pour CVE-2020-6287 (RECON) dans les applications SAP NetWeaver…
 techgaun/cve-2025-55182-scanner
Scanner basé sur Python pour les indicateurs de compromission CVE-2025-55182. Vérifie les chemins du système de fichiers, les processus, les services…
 prashanthnataraj/mini-shai-hulud-detector
Scanner en une commande pour le ver de la chaîne d'approvisionnement npm Mini Shai-Hulud (CVE-2026-45321). Détectez avant la rotation des jetons.
 gmh5225/minidumpreader
Analyse les fichiers Windows MiniDump (MDMP) avec Kaitai Struct, en extrayant les chaînes de la mémoire et en les comparant à des règles YARA pour le…
 anssi-fr/bmc-tools
Analyseur de cache bitmap RDP