
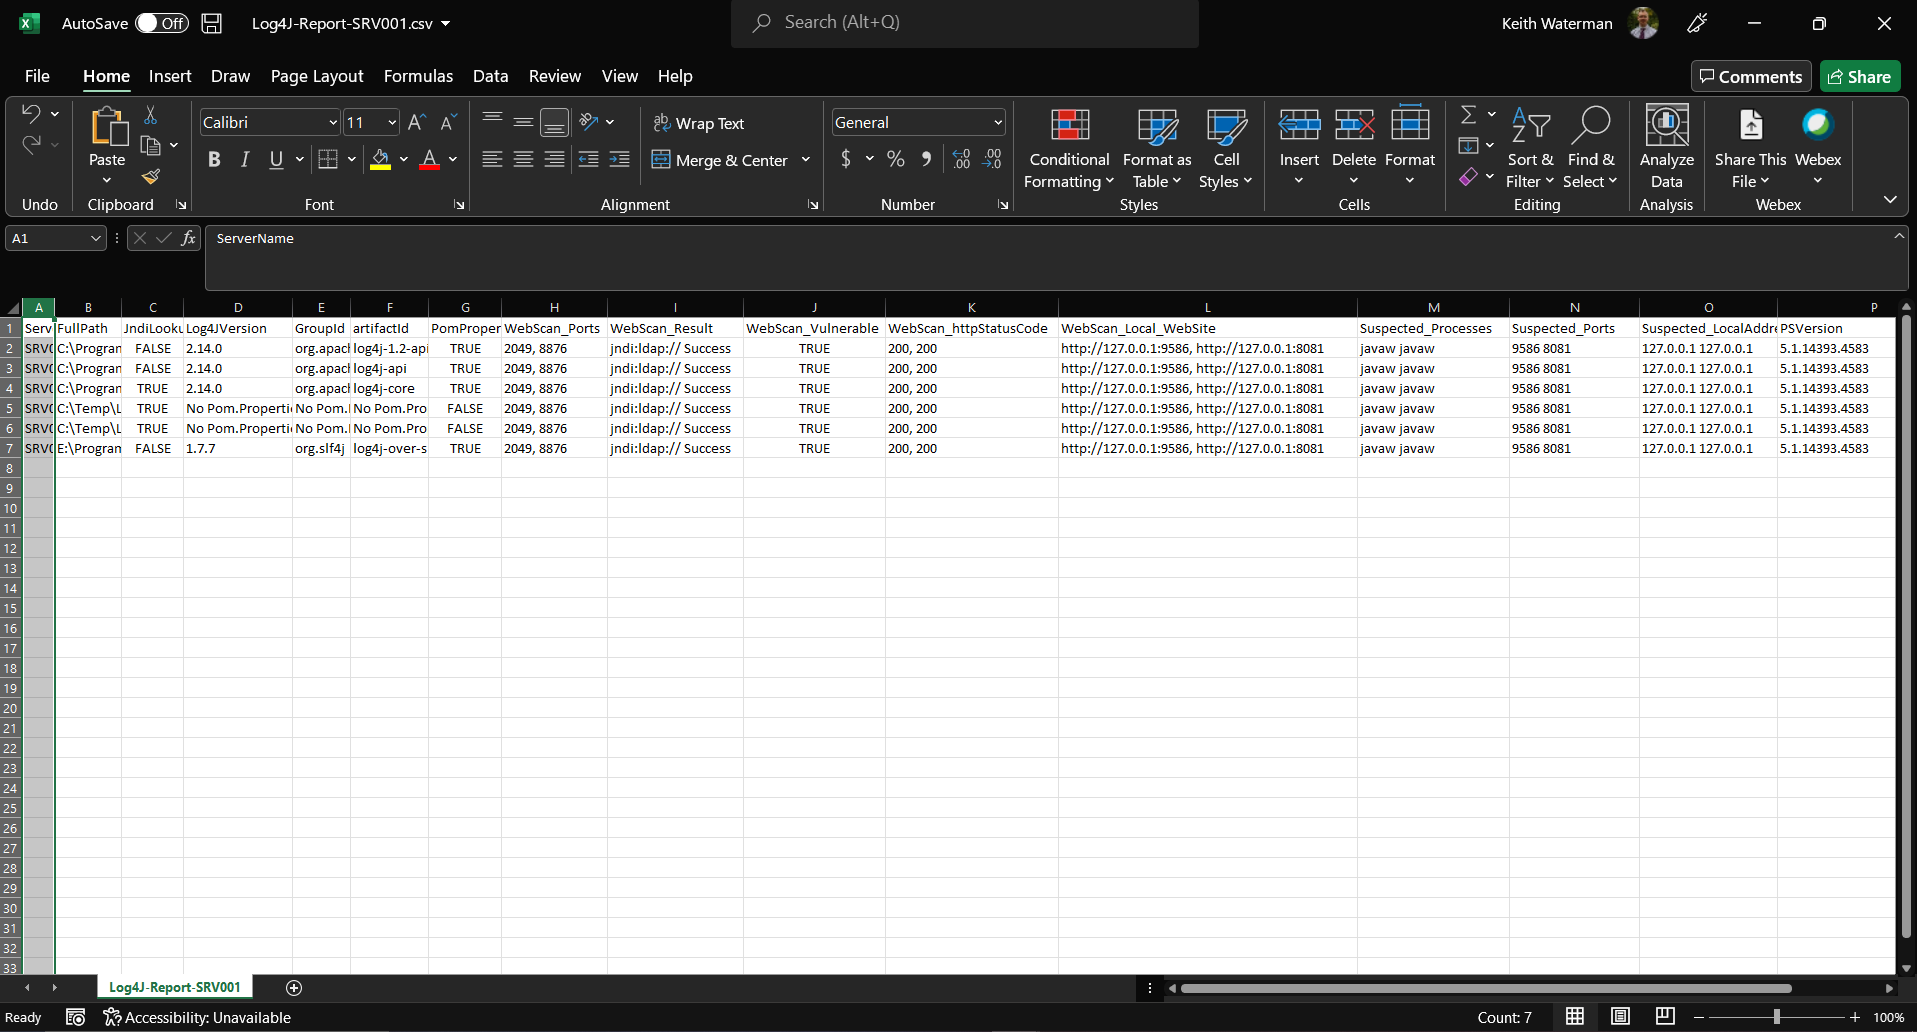
Get-log4j-Windows-local
 keysau/get-log4j-windows-local
Identifier tous les composants log4j sur les serveurs Windows locaux. CVE-2021-44228
reconnaissancevulnerability-scannersport-scanning+3
5
keysau/get-log4j-windows-localIdentifier tous les composants log4j sur les serveurs Windows locaux. CVE-2021-44228
 pry0cc/bluekeeptracker
Mon bot (mal écrit) pour rechercher et surveiller les dépôts cve-2019-0708
 andrei-majer/bitlocker-hardening
Durcissement de BitLocker TPM+PIN contre CVE-2026-45585 (YellowKey)
 synacktiv/gpblib
Bibliothèque commune pour les outils implémentant des vecteurs d'attaque GPO
 suuhm/log4shell4shell
Log4shell - Multi-Toolkit. Trouver, corriger et tester les vulnérabilités CVE-2021-44228 possibles - fournit un environnement complet de test/attaque…
 randomrobbiebf/redash-reset
Exploitez la vulnérabilité de clé secrète faible de Redash (GHSA-g8xr-f424-h2rv) pour générer des liens de réinitialisation de mot de passe pour…
 prodigiousmind/revshell
Reverse shell PHP de Pentestmonkeys avec hôte et port dynamiques transmis via les paramètres de requête GET
 nu11secur1ty/offensive-security
Kit complet de sécurité offensive couvrant les tests d'intrusion, l'exploitation et les opérations de red teaming avec des workflows d'attaque…
 unix13/metasploitable2
PHP-CGI-REMOTE_CVE-2012-1823, UnrealIRCd, MySQL, PostgreSQL et force brute SSH, VSFTPD2.3.4, samba CVE-2007-2447, serveur JAVA RMI, démon distcc,…
 shalevo13/se7enslip
Un scanner et testeur de la CVE-2025-11001 de 7-zip
 randomrobbiebf/log4j-exploits
Log4J Exploits pour différents systèmes
 m0n3ef/regresshion-checker
Un outil léger et rapide pour scanner et détecter la vulnérabilité d'exécution de code à distance "regreSSHion" d'OpenSSH (CVE-2024-6387).
 jgoyd/ams-failopen
Zero-day dans AppleMediaServices : un échec de récupération du Bag désactive la signature Mescal/Absinthe. Les requêtes adressées aux services Apple…
 l33tdawg/phantomrecon
PhantomRecon est un outil d'automatisation de red team modulaire, piloté par des agents et basé sur CLI, conçu pour démontrer des flux de travail…
 atn1ght/letsploit
Scanner de niveau de correctifs Windows 10 qui détecte les correctifs manquants, identifie les CVE associées et lie le code d'exploit public pour…
 gitmirar/heartbleed_exploit
Exploit pour CVE-2014-160 (heartbleed) avec le correctif requis pour libopenssl
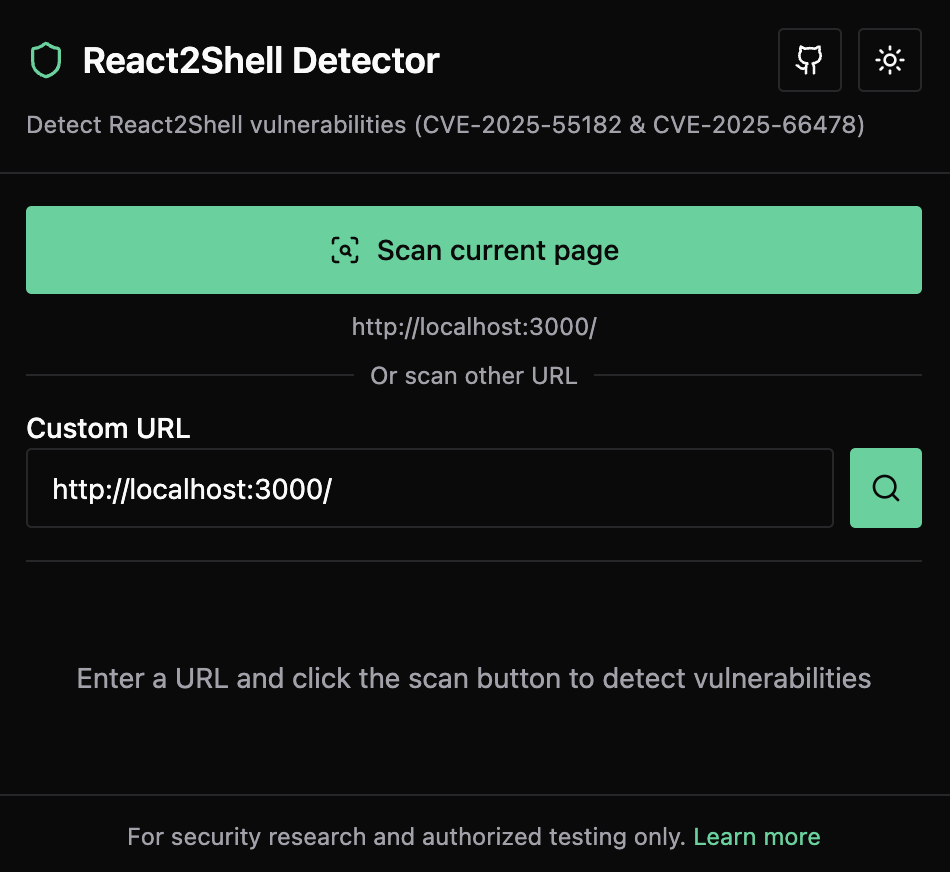 xiaopeng-ye/react2shell-detector
Une extension Chrome pour détecter les vulnérabilités React2Shell (CVE-2025-55182 & CVE-2025-66478) dans les applications web