
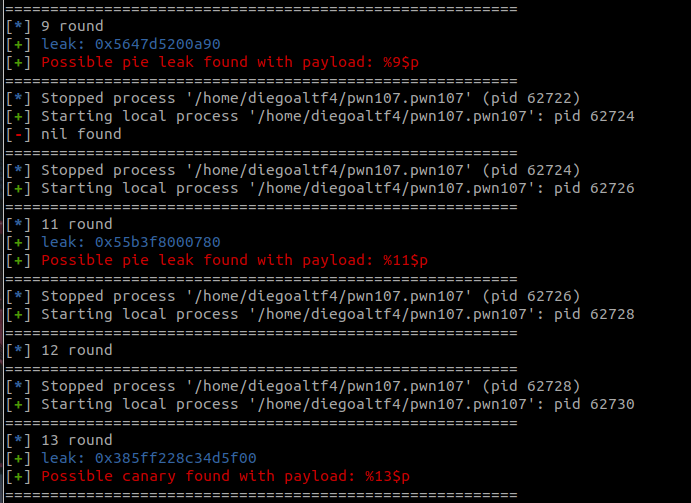
GLUFS
 diego-altf4/glufs
Outil automatisé d'exploitation de vulnérabilités de chaîne de format pour découvrir les fuites de pile, PIE et canary avec capacité de recherche de…
vulnerability-analysisexploitationfuzzing+1
27
diego-altf4/glufsOutil automatisé d'exploitation de vulnérabilités de chaîne de format pour découvrir les fuites de pile, PIE et canary avec capacité de recherche de…
 synacktiv/gh-hijack-runner
Un script Python permettant de créer un faux runner GitHub et de détourner les jobs de pipeline afin de divulguer les secrets CI/CD.
 corelight/cve-2021-44228
Paquet Zeek pour détecter les tentatives d'exploitation de la vulnérabilité Log4j CVE-2021-44228 via des charges utiles dans les en-têtes HTTP, des…
 mephistolist/soviet
Un crypter d'exécution en C pour les binaires ELF Linux.
 creeeeger/cve-2024-56426
Un PoC de la vulnérabilité CVE-2024-56426.
 cspf-founder/red-clippy
Outil open-source de gestion de tests d'intrusion conçu pour être opéré par un agent IA.
 ameetsaahu/kernel-exploitation
Notes et scripts de développement d'exploits du noyau Linux pour les défis CTF, couvrant l'extraction d'initramfs, l'abus de msg_msg/ldt_struct et…
 bitstream93/shellcode-test-harness
Un harnais de test léger conçu pour accélérer le développement de shellcode en fournissant un environnement d'exécution avec diagnostics de crash…
 therealdreg/nasm_linux_x86_64_pure_sharedlib
Bibliothèque partagée (.so) NASM Linux x86_64 pure (sans dépendances), POC pour l'injection réflexive de SO ELF.
 0xdea/shellcode
Une collection de mes échantillons de shellcode.
 coldfusion39/vertxploit
Exploitation des systèmes de contrôle d'accès HID VertX et EDGE
 strozfriedberg/badsamba
Ce module est utilisé pour exploiter l'exécution de scripts de démarrage via les paramètres de stratégie de groupe Windows lorsqu'elle est configurée…
 invicti-security/web-inf-path-trav
Outil pour aider à l'exploitation de vulnérabilités de traversée de chemin dans les applications web Java.
 preludeorg/cua-kit
Outils pour attaquer les agents d'utilisation informatique
 hypnoze57/fshell
Mon implémentation python3 d'un Forward Shell.
 edoardottt/offensive-onos
Mes expériences d'armement d'applications ONOS (https://github.com/opennetworkinglab/onos)
 frkngksl/exporthider
ExportHider: Génération de la table d'exportation lors de l'exécution pour masquer les fonctions exportées du fichier DLL.
 opensrcsec/same_type_object_reuse_exploits
PoC exploits associés au blog sur https://grsecurity.net/exploiting_and_defending_against_same_type_object_reuse