

BlackNET
 androvirus/blacknet
Botnet Windows gratuit, avancé et moderne avec un panneau PHP élégant et sécurisé développé avec VB.NET.
password-attacksexploitationdata-exfiltration+3
56
androvirus/blacknetBotnet Windows gratuit, avancé et moderne avec un panneau PHP élégant et sécurisé développé avec VB.NET.
 anrbn/gator
Kit d'attaque GCP modulaire pour la recherche offensive, permettant la reconnaissance, la manipulation d'authentification et l'exploitation des…
 danilabs/scripts-nse
Quelques scripts NSE pour rechercher des informations sur les routeurs
 oldboy21/shgenob
Outil basé sur Python pour générer du Shellcode à partir de PIC C
 dev-2null/kerberosrun
Un petit outil pour jouer avec Kerberos.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 ajinabraham/xenotix-xbot
Xenotix xBOT est un bot PoC multiplateforme qui abuse de certains services Google pour implémenter son C&C
 splintersfury/autopiff
Moteur d'analyse sémantique pour détecter les correctifs de vulnérabilité dans les pilotes du noyau Windows — 58 règles YAML, décompilation Ghidra,…
 ikkisoft/parrotng
Outil basé sur Java pour détecter les fichiers Adobe Flex SWF vulnérables à la CVE-2011-2461, utilisable comme utilitaire en ligne de commande ou…
 pelock/crackmez3s-ctf-crackme-tutorial
Comment écrire un CrackMe pour une compétition CTF. Code source, explication technique, astuces anti-débogage et anti-rétro-ingénierie.
 yslxotwod/imsisting
Boîte à outils de sécurité cellulaire GTK4 et CLI avec 57 modules pour l'interface radio 2G GSM, 3G UMTS, 4G LTE et 5G NR, le réseau cœur, l'identité…
 flamingspork/iptable_evil
Porte dérobée au niveau du noyau pour iptables qui accepte tous les paquets avec le RFC 3514 evil bit activé, contournant les règles du pare-feu.…
 ffri/shadebios
Code PoC du Shade BIOS (allégé) présenté au Black Hat USA 2025
 itaymigdal/pichichih0ll0wer
Chargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…
 nirvanaon/own-defender
Projet de recherche rétro-ingénierie des interfaces COM du Centre de sécurité Windows pour tracer l'enregistrement des antivirus via ATL, vtable,…
 shaniidev/bug-reaper
Web2 bug bounty Compétence d'agent — fondé sur des preuves, pas de bruit IA. Couvre 18 classes de vulnérabilités à travers HackerOne, Bugcrowd,…
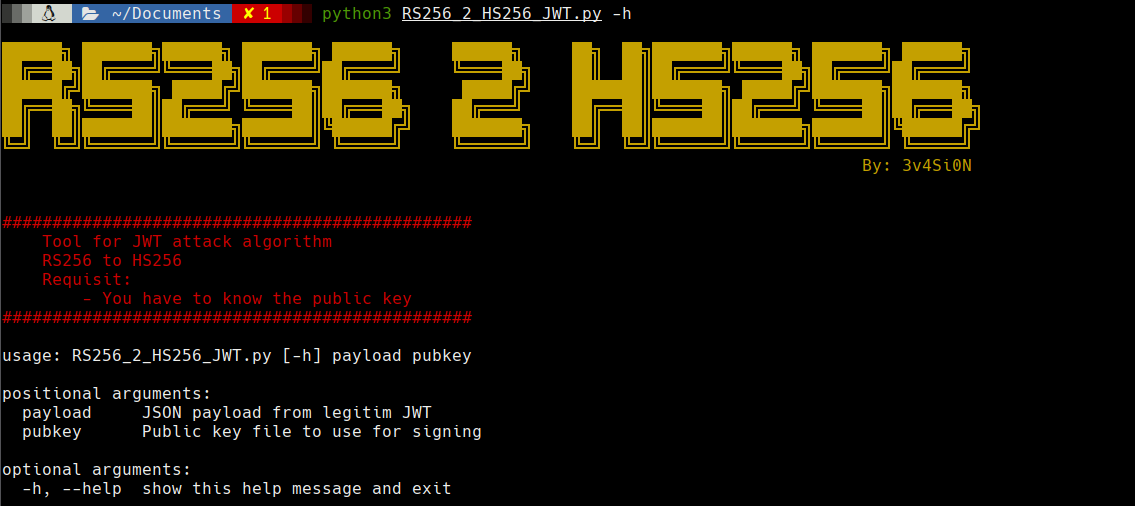 3v4si0n/rs256-2-hs256
Attaque JWT pour changer l'algorithme RS256 en HS256
 waawaa/breakcyserver
Utilitaire d'évasion EDR pour red team qui met fin aux services de sécurité en abusant des fonctionnalités du pilote Process Explorer afin de…