

wptsextensions.dll
 phackt/wptsextensions.dll
WptsExtensions.dll pour exploiter le détournement de DLL du planificateur de tâches.
privilege-escalationpersistence-mechanismsexploitation+3
57
phackt/wptsextensions.dllWptsExtensions.dll pour exploiter le détournement de DLL du planificateur de tâches.
 kungfulon/nf-tables-lpe
Exploits d'élévation de privilèges du noyau Linux ciblant le module nf_table de Netfilter, développés par Team Orca pour plusieurs CVEs.
 jas502n/fastjson-rce
fastjson-1.2.47
 ariary/dogwalk-rce-poc
🐾Dogwalk PoC (en utilisant un fichier diagcab pour obtenir une RCE sur Windows)
 uni-due-syssec/efcf-framework
EF/CF - Fuzzing de contrats intelligents extrêmement rapide
 synacktiv/windows_kernel_shadow_stack
Preuves de concept démontrant certains aspects de la mitigation shadow stack du noyau Windows.
 umpolungfish/byvalver
prend des shellcode bad-bytes et les bannit, renvoyant du shellcode nettoyé avec des fonctionnalités préservées
 ajayantoisdev/wasonar
Outil de renseignement et d'épuisement des ressources pour WhatsApp. Fonctionnalités : suivi d'appareils en temps réel, sondage RTT silencieux et…
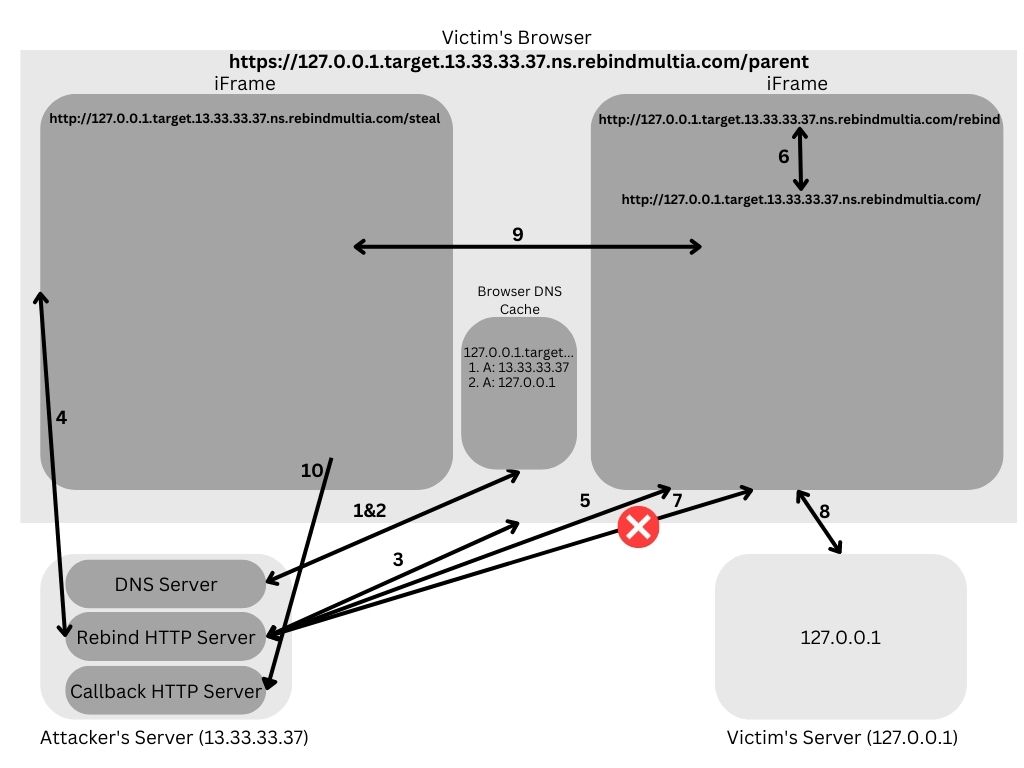 rhynorater/rebindmultia
Outil d'attaque de re-liaison DNS exploitant plusieurs enregistrements A pour contourner la politique de même origine et exfiltrer des données depuis…
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15未授权-任意文件上传
 lyravoid/kernelpatch
Patche et hooke le noyau Linux en utilisant uniquement une image de noyau strippée, en extrayant les symboles et en injectant du code pour le hooking…
 zephrfish/autohoneypoc
AutoPoC Générateur HoneyPoC
 schich/lucky-spark
Un stager furtif conçu pour des charges utiles de shellcode mises en scène via http/https comme Sliver, ou sur github raw.
 giancarlolelli/quantum
Ce dépôt contient le code et les détails de soumission pour le défi du prix QDay par https://www.projecteleven.com/
 theofficialflow/presentations
Collection organisée de diapositives et présentations de conférences de sécurité sur l'exploitation de consoles de jeux, les vulnérabilités du noyau…
 alfarom256/logmeinpochandledup
Exploit pour une condition de course dans le pilote de noyau Windows LogMeIn/GoTo qui duplique les handles SYSTEM, permettant l'usurpation de jeton…
 dsnezhkov/elfpack
Boîte à outils de greffage de sections de binaires ELF pour la livraison de charges utiles sans stage, permettant l'attachement de charges utiles sur…
 chacka0101/exploits
Projet d'exploits – Centre de commandement de hacking