

OA-tongda-RCE
 jas502n/oa-tongda-rce
Office Anywhere — système de bureautique intelligent en réseau
authentication-authorizationpayload-generationvulnerability-analysis+4
152
jas502n/oa-tongda-rceOffice Anywhere — système de bureautique intelligent en réseau
 1135/1135-cobaltstrike-toolkit
À propos de CobaltStrike
 therealdreg/shellex
Convertisseur de C-shellcode en hexadécimal, outil pratique pour coller et exécuter des shellcodes dans IDA PRO, gdb, windbg, radare2, ollydbg,…
 mzhmo/psexec_noinstall
Le dépôt contient psexec, qui aidera à exploiter le pipe oublié
 r3ggi/electroniz3r
Prendre le contrôle des permissions TCC des applications macOS Electron
 tjnull/tj-opt
Ce repo contient mon template de pentesting que j'ai utilisé lors de PWK et pour des évaluations en cours. Le template a été formaté pour être…
 nxenon/h2spacex
Synchronisation de dernière trame HTTP/2 (également connue sous le nom d'attaque par paquet unique) bibliothèque/outil de bas niveau basé sur Scapy +…
 yolop0wn/echodrv
Exploitation de echo_driver.sys
 blacknbunny/mcreator
Générateur de shell inversé encodé avec des techniques pour contourner les antivirus
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) chaîne XSS pré-auth vers RCE sur WordPress — exploit PoC + outil d'audit défensif + template nuclei
 nu11secur1ty/cve-nu11secur1ty
Répertoire organisé d'enregistrements CVE avec notation CVSS, fournissant une référence structurée pour l'analyse des vulnérabilités, la recherche…
 panagioto/sharpexchangepriv
Une implémentation C# de PrivExchange par @_dirkjan.
 ad0nis/ntlm_relay_gat
Automatise l'exploitation de relais NTLM à l'aide de ntlmrelayx.py pour l'énumération de partages SMB, l'exécution de shell, le dump de secrets, et…
 malwareman007/scanner-and-patcher
Un scanner et correcteur de vulnérabilités web
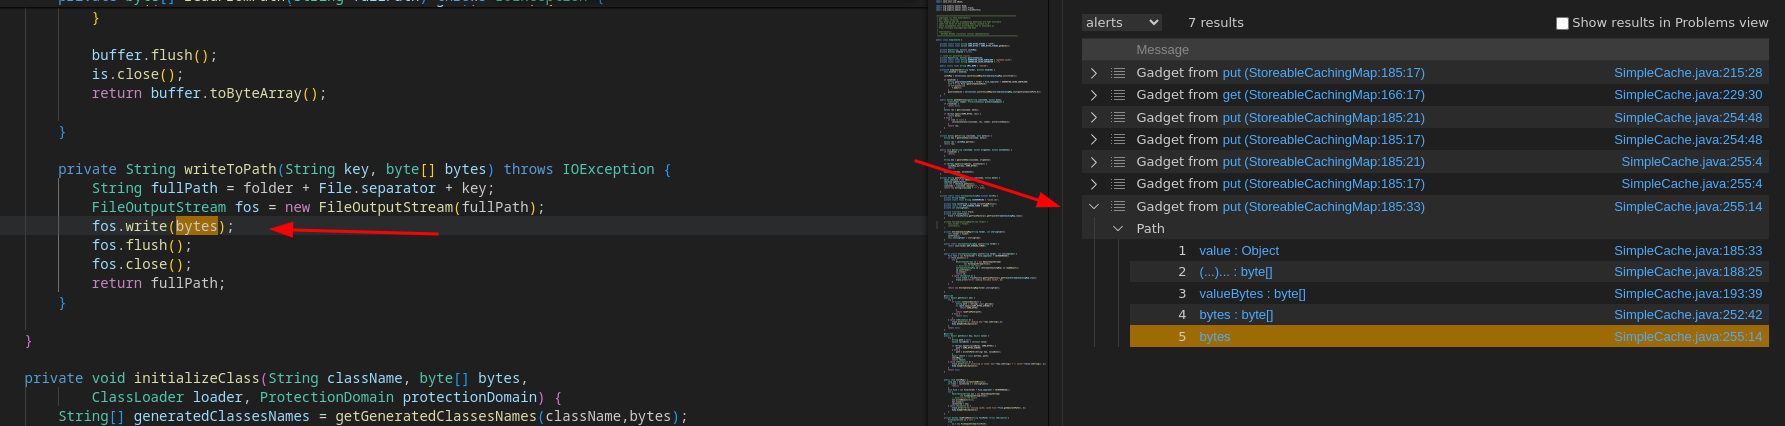 synacktiv/qlinspector
Trouver des chaînes de gadgets Java/C# avec CodeQL
 bitthebyte/eagle
Scanner de vulnérabilités multithreadé basé sur des plugins pour la détection massive de vulnérabilités d'applications web
 incursi0n/bluesam
Un fichier objet Beacon de Cobalt Strike qui exploite la vulnérabilité BlueHammer pour obtenir une copie de la base de données SAM.
 ripits-sec/couchpotato
Outil d'élévation de privilèges Windows qui patche ETW et AMSI et utilise des appels système indirects pour abuser de SeImpersonatePrivilege, élevant…