

Browser-Pwning-
 spiralbl0ck/browser-pwning-
Une documentation bien structurée pour débuter avec le pwning de Chrome et le pwning de V8.
vulnerability-analysisexploitationreverse-engineering+3
197
spiralbl0ck/browser-pwning-Une documentation bien structurée pour débuter avec le pwning de Chrome et le pwning de V8.
 vmware-labs/attack-surface-framework
Outil de découverte de la surface d'attaque réseau externe et interne

 s12cybersecurity/hyperloader
Environnement d'exécution de shellcode isolé par hyperviseur. Mappe la mémoire du processus hôte dans un vCPU invité, intercepte les fautes…
 nasroabd/zynos-attacker
Outil ZynOS pour attaque automatisée sur une plage d'adresses IP, trouvez plus d'informations à :
 nccgroup/libslub
Bibliothèque Python pour examiner les allocations et structures du heap SLUB du noyau Linux dans GDB, permettant une compréhension plus approfondie…
 rubenformation/ms-photos_ntlm_leak
Nouvelle vulnérabilité 0 day permettant de fuiter des hashs NTLM depuis les navigateurs en un clic
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang
 bishopfox/brokenhill
Un outil d'attaque par gradient de coordonnées glouton (GCG) industrialisé pour les grands modèles de langage (LLMs).
 winterknife/evenstar
Expériences de bas niveau Intel 64/Windows
 hwbp/clr-unhook
Les produits de sécurité modernes (CrowdStrike, Bitdefender, SentinelOne, etc.) accrochent la fonction nLoadImage à l'intérieur de clr.dll pour…
 rootsecdev/relay_bible
Référence technique sur plusieurs techniques de relais
 0xricksanchez/fisy-fuzz
Ceci est le framework complet de fuzzing du système de fichiers que j'ai présenté à la conférence Hack in the Box 2020 Lockdown Edition en avril.
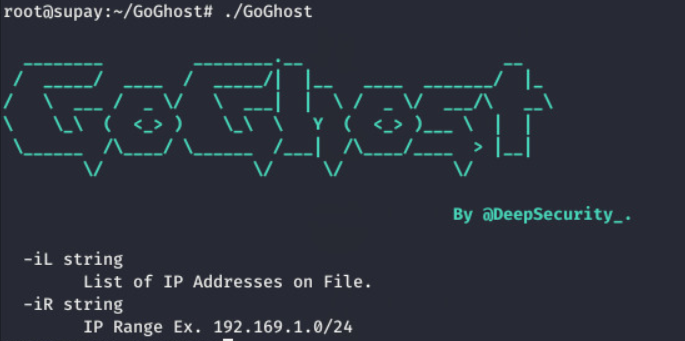 deepsecurity-pe/goghost
Outil Open Source haute performance, léger et portable pour le scan en masse de SMBGhost
 ustayready/casperstager
Preuve de concept (PoC) pour persister des payloads .NET dans les noms d'états du Windows Notification Facility (WNF) à l'aide d'appels API du noyau…
 livecvebench/cve-factory
CVE-Factory
 assetnote/exploits
Dépôt pour stocker les exploits créés par l'équipe de recherche en sécurité d'Assetnotes
 arthastang/iot-implant-toolkit
Kit pour attaque par implant de dispositifs IoT