
rupture
 decrypto-org/rupture
Un framework pour BREACH et autres attaques crypto basées sur la compression
packet-sniffing-analysisvulnerability-analysisexploitation+3
238
decrypto-org/ruptureUn framework pour BREACH et autres attaques crypto basées sur la compression
 blacksnufkin/nyxinvoke
NyxInvoke est un outil CLI en Rust permettant d'exécuter des assemblys .NET, des scripts PowerShell et des BOFs, avec des fonctionnalités de…
 ace-responder/roguesliver
Un ensemble d'outils pour perturber les campagnes utilisant le framework Sliver C2.
 1n3/httpoxyscan
HTTPoxy Exploit Scanner par 1N3 @CrowdShield
 rasta-mouse/ost-c2-spec
Source ouverte C&C Spécification
 kudaes/dumpy
Réutiliser les handles ouverts pour dumper dynamiquement LSASS.
 lizhianyuguangming/tomcatscanpro
Outil automatisé de scan et d'exploitation de vulnérabilités Tomcat, prenant en charge la détection par lots de mots de passe faibles, le déploiement…
 cyberforce/pesidious
Mutation de logiciels malveillants à l'aide de l'apprentissage par renforcement et de réseaux antagonistes génératifs
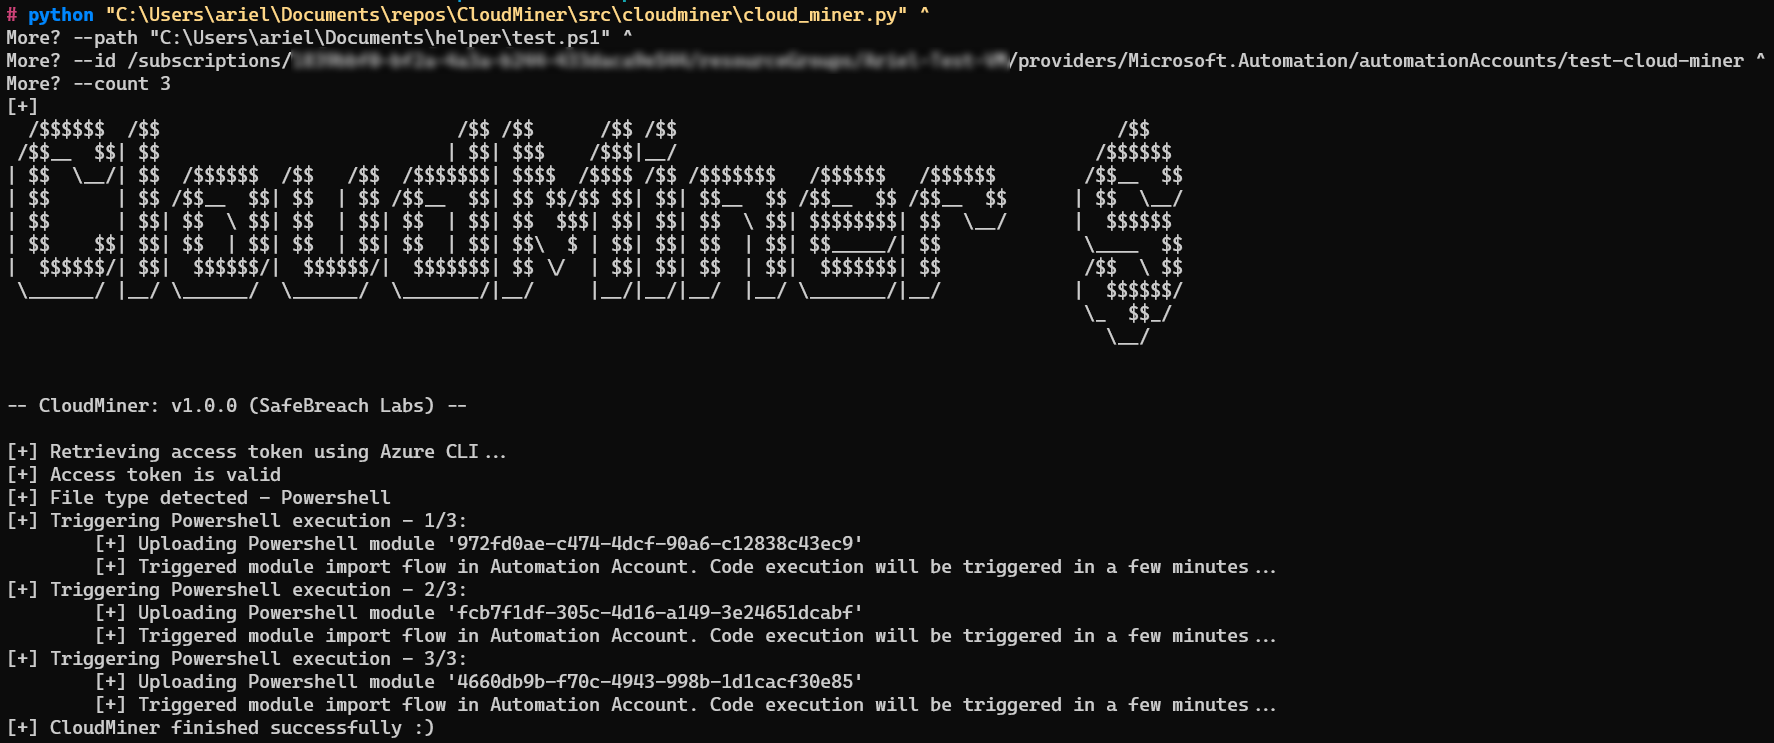 safebreach-labs/cloudminer
Exécuter du code en utilisant le service Azure Automation sans être facturé
 coffinxp/img-payloads
Collection organisée de payloads basés sur des images pour les tests red team autorisés et la formation en sécurité, avec des exemples HTML pour…
 0xc01df00d/collabfiltrator
Exfiltrer les résultats d'exécution de code à distance aveugle et d'injection SQL par DNS via Burp Collaborator.
 starseed12345/queststack
Déverrouillez le bootloader du Meta Quest 1 et obtenez un accès root à l'aide de GhostLock + CVE-2021-1931.
 illusionofchaos/ios-nehelper-enum-apps-0day
iOS 15 exploit 0-day (fonctionne toujours dans 15.0.2)
 mattifestation/antimalwareblight
Exécutez du code PowerShell au niveau de protection antimalware-light.

 sokarepo/coercedpotatordll
DLL réflexive pour élever les privilèges de NT Service à SYSTEM en utilisant le privilège SeImpersonateToken
 sofianehamlaoui/pentest-bookmarkz
Une collection de liens utiles pour les pentesteurs
 alainnothere/llm-circuit-finder
J'ai reproduit la méthode RYS de Ng et constaté que dupliquer 3 couches spécifiques de Qwen2.5-32B améliore le raisonnement de 17 %, et que dupliquer…