

choronzon
 census/choronzon
Un fuzzer évolutionnaire basé sur les connaissances.
vulnerability-analysisexploitationfuzzing+1
272il y a 10 ans
census/choronzonUn fuzzer évolutionnaire basé sur les connaissances.
 xforcered/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM
 miladdiaz/mikrotikexploit
Analyser et exporter le mot de passe RouterOS
 synacktiv/windows-kernel-segmentheap-aligned-chunk-confusion
PoC exploitant la confusion de blocs alignés sur le Segment Heap du noyau Windows
 theofficialflow/henlo
Chaîne d'exploitation WebKit+Kernel pour tous les firmwares PS Vita
 aron-tn/mega-bot
[NOUVEAU] : Mega Bot ☣ Scanner & Auto Exploiter
 jfmaes/trustjack
Encore un PoC pour https://www.wietzebeukema.nl/blog/hijacking-dlls-in-windows
 synacktiv/dcomillusionist
DCOM en mémoire et techniques de mouvement latéral sans fichier via la désérialisation .Net
 captmag/maldev
Création de multiples outils malveillants comprenant l'évasion, l'énumération et l'exploitation
 tijldeneut/icssecurityscripts
Scripts Python pour l'évaluation de la sécurité des PLC industriels : scan, énumération, contrôle et exploitation des appareils Beckhoff, Siemens,…
 s3cur3th1ssh1t/nimgetsyscallstub
Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…
 invictus1306/beebug
Un outil pour vérifier l'exploitabilité
 illusionofchaos/ios-nehelper-wifi-info-0day
iOS 15 exploit 0-day (fonctionne toujours dans 15.0.2)
 aniqfakhrul/sharperner
Générateur simple d'exécutable avec shellcode chiffré.
 tyranid/ie11sandboxescapes
Quelques exemples de code source pour les échappements de sandbox IE11 corrigés.
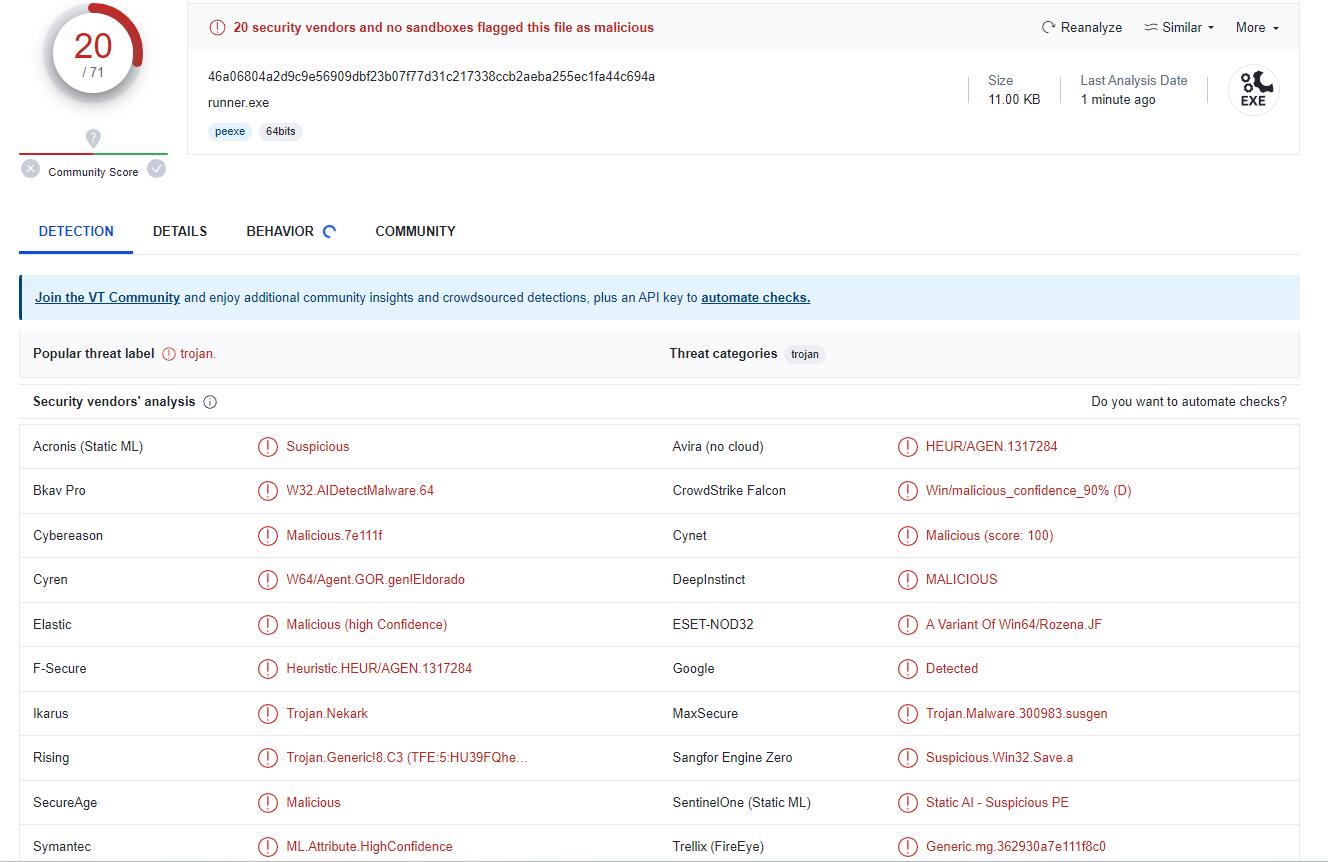 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 3lp4tr0n/remotemonologue
Armer DCOM pour les coercitions d'authentification NTLM
 d4vinci/clickjacking-tester
Un script Python conçu pour vérifier si le site web est vulnérable au clickjacking et créer un PoC.