

drow
 zznop/drow
Injecte du code dans les exécutables ELF après la construction
exploitationreverse-engineeringbinary-analysis+1
236il y a 2 ans
zznop/drowInjecte du code dans les exécutables ELF après la construction
 hackerhouse-opensource/setuphijack
SetupHijack est un outil de recherche en sécurité qui exploite les conditions de concurrence et la gestion non sécurisée des fichiers dans les…
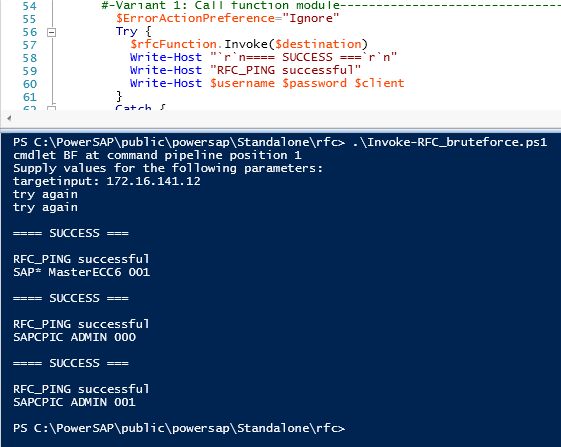 airbus-seclab/powersap
Outil d'évaluation SAP PowerShell
 nodauf/girsh
Génère automatiquement un reverse shell entièrement interactif pour une victime Linux ou Windows
 wh0amitz/bypasscredguard
Contournement de Credential Guard via le patch de la mémoire Wdigest
 mordavid/donpwner
Outil avancé d'attaque de contrôleur de domaine et d'analyse d'identifiants exploitant la base de données DonPAPI
 rickdejager/cupshax
Preuve de concept rapide pour l'exploit CUPS récent permettant l'exécution de code à distance via l'injection PPD et la découverte d'imprimantes…
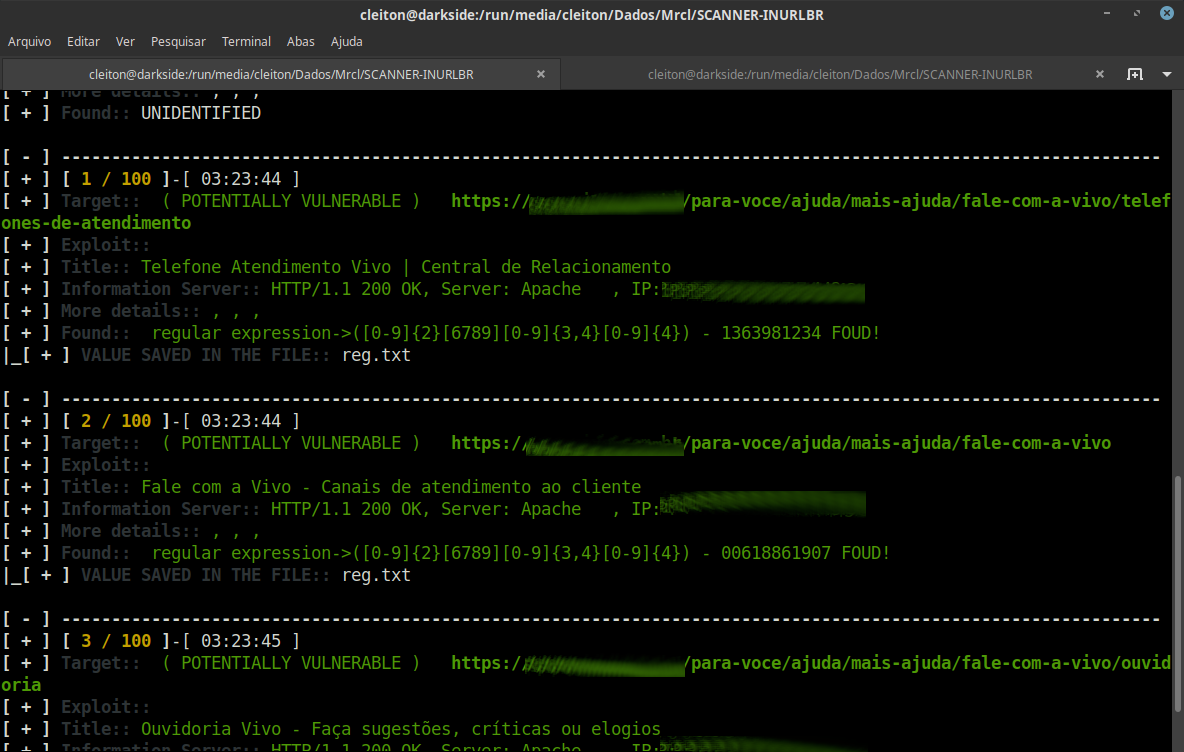 mrcl0wnlab/scanner-inurlbr
Recherche avancée dans les moteurs de recherche, permet une analyse destinée à exploiter GET / POST en capturant les e-mails et les URL, avec une…
 connormcgarr/littlecorporal
LittleCorporal: Un générateur automatisé de Maldoc en C#
 d7ead/mkpivm
Générez des machines virtuelles polymorphes et indépendantes de la position (PIVM) à partir d'un shellcode x86/x64 arbitraire.
 thesecretclub/sandboxbootkit
Bootkit pour Windows Sandbox afin de désactiver DSE/PatchGuard.
 nccgroup/tpmgenie
TPM Genie est un interposeur de bus I2C pour les modules de plateforme de confiance discrets.
 securewithumer/exploit-index
Zero-API aggregator indexing 150k+ CVE exploits and PoCs from Exploit-DB, Nuclei, Metasploit, and CISA KEV, with EPSS/CVSS risk scoring for threat…
 ymsniper/kto
Outil automatisé de désauthentification Wi-Fi qui analyse en continu les clients sur un SSID cible et expulse les appareils non présents sur la liste…
 ioactive/laf
Ce projet a pour but de fournir une série d'outils pour fabriquer, parser, envoyer, analyser et casser un ensemble de paquets LoRaWAN afin d'auditer…
 pietroborrello/customprocessingunit
Le premier framework d'analyse pour le microcode CPU
 senzee1984/inflativeloading
Convertissez dynamiquement un fichier EXE ou DLL non managé en code shell PIC en préfixant un stub de shellcode.
 otterhacker/m365pwned
Deux outils GUI WinForms pour énumérer, rechercher et exfiltrer des données depuis des environnements M365 à l'aide de jetons OAuth au niveau de…