
CVE-2024-6387-how-to-fix
 azurejoga/cve-2024-6387-how-to-fix
Remédiation et atténuation des vulnérabilitésCVE-2024-6387
vulnerability-scannersvulnerability-analysisexploitation+2
5
azurejoga/cve-2024-6387-how-to-fixRemédiation et atténuation des vulnérabilitésCVE-2024-6387
 ayushghatkar8080/madeyoureset_tester
Un script Python qui vérifie si un serveur web est vulnérable à MadeYouReset (CVE-2025-8671) — une attaque DoS HTTP/2 qui contourne les mitigations…
 michaelroland/omapi-cve-2015-6606-exploit
Simple exploit pour la vérification de CVE-2015-6606
 synacktiv/nwn-exploit
Neverwinter Nights : exploit de l'édition améliorée
 antecursor/antecursor
Système autonome et modulaire pour la collecte d'informations et l'exploitation basée sur le réseau. Interface WEB ici :…
 martinsohn/active-directory-trust-attacks
Techniques et outils pour attaquer les relations d'approbation Active Directory, couvrant le mouvement latéral inter-domaines, l'élévation de…
 sinakeshmiri/log4jscan
scanner python simple pour vérifier si votre réseau est vulnérable à CVE-2021-44228
 gmh5225/common-registry-jmp-rcx
Pilote en mode noyau qui enregistre un rappel de registre en abusant d'un gadget JMP RCX dans nvraid.sys pour obtenir une communication non détectée,…
 gitaware/poc_exploit_paxton_license
Exploit PoC qui génère des fichiers de licence valides pour le logiciel Paxton NET2 en abusant du générateur de clés afin de contourner la validation…
 blacksnufkin/blacksnufkin
Opérateur d'équipe rouge et développeur de logiciels malveillants spécialisé dans les techniques d'évasion, le rétro-ingénierie et les opérations…
 visionspacetec/offsec-osgi-exploits
Collection d'exploits ciblant les versions 3.1.1–3.20 du framework Java OSGi pour les tests de pénétration et l'exploitation de vulnérabilités.
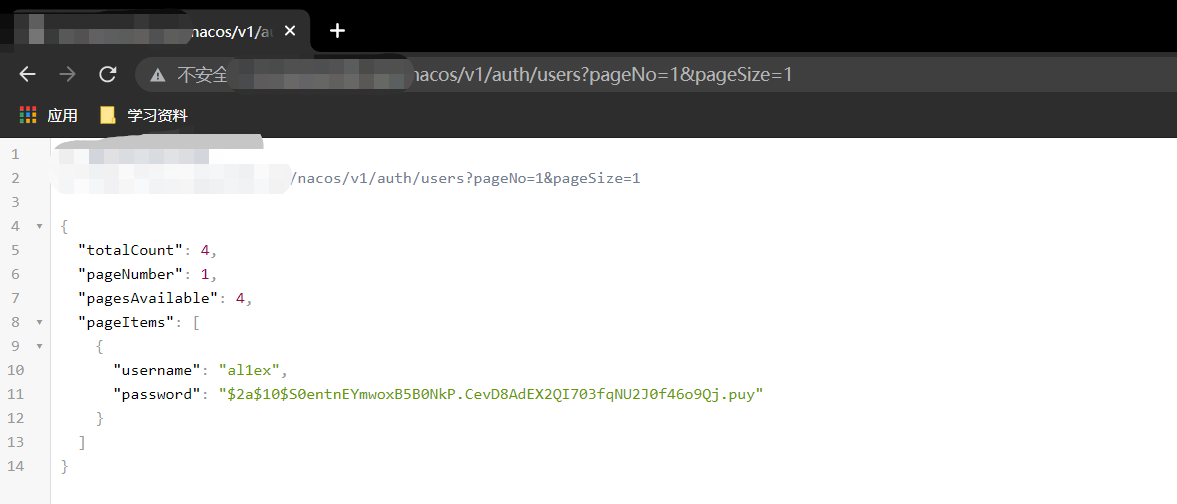 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 jacobsoo/rtf-cleaner
Extrait les URL de fichiers RTF malveillants exploitant CVE-2017-0199 et CVE-2017-8759 pour l'analyse de logiciels malveillants et le renseignement…
 aarif450/zapscape
Guest-to-host KVM/x86 escape exploiting CVE-2026-64561, delivering a full PoC chain and analysis for security researchers.
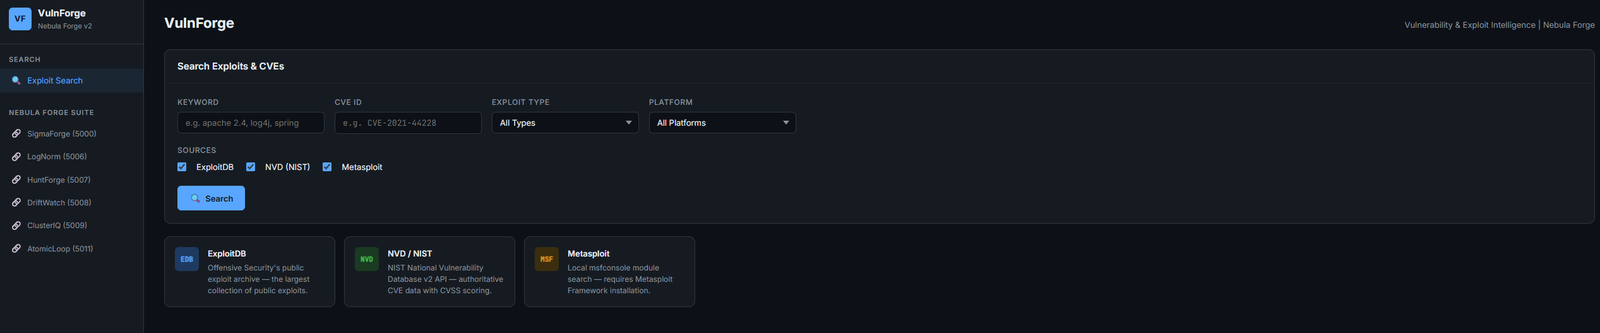 rootless-ghost/vulnforge
Renseignement sur les vulnérabilités et les exploits — recherche ExploitDB, NVD, Metasploit avec mappage CVE→ATT&CK et intégration LogNorm/HuntForge…
 mrharshvardhan/py-log4j-rce-scanner
Grâce à cet outil, vous pouvez analyser plusieurs adresses pour détecter la vulnérabilité d'exécution de commandes à distance CVE-2021-44228 sur…
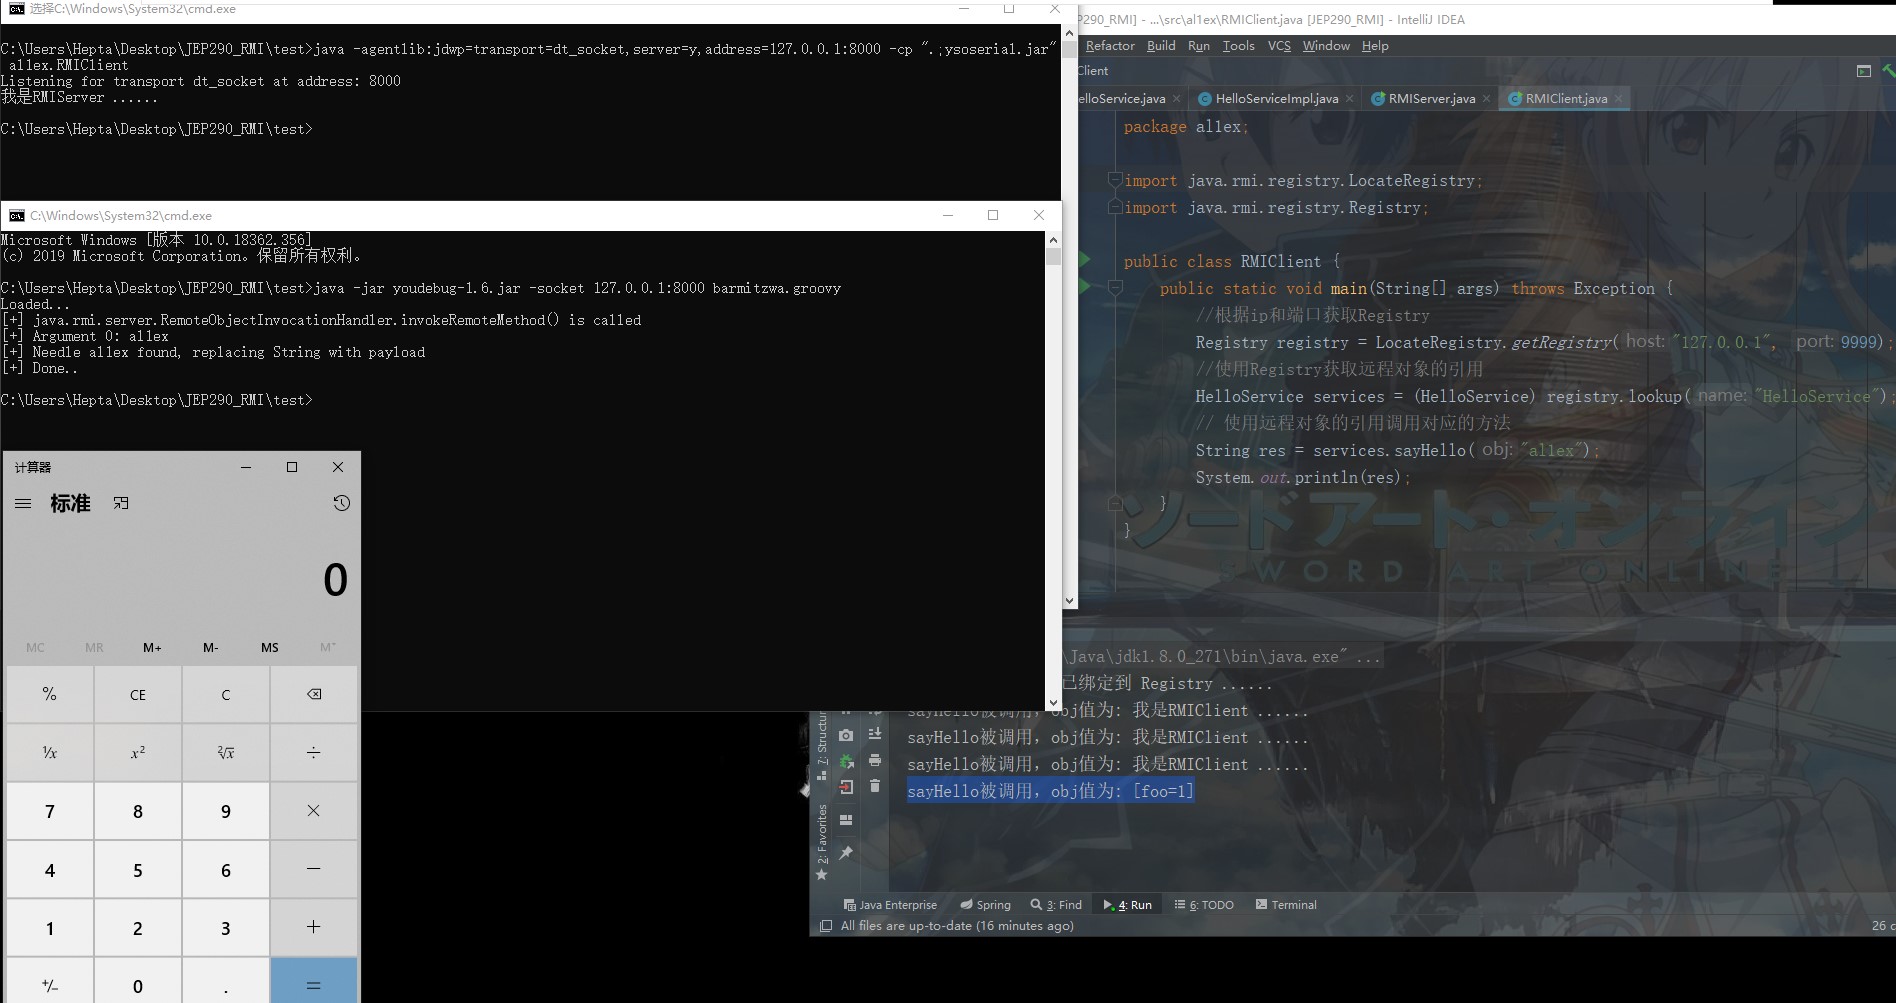 al1ex/jep290_rmi_bypass
JEP290_RMI_Bypass
 codiobert/log4j-scanner
Léger script bash pour analyser rapidement les systèmes à la recherche de la vulnérabilité Log4j CVE-2021-44228 via une commande en une ligne.