external_expat-2.1.0_CVE-2022-43680

Dépôt de code source pour Expat 2.1.0, une bibliothèque d'analyse XML orientée flux, avec un accent sur l'analyse et le traitement de CVE-2022-43680.

Dépôt de code source pour Expat 2.1.0, une bibliothèque d'analyse XML orientée flux, avec un accent sur l'analyse et le traitement de CVE-2022-43680.

Exploitation des bugs de création de répertoires privilégiés avec Windows Error Reporting pour obtenir NT SYSTEM

Petite suite d'outils Windows pour créer et tester différents types de liens symboliques, points de montage et oplocks afin de découvrir les…

Démonstration de l'échange de JAR via URLClassLoader montrant la capacité à remplacer et exploiter un JAR déjà chargé avec des classes internes.

Extension Burp Suite pour détecter la vulnérabilité CVE-2022-42889 (Text4Shell) via l'analyse passive des requêtes et réponses HTTP.

Abus de l'objet DCOM de Some Service et du privilège SeImpersonatePrivilege.

AtMail Email Server Appliance 6.4 - Chaîne d'outils d'exploitation (XSS > CSRF > RCE)

Outil Windows pour lister, obtenir, définir, protéger et déprotéger les niveaux de protection des processus (PP/L) pour le débogage, l'inspection et…

Script Python3 pour rechercher les appareils Linksys smart wifi vulnérables à CVE-2014-8244

Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…

# Exploit RCE Rusty Joomla

PrintNotifyPotato

Un API portable d'exploitation d'oracle de padding

Outils de recherche de sécurité RouterOS et preuves de concept

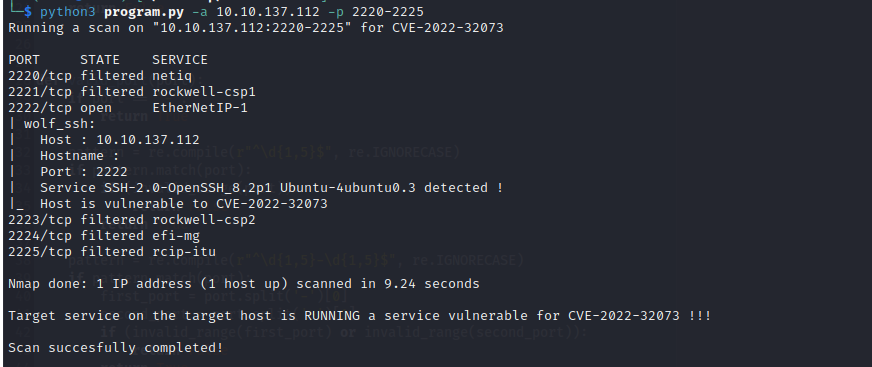
Script Nmap .nse pour scanner la CVE-2022-32073 dans wolfssh

Ce dépôt contient des comptes rendus de vulnérabilités que j'ai découvertes et d'exploits que j'ai développés publiquement.

Un générateur de clés pour Zyxel VMG8825-T50

exploitdb-bin-sploits // les exploits binaires d'Exploit-Database (ce qui se trouvait dans le répertoire /sploits)