

PIGADVulnScanner
 evilashz/pigadvulnscanner
Détecte les vulnérabilités courantes 'one-shot' dans le domaine, notamment : NoPac, ZeroLogon, CVE-2022-26923, PrintNightMare
privilege-escalationvulnerability-scannersvulnerability-analysis+2
80
evilashz/pigadvulnscannerDétecte les vulnérabilités courantes 'one-shot' dans le domaine, notamment : NoPac, ZeroLogon, CVE-2022-26923, PrintNightMare
 mikem64/exploit-writeups
Exploit writeups que j'ai rédigés
 nettitude/aladdin
Génère des charges utiles d'accès initial abusant d'AddInProcess.exe via la désérialisation .NET, prenant en charge les modèles HTA, VBA, JS et CHM…
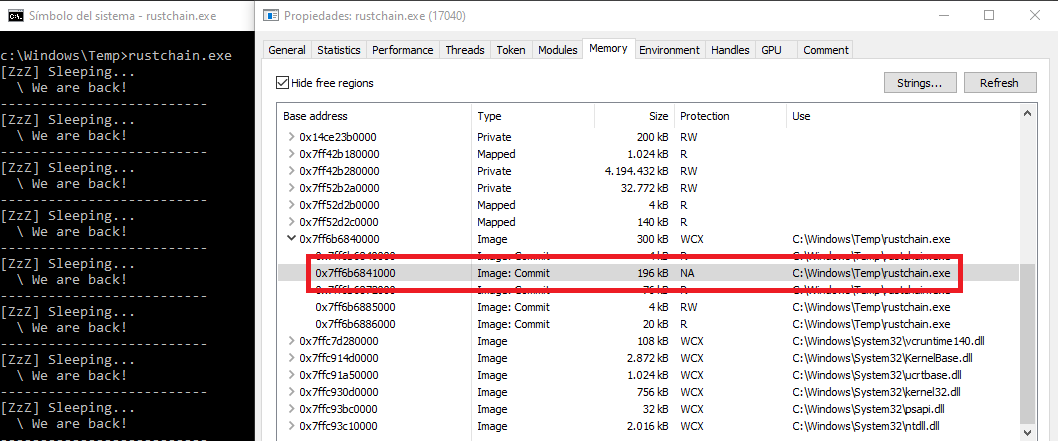 kudaes/rustchain
Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.
 kudaes/elevator
Contournement de l'UAC en abusant des objets RPC et de débogage.
 secengjeff/rapidresetclient
Outil pour tester les atténuations et l'exposition au DDoS Rapid Reset (CVE-2023-44487)
 sundowndev/hacker-roadmap
Une collection d'outils de hacking, de ressources et de références pour pratiquer le hacking éthique.
 lem0nsec/shellghost
Une technique d'évasion basée sur la mémoire qui rend le shellcode invisible du début à la fin du processus.
 omershaik0/handmade_exploits
Dans le dépôt Handmade_Exploits, vous trouverez une gamme d'exploits qui démontrent mon expertise dans l'identification et l'exploitation efficace…
 blackarch/sploitctl
Récupérer, installer et rechercher des archives d'exploits provenant de sites d'exploits.
 cr4sh/smmbackdoor
Première backdoor open source et publiquement disponible pour le System Management Mode sur les plateformes basées sur UEFI. Idéale comme terrain de…
 aaaddress1/pr0cess
quelques gadgets sur les processus Windows et prêts à l'emploi :)
 p0dalirius/awesome-rce-techniques
Liste impressionnante de techniques pas à pas pour parvenir à une exécution de code à distance sur diverses applications !
 trinadh465/platform_external_libvpx_v1.4.0_cve-2023-5217
Bibliothèque C pour l'encodage et le décodage vidéo VP8/VP9, avec un accent sur la correction de sécurité pour CVE-2023-5217.
 virtualabs/btlejack
Couteau suisse Bluetooth Low Energy
 rapid7/metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…
 p0dalirius/mssql-analysis-coerce
Une technique pour contraindre un serveur SQL Windows à s'authentifier sur une machine arbitraire.
 maddiestone/conpresentations
Présentations de mes conférences